
Última revisión: 10/2026


PRTG utiliza un sistema de licencias basado en sensores: cada valor que se monitorea, como la carga de la CPU de un servidor o el tráfico de un puerto de switch, cuenta como un sensor, y cada licencia incluye todas las funciones sin necesidad de añadir módulos adicionales más adelante. Según nuestra encuesta de 2026 realizada a 1.088 equipos de TI, el 60,2 % de los clientes del mercado medio eligió PRTG precisamente porque es una herramienta que lo cubre todo, en lugar de tener que pagar por varias y hacer malabarismos con ellas. La licencia también incluye sondas remotas ilimitadas, por lo que una segunda oficina o una nueva sede nunca supone un coste adicional de licencia. El software de Wireshark es realmente gratuito, y eso sigue siendo así; lo que pagas con PRTG es la capa de monitorización y alertas continuas que lo rodea, no una versión de pago de lo mismo.
PRTG comprueba los umbrales de forma continua y envía una alerta en el momento en que se supera uno de ellos, a menudo antes de que nadie se dé cuenta del problema por sí mismo. Ese cambio de un enfoque reactivo a uno proactivo es la razón principal por la que los equipos de TI incorporan PRTG a su conjunto de herramientas. El sensor Packet Sniffer propio de PRTG amplía esa visión continua hasta las estadísticas de tráfico y protocolos, leyendo las cabeceras de los paquetes para detectar a tiempo un consumo excesivo de ancho de banda o un patrón inusual. Para un análisis en profundidad, paquete a paquete, de un problema concreto, el análisis completo de protocolos de Wireshark sigue siendo la herramienta más adecuada, y muchos equipos lo mantienen en funcionamiento junto con PRTG.
La función de descubrimiento automático de PRTG analiza un segmento de red, identifica cada dispositivo y crea automáticamente un conjunto de sensores a medida, y lo hace en cada ubicación en la que se añada una sonda remota. Esas sondas remotas están incluidas en la licencia sin coste adicional, por lo que añadir una segunda sede o una décima no supone ningún cambio en el precio que se paga por la plataforma en sí. Para los equipos de los sectores sanitario, manufacturero, energético y del sector público que gestionan varias sedes o una combinación de TI y TO, esto se traduce en un único panel de control en lugar de una captura independiente en cada ubicación. No obstante, sigue mereciendo la pena combinarlo con una captura de paquetes específica in situ cuando un dispositivo concreto requiera ese nivel de detalle.
ARTÍCULO DESTACADO | PRTG PRTG | Wireshark Wireshark |
|---|---|---|
Cubre la red, los servidores, las aplicaciones y las bases de datos con una sola licencia | PRTG Todo incluido en una sola licencia, sin complementos por capa | Wireshark Fuera del ámbito de aplicación: solo un analizador de protocolos |
Recibe alertas proactivas y multicanal sin necesidad de crear tus propios scripts | PRTG Alertas integradas por correo electrónico, SMS, notificaciones push, Slack y Teams | Wireshark Sin alertas, solo codificación por colores y paquetes marcados |
Monitorea un número ilimitado de sitios remotos sin necesidad de licencias adicionales | PRTG Sondas remotas incluidas en todas las licencias | Wireshark Solo captura en la interfaz local en la que se está ejecutando |
Conserva datos históricos de tendencias de varios meses sin tener que gestionar tú mismo los archivos de captura | PRTG Gráficos históricos integrados y retención | Wireshark Solo archivos de captura, almacenados y gestionados manualmente |
Recibir una notificación en cuanto se produzca una interrupción en un dispositivo o servicio | PRTG La alerta basada en umbrales se activa automáticamente | Wireshark No se envía ninguna notificación hasta que se esté ejecutando una captura |
Diagnóstico de una aplicación lenta en la red | PRTG El gráfico histórico muestra exactamente cuándo empezó | Wireshark Detalle completo a nivel de paquete una vez que se ha capturado en el punto adecuado |
Identificación de un problema concreto a nivel de protocolo o de carga útil | PRTG Limitación: el sensor «Packet Sniffer» solo lee las cabeceras, no la carga útil completa. | Wireshark Análisis exhaustivo de más de 3.000 protocolos |
PRTG utiliza un sistema de licencias basado en sensores: eliges una licencia en función del número de sensores que necesites, y todas las funciones están incluidas en todas las licencias, sin necesidad de comprar módulos adicionales a medida que creces. Wireshark sigue siendo gratuito a cualquier escala, ya que no hay que pagar por ninguna infraestructura, sino que solo es una herramienta que se ejecuta cuando se necesita. Si tu entorno es pequeño, la edición gratuita de PRTG cubre hasta 100 sensores sin coste alguno, lo más parecido al precio de Wireshark.
| License Name | License description | Price | License Details | Get started | Pricing Details | |
|---|---|---|---|---|---|---|
| PRTG 500 | $200 | al mes pagado anualmente | Comprar ahoraComprar ahora | Suficiente para monitorear múltiples aspectos de 50 dispositivos | ||
| PRTG 1000 | $358 | al mes pagado anualmente | Comprar ahoraComprar ahora | Suficiente para monitorear múltiples aspectos de 100 dispositivos | ||
| PRTG 2500 | $742 | al mes pagado anualmente | Comprar ahoraComprar ahora | Suficiente para monitorear múltiples aspectos de 250 dispositivos | ||
| PRTG 5000 | $1.300 | al mes pagado anualmente | Comprar ahoraComprar ahora | Suficiente para monitorear múltiples aspectos de 500 dispositivos | ||
| PRTG 10000 | $1.642 | al mes pagado anualmente | Comprar ahoraComprar ahora | Suficiente para monitorear múltiples aspectos de 1000 dispositivos |
“GESAC se centra cada vez más en la innovación para mejorar la calidad de los servicios ofrecidos y la experiencia de los pasajeros que atiende cada día el aeropuerto de Nápoles. Gracias a PRTG, por fin tenemos un monitoreo unificado, automático y continuo de la red del aeropuerto y podemos garantizar intervenciones rápidas y oportunas.”
PRTG te ofrece un único panel de control para toda tu red, que se crea automáticamente una vez que el descubrimiento automático finaliza su primer escaneo. Todos los dispositivos, alertas y tendencias históricas se centralizan en un mismo lugar, desde un simple puerto de switch hasta un servicio en la nube. Así es como funciona en la práctica.
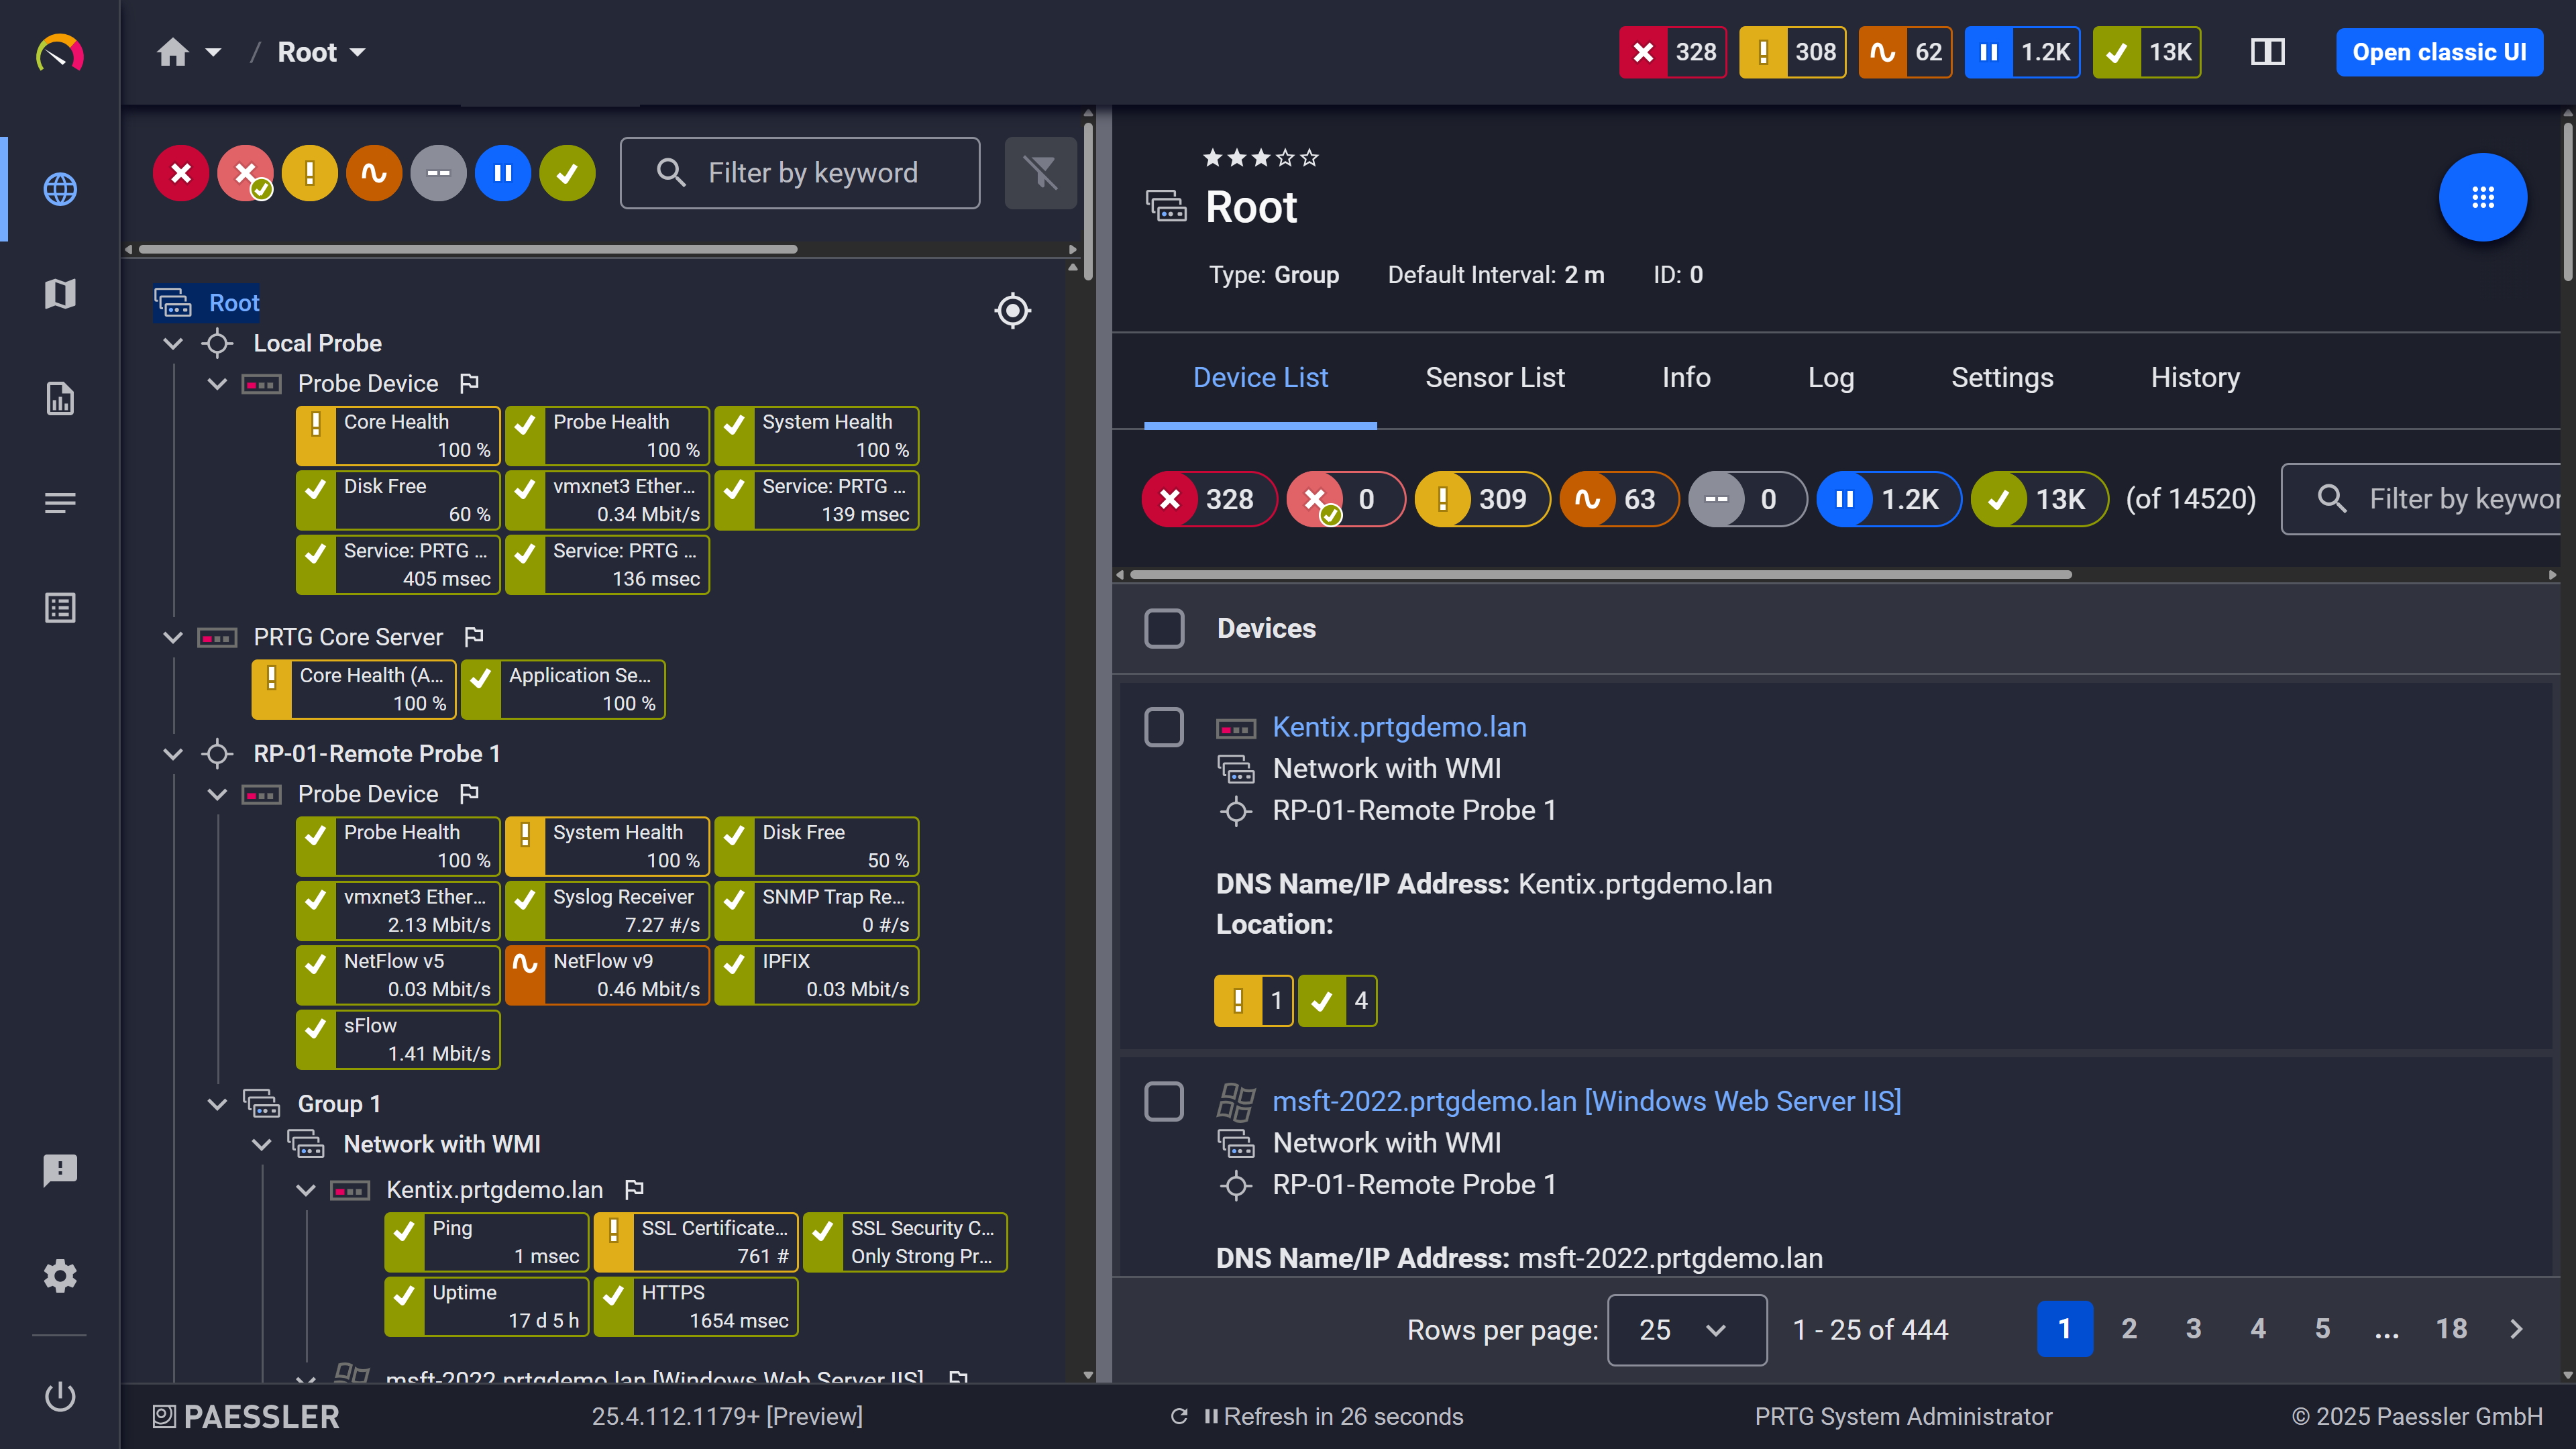
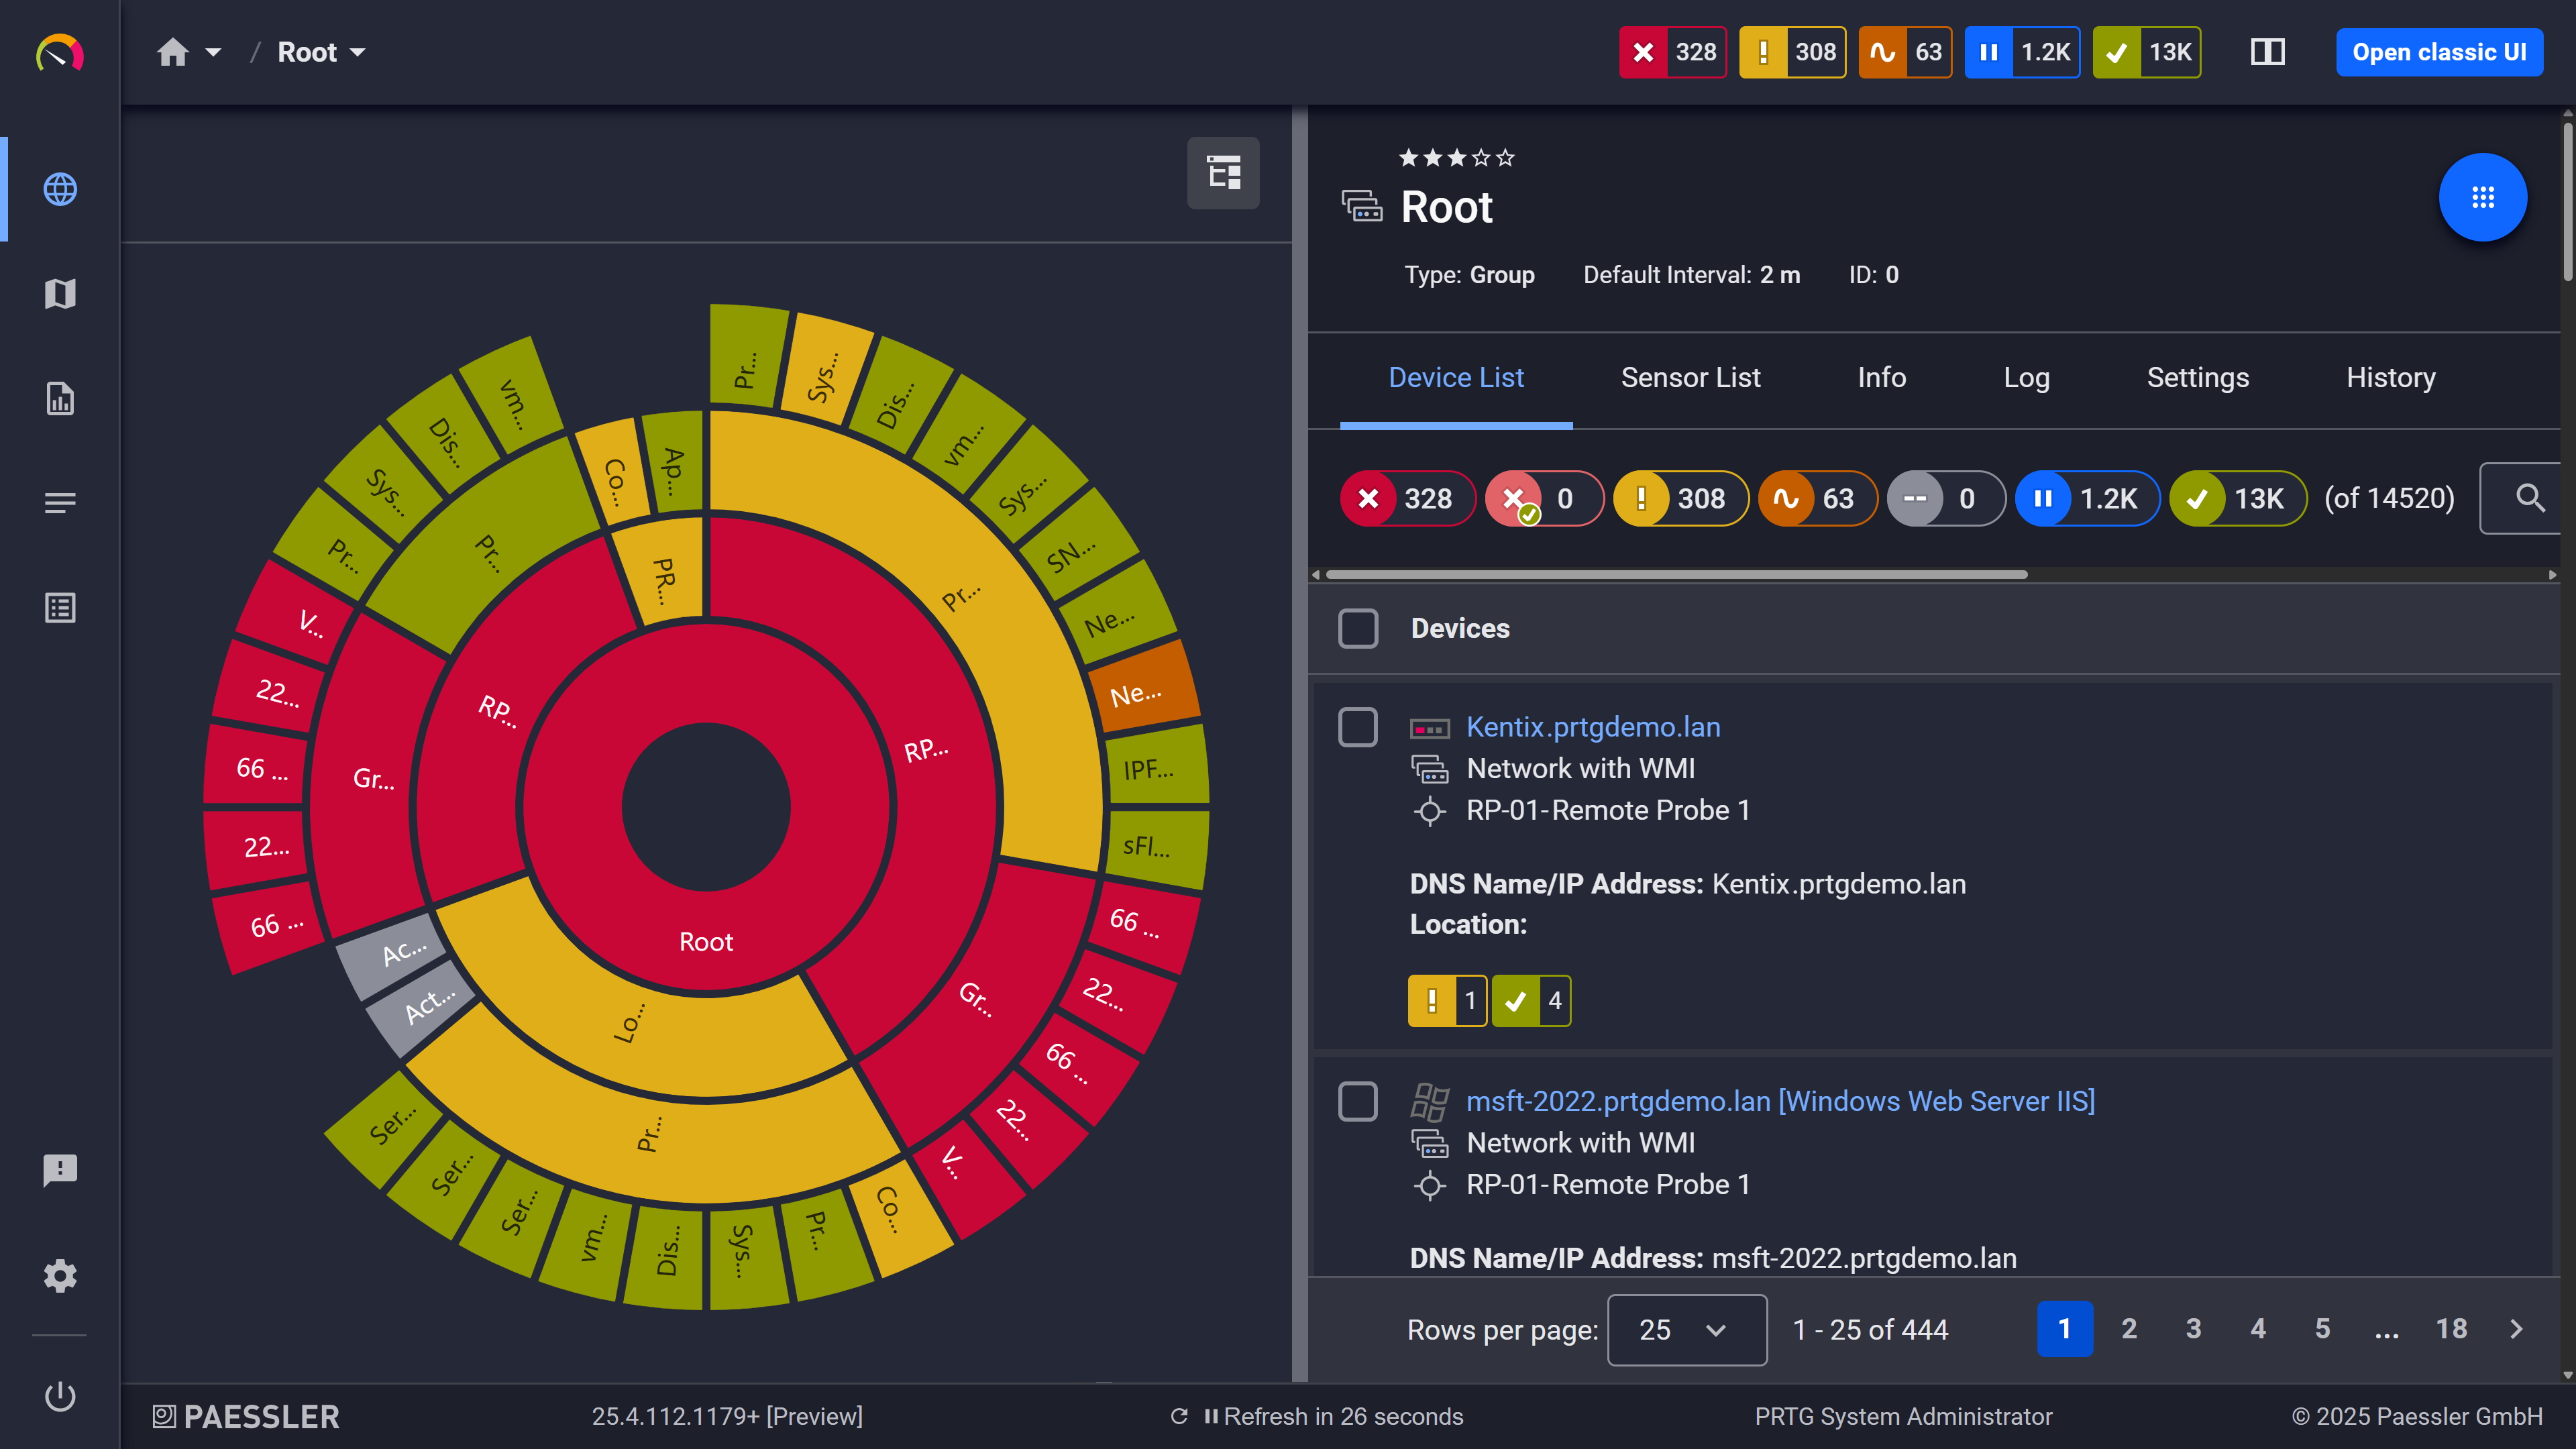
Vista de árbol de dispositivos: toda tu infraestructura, organizada automáticamente tras el descubrimiento automático
Panel de control personalizado: un resumen claro y sencillo basado en tus propios sensores
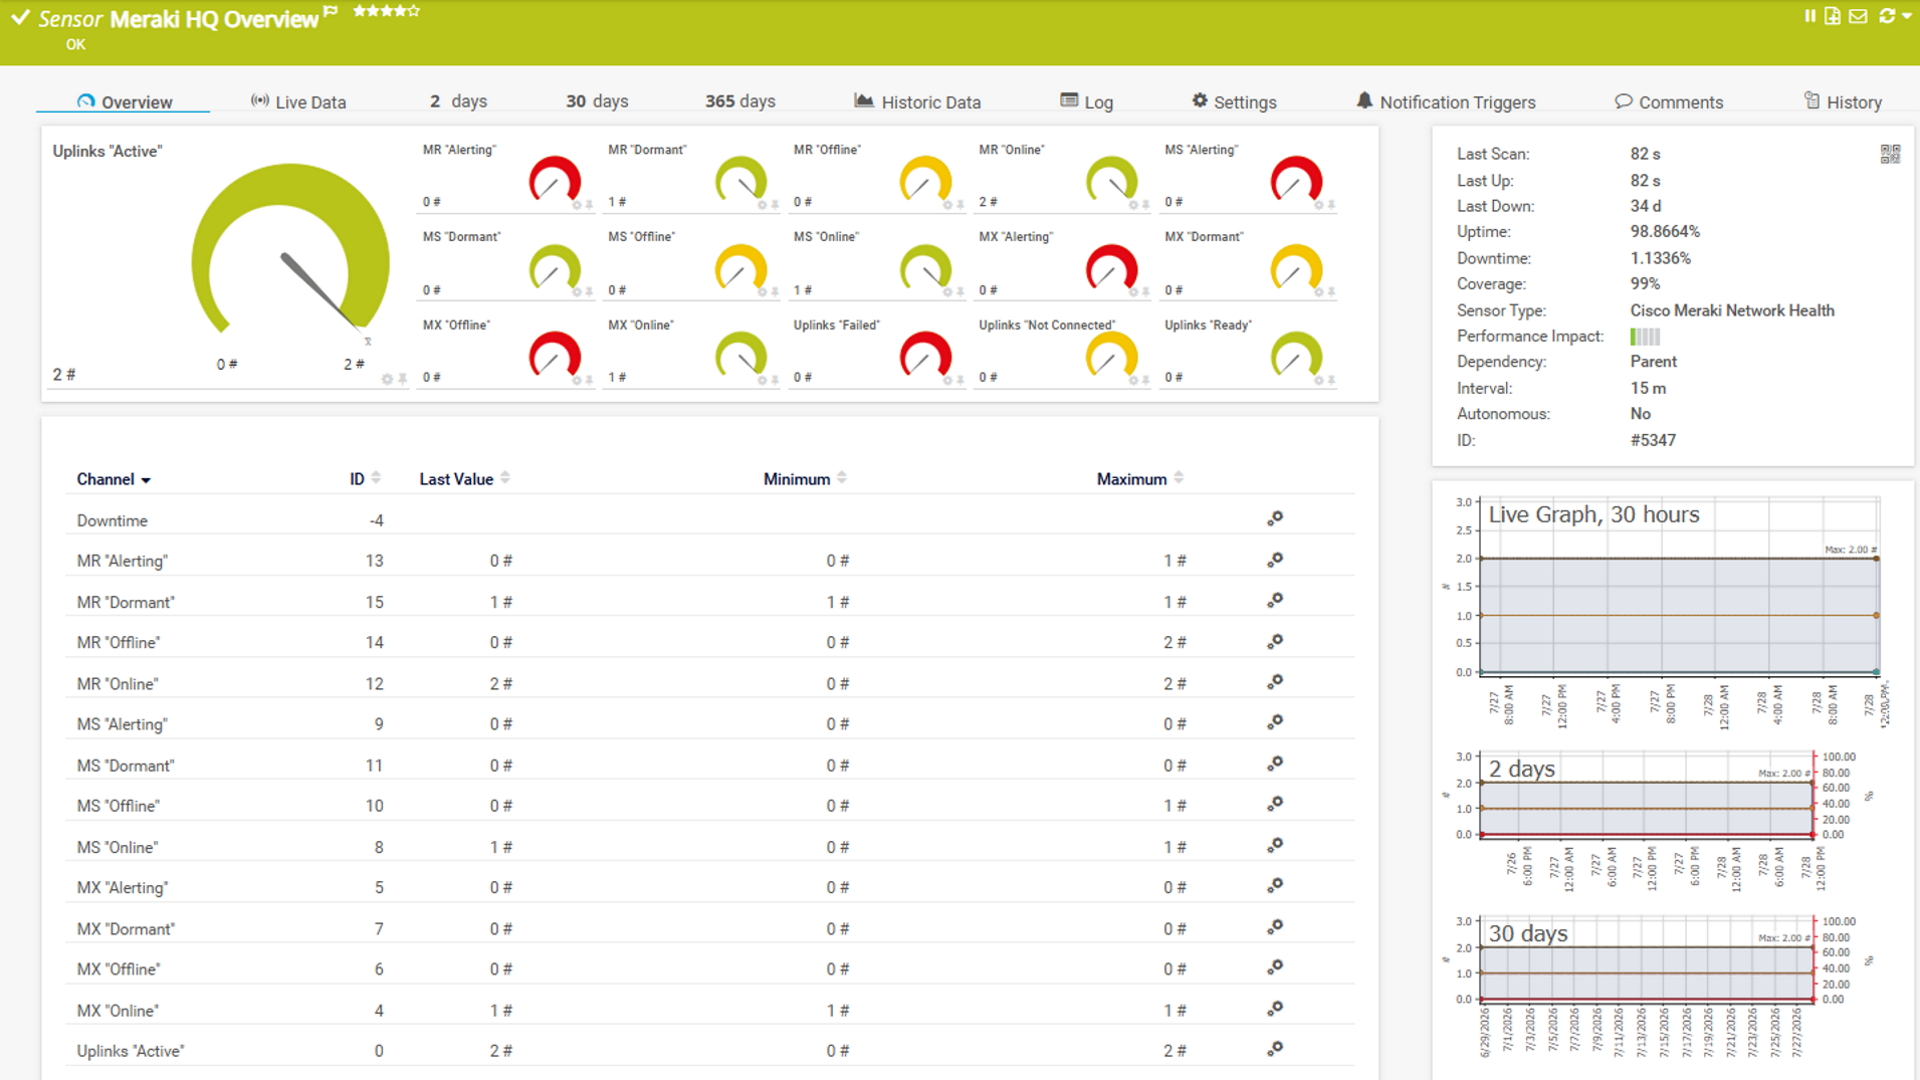
Tráfico de sensores: datos de sensores en tiempo real, actualizados según el intervalo de escaneo que hayas configurado
No hay ninguna configuración existente de PRTG desde la que migrar, solo tu red en funcionamiento que hay que supervisar, y eso es lo más importante si tienes que cubrir más de una sede: El 55,3 % de las empresas descentralizadas de nuestra encuesta de 2026, realizada a 1.088 equipos de TI, realiza el monitoreo de sedes distribuidas u oficinas remotas, más que cualquier otro segmento. La función de descubrimiento automático de PRTG identifica lo que se está ejecutando y configura el monitoreo directamente a partir de ahí en cuatro pasos, mientras que Wireshark permanece exactamente donde siempre ha estado.
Empieza con tu red activa, no con una exportación. Aquí no hay ninguna lista de dispositivos exportada con la que comparar, ya que Wireshark no mantiene ninguna. Instala PRTG junto con él desde el primer día: ambos programas no entran en conflicto y Wireshark permanece instalado exactamente donde ya está.
Deja que el descubrimiento automático establezca tu configuración básica. Introduce tus rangos de IP y las credenciales de los dispositivos (por ejemplo, para protocolos como SNMP o WMI), y el descubrimiento automático de PRTG analizará los segmentos de red, identificará los tipos de dispositivos y creará sensores adecuados a partir de las plantillas de dispositivos integradas. Dado que no hay una lista de dispositivos antiguos con la que comparar, utiliza el propio Wireshark como comprobación puntual: una breve captura en un segmento con mucho tráfico te mostrará los mismos dispositivos que acaba de encontrar el descubrimiento automático.
Crea alertas basándote en lo que ya sabes, no en una configuración antigua. Lo que se traslada aquí no es un archivo de configuración, sino tus propios conocimientos: los patrones de tráfico, los puertos y los dispositivos que ya conoces son importantes, porque los has estado observando en Wireshark. Aprovecha esos conocimientos para crear plantillas de notificaciones y desencadenadores de notificaciones en PRTG.
Configura PRTG y deja Wireshark exactamente donde está. Ejecuta PRTG durante unas semanas y ajusta los umbrales, los horarios y los desencadenadores de notificaciones hasta que las alertas se adapten a la forma en que tu equipo realmente quiere que se le avise. Crea los paneles y los informes en los que tu equipo y la dirección confían día a día. Wireshark no se retira del servicio: manténlo instalado para aquellos momentos en los que una alerta te indique que hay que examinar algo más detenidamente, a nivel de paquetes.
Sí, la mayoría de los equipos utilizan ambas herramientas. PRTG se encarga del monitoreo continuo y permanente: alertas, tendencias históricas y visibilidad en todas las sedes. Wireshark sigue siendo útil para aquellos momentos en los que es necesario analizar en detalle el contenido de un paquete concreto o un intercambio de protocolos.
El equivalente más cercano de PRTG a Wireshark es el sensor «Packet Sniffer», que lee continuamente las cabeceras de los paquetes para mostrar los principales emisores, las principales conexiones y los principales protocolos, lo cual es suficiente para detectar a tiempo a quienes consumen demasiado ancho de banda o un patrón de tráfico inusual. Wireshark analiza el contenido completo de los paquetes para realizar un diagnóstico en profundidad a nivel de protocolo, un nivel de detalle para el que el sensor de PRTG no está diseñado.
No sirve para la inspección profunda de paquetes. El punto fuerte de PRTG es el monitoreo continuo y permanente de toda tu infraestructura, mientras que el de Wireshark es el análisis minucioso del tráfico en un punto concreto. La mayoría de los equipos utilizan PRTG para saber cuándo y dónde buscar, y luego recurren a Wireshark, o bien mantienen ambas herramientas funcionando simultáneamente.
PRTG ofrece una edición gratuita con hasta 100 sensores sin coste alguno, lo que permite cubrir un entorno de pequeño tamaño. Más allá de ese límite, PRTG utiliza un sistema de licencias basado en sensores, por lo que se paga en función de la cantidad de elementos que se monitoreen. Wireshark sigue siendo gratuito a cualquier escala, ya que no tiene un límite de sensores ni una infraestructura que requiera licencia.
Un sensor es el elemento básico de monitoreo de PRTG y, por lo general, realiza un seguimiento de un valor medido, como el tráfico de un puerto de switch o la carga de la CPU de un servidor. La mayoría de los dispositivos necesitan entre 5 y 10 sensores para garantizar una cobertura sólida. PRTG incluye más de 250 tipos de sensores preconfigurados listos para usar.
Están diseñados para distintos niveles de detalle. El sensor «Packet Sniffer» de PRTG lee el tráfico a nivel de encabezado con fines de supervisión y alertas, no para un análisis completo del protocolo. Wireshark descodifica el tráfico de miles de protocolos con todo detalle, lo que lo convierte precisamente en la mejor opción para la resolución práctica de problemas, más que para el monitoreo diario.
Sí. El descubrimiento automático y las sondas remotas de PRTG amplían el monitoreo a cualquier ubicación que cuente con conexión a red, y las sondas remotas están incluidas en tu licencia sin coste adicional. Todas las ubicaciones aparecen en el mismo árbol de dispositivos y en los mismos paneles, por lo que no tendrás que cambiar entre configuraciones distintas para cada ubicación.
Sí. En nuestra encuesta de 2026, realizada a 1.088 equipos de TI, el 92,8 % calificó el monitoreo diario con PRTG como bueno o excelente. Ese es el tipo de herramienta que conviene tener funcionando de forma continua, junto con el trabajo de análisis en profundidad para el que están diseñadas Wireshark y otras herramientas similares.
También hemos comparado PRTG con otras herramientas de monitoreo:
Auvik es una herramienta de monitoreo y mapeo basada en la nube que es relativamente fácil de instalar y configurar. Sin embargo, muchas funciones de monitoreo deben poseerse como módulos adicionales, lo que puede elevar rápidamente los costes.
New Relic ofrece una gestión de rendimiento de activos y visibilidad sólida, pero el monitoreo completo de la infraestructura IT puede ser costoso y requiere una cantidad considerable de configuración manual.
Comparación con New Relic
Site24x7 es una herramienta de monitoreo todo en uno robusta, pero su modelo exclusivamente en la nube y sus precios pueden ser costosos e imprácticos para configuraciones IT grandes y complejas o necesidades de monitoreo en instalaciones locales.
Zabbix es un software de código abierto con un fuerte apoyo de la comunidad. Pero requiere mucho trabajo de configuración manual para instalarlo y configurarlo. También debe instalar agentes en los sistemas monitoreados.
Empieza una prueba de 30 días con sensores ilimitados, sin compromiso.
Dinos cuántos dispositivos tienes y te enviamos un presupuesto.
Descubre PRTG en una demo en vivo con uno de nuestros expertos en monitorización.
