
Dernière révision : octobre 2026


PRTG utilise un système de licences basé sur les capteurs : chaque valeur que vous supervisez, comme la charge CPU d’un serveur ou le trafic d’un port de switch, compte pour un capteur, et chaque licence inclut l’ensemble des fonctionnalités, sans module supplémentaire à ajouter ultérieurement. Selon notre enquête de 2026 menée auprès de 1 088 équipes IT, 60,2 % des clients du marché intermédiaire ont choisi PRTG précisément parce qu’il s’agit d’un outil unique qui couvre tous leurs besoins, plutôt que de devoir payer et jongler entre plusieurs solutions. Votre licence inclut également un nombre illimité de sondes distantes ; ainsi, l'ouverture d'un deuxième bureau ou d'un nouveau site n'entraîne jamais de coût de licence supplémentaire. Le logiciel Wireshark est bel et bien gratuit, et cela reste vrai : ce pour quoi vous payez avec PRTG, c'est la couche de supervision et d'alerte en continu qui l'entoure, et non une version payante du même outil.
PRTG surveille en permanence les seuils et envoie une alerte dès qu'un seuil est dépassé, souvent avant même que quiconque ne se rende compte du problème. C'est ce passage d'une approche réactive à une approche proactive qui explique principalement pourquoi les équipes IT intègrent PRTG à leur arsenal d'outils. Le capteur « Packet Sniffer » propre à PRTG étend cette surveillance continue aux statistiques de trafic et de protocole, en analysant les en-têtes de paquets pour détecter rapidement un consommateur excessif de bande passante ou un comportement inhabituel. Pour une analyse approfondie, paquet par paquet, d’un problème spécifique, l’analyse complète des protocoles proposée par Wireshark reste l’outil de référence, et de nombreuses équipes l’utilisent en parallèle de PRTG.
La fonction de découverte automatique de PRTG analyse un segment de réseau, identifie chaque périphérique et crée automatiquement un ensemble de capteurs adaptés, et ce, à chaque emplacement où vous ajoutez une sonde distante. Ces sondes distantes sont incluses dans votre licence sans frais supplémentaires ; ainsi, qu’il s’agisse d’un deuxième ou d’un dixième site, le coût de la plate-forme reste inchangé. Pour les équipes des secteurs de la santé, de l’industrie, de l’énergie et du secteur public qui gèrent plusieurs sites ou un mélange d’ infrastructures informatiques (IT) et opérationnelles (OT), cela se traduit par un tableau de bord unique au lieu d’une capture distincte à chaque emplacement. Il reste toutefois judicieux de compléter cette approche par une capture de paquets ciblée sur site lorsqu’un périphérique spécifique nécessite ce niveau de détail.
DOSSIER | PRTG PRTG | Wireshark Wireshark |
|---|---|---|
Couvrez le réseau, les serveurs, les applications et les bases de données avec une seule licence | PRTG Tout est inclus dans une seule licence, sans modules complémentaires par calque | Wireshark Hors du champ d'application : un analyseur de protocole uniquement |
Recevez des alertes proactives et multicanales sans avoir à créer vous-même de scripts | PRTG Alertes intégrées par e-mail, SMS, notifications push, Slack et Teams | Wireshark Pas d'alerte, uniquement un code couleur et des paquets marqués |
Supervisez un nombre illimité de sites distants sans licence supplémentaire | PRTG Sondes distantes incluses dans chaque licence | Wireshark N'enregistre que sur l'interface locale sur laquelle il s'exécute |
Conservez plusieurs mois de données historiques sur les tendances sans avoir à gérer vous-même les fichiers de capture | PRTG Graphiques historiques intégrés et conservation des données | Wireshark Fichiers de capture uniquement, stockés et gérés manuellement |
Être averti dès qu'un appareil ou un service tombe en panne | PRTG Une alerte basée sur un seuil se déclenche automatiquement | Wireshark Aucune notification n'est émise tant qu'une capture est en cours d'exécution |
Diagnostic d'une application lente sur le réseau | PRTG Le graphique historique montre exactement quand cela a commencé | Wireshark Détails complets au niveau des paquets dès que la capture est effectuée au bon moment |
Identification d'un problème spécifique au niveau du protocole ou de la charge utile | PRTG Limitation : le capteur « Packet Sniffer » ne lit que les en-têtes, et non l'intégralité de la charge utile. | Wireshark Analyse approfondie de plus de 3 000 protocoles |
PRTG utilise un système de licences basé sur le nombre de capteurs : vous choisissez une licence en fonction du nombre de capteurs dont vous avez besoin, et toutes les fonctionnalités sont incluses dans chaque licence, sans module supplémentaire à acheter au fur et à mesure de votre croissance. Wireshark reste gratuit quelle que soit la taille de votre environnement, puisqu’il n’y a pas d’infrastructure à licencier, mais seulement un outil que vous utilisez lorsque vous en avez besoin. Si votre environnement est de petite taille, l’édition gratuite de PRTG couvre jusqu’à 100 capteurs sans frais, ce qui se rapproche le plus du prix de Wireshark.
| License Name | License description | Price | License Details | Get started | Pricing Details | |
|---|---|---|---|---|---|---|
| PRTG 500 | $200 | par mois, payé annuellement | Acheter iciAcheter ici | Suffisant pour surveiller de multiples aspects de 50 appareils | ||
| PRTG 1000 | $358 | par mois, payé annuellement | Acheter iciAcheter ici | Suffisant pour surveiller de multiples aspects de 100 appareils | ||
| PRTG 2500 | $742 | par mois, payé annuellement | Acheter iciAcheter ici | Suffisant pour surveiller de multiples aspects de 250 appareils | ||
| PRTG 5000 | $1.300 | par mois, payé annuellement | Acheter iciAcheter ici | Suffisant pour surveiller de multiples aspects de 500 appareils | ||
| PRTG 10000 | $1.642 | par mois, payé annuellement | Acheter iciAcheter ici | Suffisant pour surveiller de multiples aspects de 1.000 appareils |
« GESAC mise de plus en plus sur l'innovation pour améliorer la qualité des services offerts et l'expérience des passagers traités chaque jour par l'aéroport de Naples. Grâce à PRTG, nous disposons enfin d'une supervision unifiée, automatique et continue du réseau de l'aéroport et pouvons garantir des interventions rapides et opportunes. »
PRTG vous offre un tableau de bord unique pour l'ensemble de votre réseau, généré automatiquement une fois que la découverte automatique a terminé son premier balayage. Chaque périphérique, chaque alerte et chaque tendance historique sont regroupés au même endroit, qu'il s'agisse d'un simple port de switch ou d'un service cloud. Voici à quoi cela ressemble concrètement.
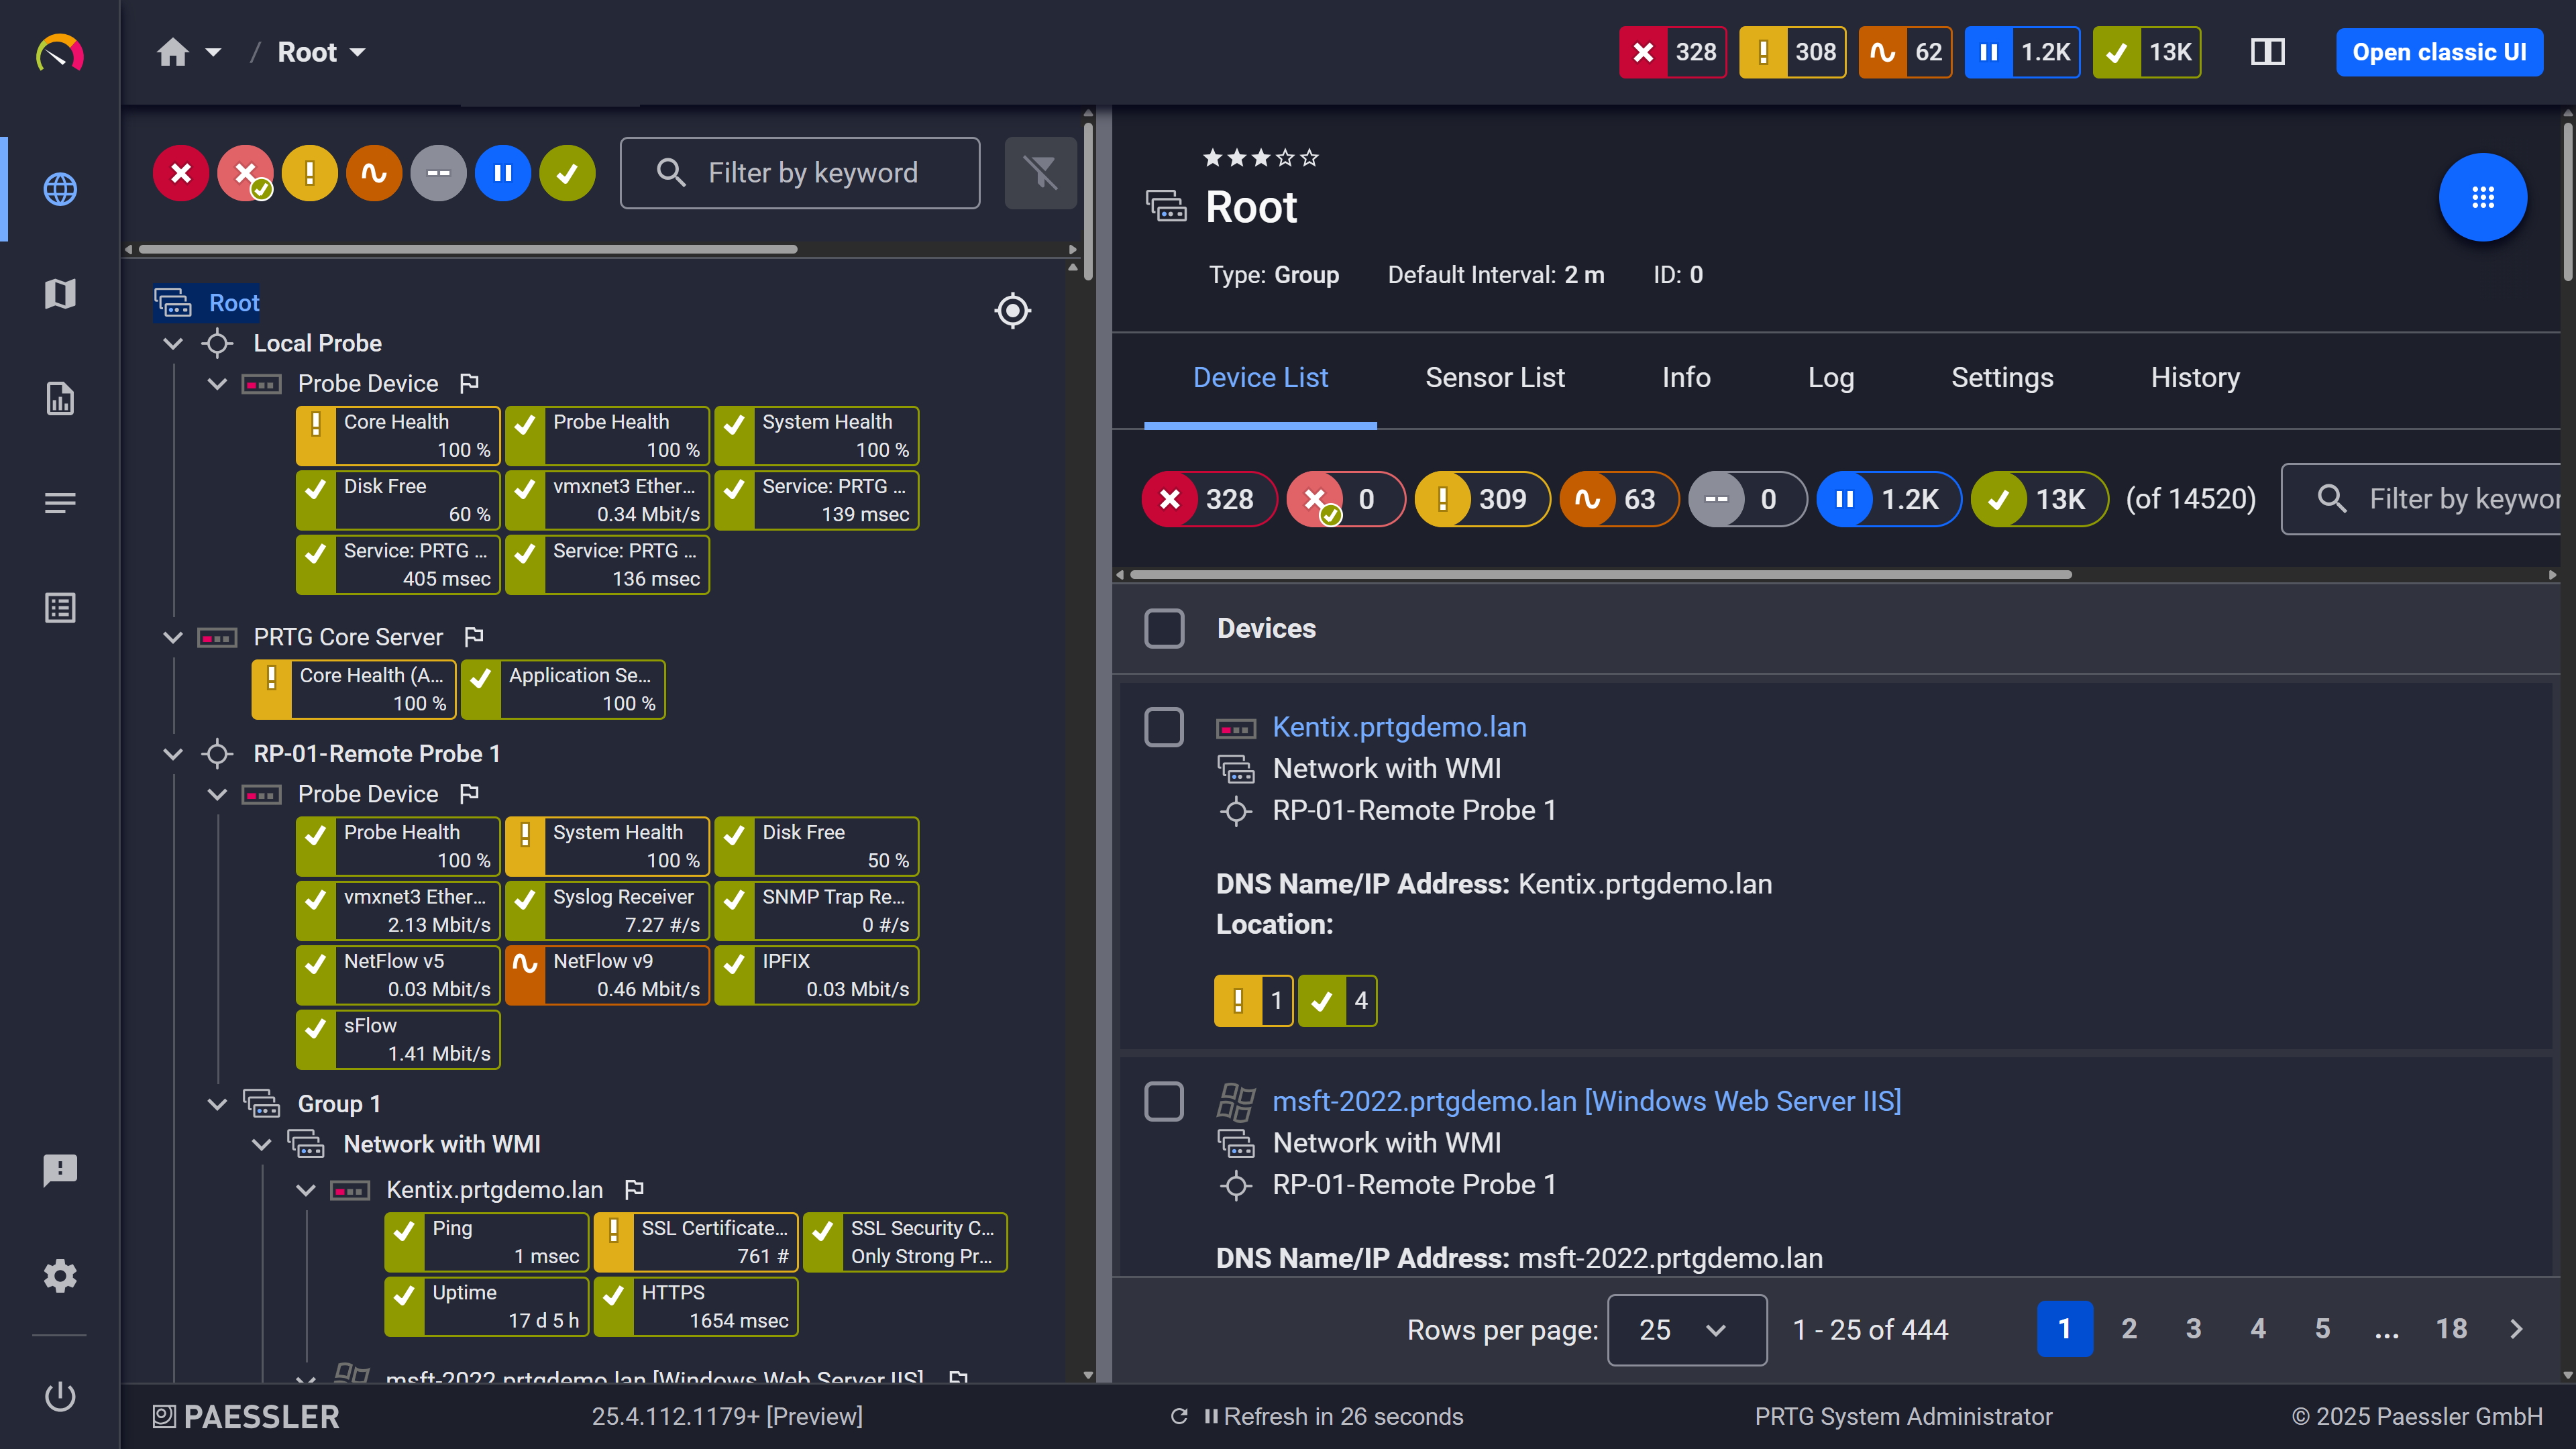
Vue arborescente des équipements : l'intégralité de votre infrastructure, organisée automatiquement après la découverte automatique
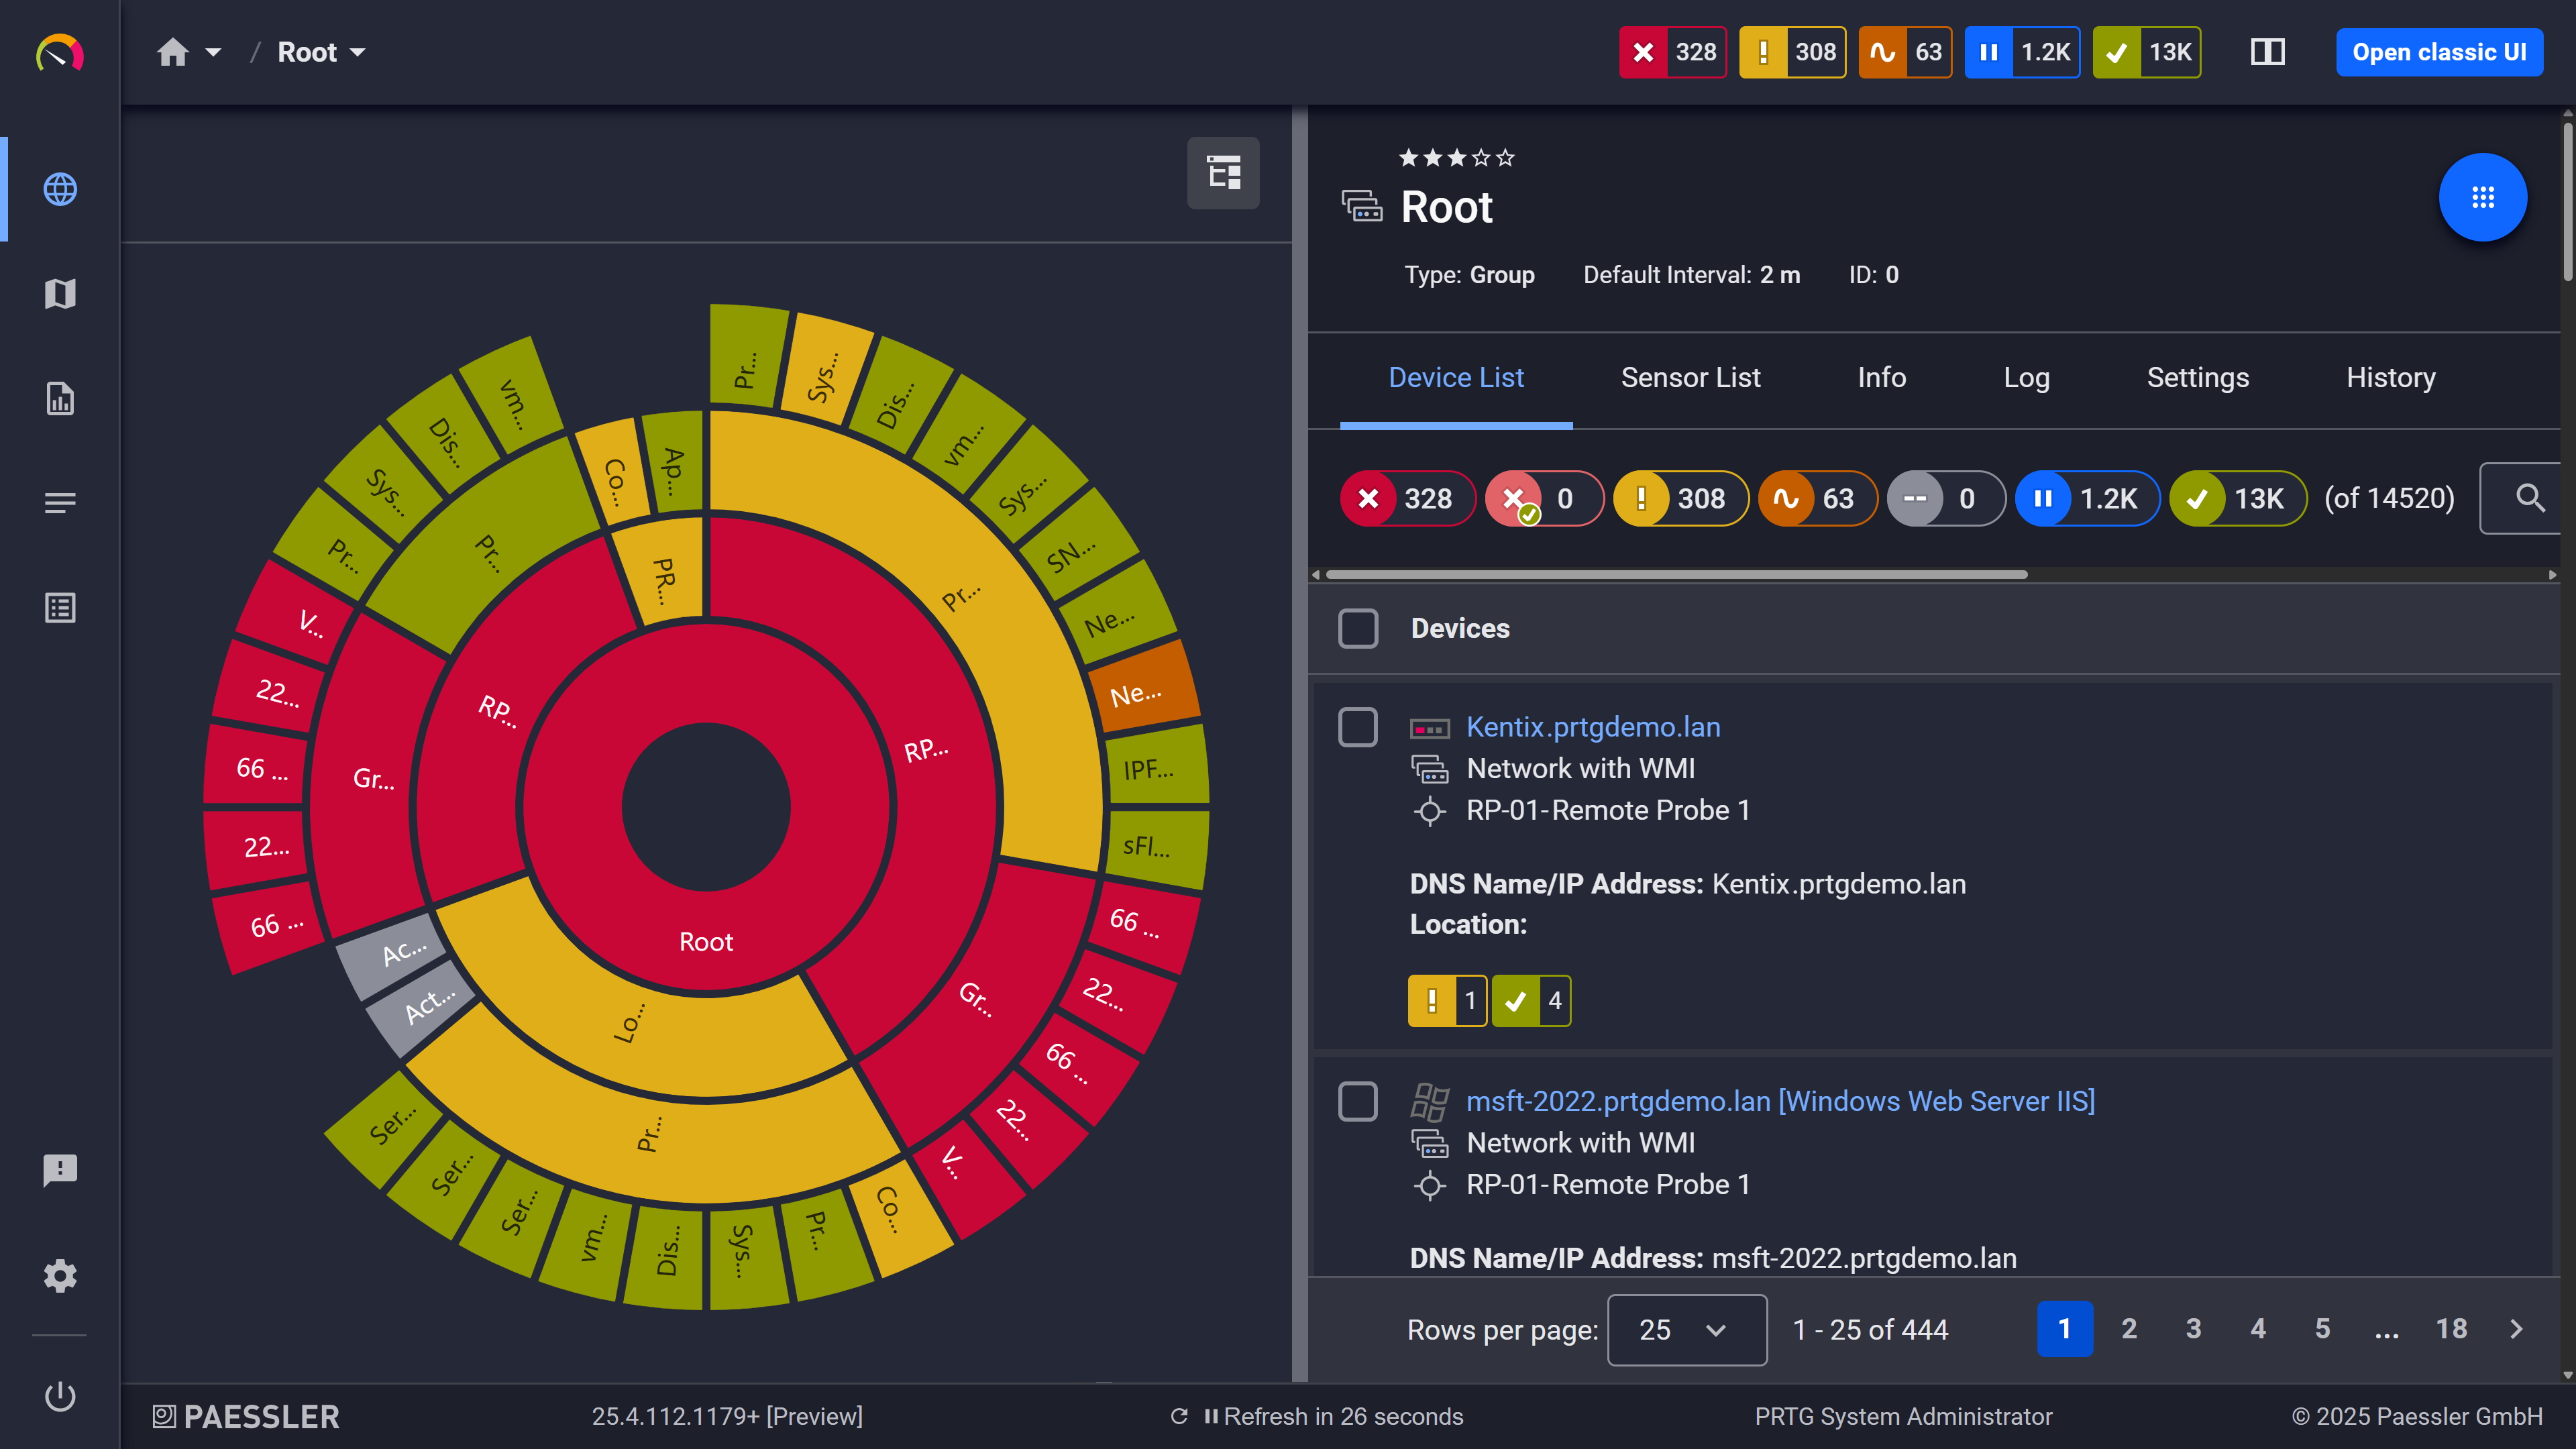
Tableau de bord personnalisé : une vue d'ensemble claire et intuitive, créée à partir de vos propres capteurs
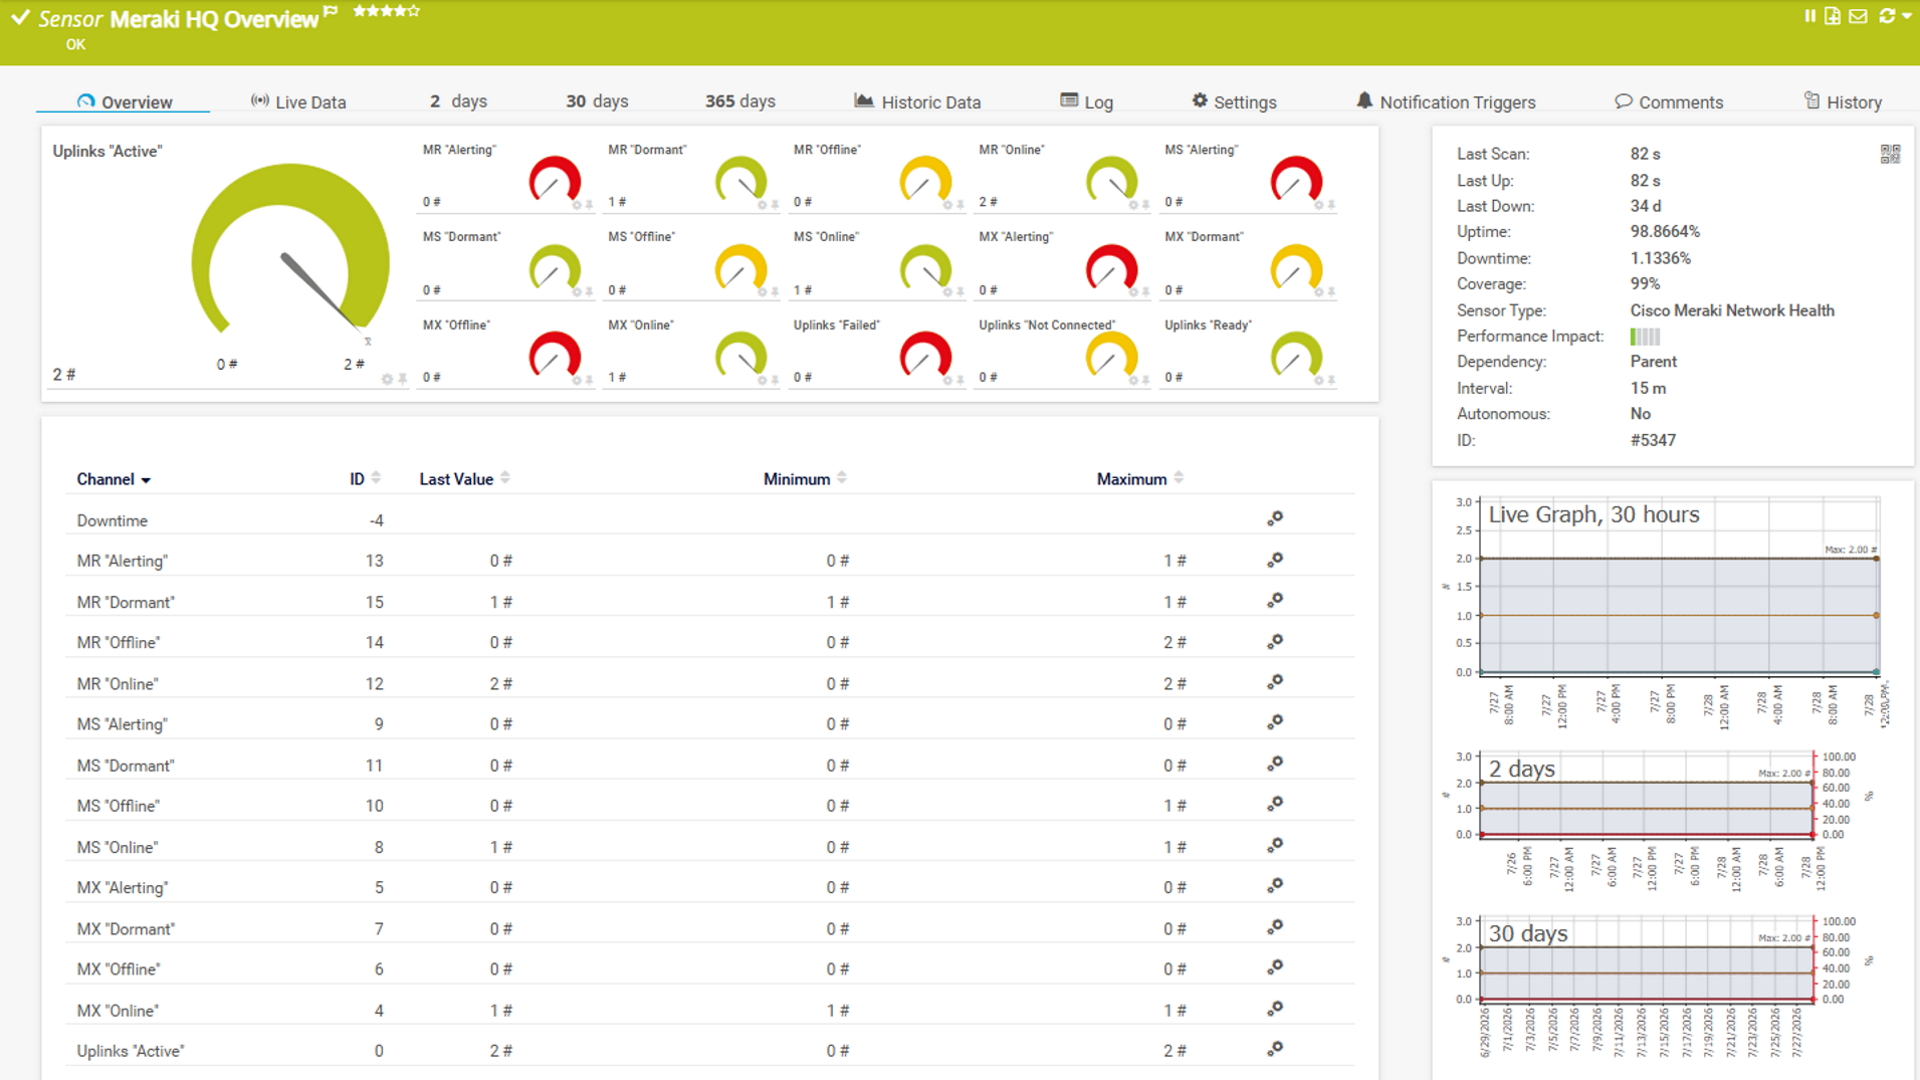
Trafic des capteurs : données en temps réel provenant des capteurs, mises à jour selon l'intervalle d’analyse que vous avez configuré
Il n'y a pas de configuration PRTG existante à migrer, seulement votre réseau en production à surveiller, et c'est ce qui importe le plus si vous couvrez plusieurs sites : 55,3 % des entreprises décentralisées interrogées dans le cadre de notre enquête de 2026 menée auprès de 1 088 équipes IT supervisent des sites distribués ou des bureaux distants, soit plus que tout autre segment. La fonction de découverte automatique de PRTG identifie les processus en cours d’exécution et build la supervision directement à partir de ceux-ci en quatre étapes, tandis que Wireshark reste exactement là où il a toujours été.
Commencez par votre réseau en production, et non par une exportation. Il n'y a pas de liste d'appareils exportée à comparer ici, puisque Wireshark n'en conserve pas. Installez PRTG en parallèle dès le premier jour : les deux logiciels ne sont pas incompatibles, et Wireshark reste installé à l'emplacement où il se trouve déjà.
Laissez la découverte automatique établir votre base de référence. Saisissez vos plages d'adresses IP et les informations d'identification de vos périphériques (par exemple pour des protocoles tels que SNMP ou WMI) : la découverte automatique de PRTG analyse alors les segments du réseau, identifie les types de périphériques et crée des capteurs adaptés à partir de modèles d'équipement intégrés. Comme il n’existe pas d’ancienne liste de périphériques à comparer, utilisez Wireshark lui-même pour effectuer une vérification ponctuelle : une brève capture sur un segment très actif vous montrera les mêmes périphériques que ceux que la découverte automatique vient de trouver.
Créez des alertes à partir de ce que vous savez déjà, et non à partir d'une ancienne configuration. Ce qui compte ici, ce n'est pas un fichier de configuration, mais vos propres connaissances : les schémas de trafic, les ports et les périphériques que vous connaissez déjà ont leur importance, car vous les avez observés dans Wireshark. Transposez ces connaissances dans les modèles de notification et les déclencheurs de notifications de PRTG.
Configurez PRTG et laissez Wireshark exactement là où il est. Utilisez PRTG pendant quelques semaines et ajustez les seuils, les plannings et les déclencheurs de notifications jusqu’à ce que les alertes correspondent exactement à la manière dont votre équipe souhaite être avertie. Créez les tableaux de bord et les rapports sur lesquels votre équipe et vos responsables s’appuient au quotidien. Wireshark n’est pas mis hors service pour autant : conservez-le installé pour les moments où une alerte vous indique qu’un examen plus approfondi, au niveau des paquets, est nécessaire.
Oui, la plupart des équipes utilisent les deux. PRTG se charge de la supervision continue et permanente : alertes, tendances historiques et visibilité sur l'ensemble des sites. Wireshark reste utile lorsque vous avez besoin d'examiner en détail un paquet spécifique ou un échange de protocole.
L'équivalent le plus proche de Wireshark dans PRTG est le capteur « Packet Sniffer », qui analyse en continu les en-têtes des paquets pour afficher les principaux émetteurs, les principales connexions et les principaux protocoles, ce qui suffit pour détecter rapidement un consommateur excessif de bande passante ou un schéma de trafic inhabituel. Wireshark analyse l'intégralité de la charge utile des paquets pour un dépannage approfondi au niveau des protocoles, un niveau de détail pour lequel le capteur de PRTG n'est pas build.
Ce n'est pas un outil destiné à l'inspection approfondie des paquets. Le point fort de PRTG réside dans la supervision continue et permanente de l'ensemble de votre infrastructure, tandis que celui de Wireshark consiste à analyser le trafic dans les moindres détails à un point précis. La plupart des équipes utilisent PRTG pour savoir quand et où chercher, puis se tournent vers Wireshark, ou font fonctionner les deux outils en parallèle.
PRTG propose une édition gratuite pouvant prendre en charge jusqu'à 100 capteurs, ce qui permet de couvrir un environnement de petite taille. Au-delà de ce seuil, PRTG utilise un système de licence basé sur le nombre de capteurs : vous payez donc en fonction du nombre d'éléments que vous supervisez. Wireshark reste gratuit quelle que soit l'échelle, puisqu'il n'y a ni nombre de capteurs ni infrastructure à prendre en compte pour la licence.
Un capteur est l'élément de supervision de base de PRTG ; il suit généralement une valeur mesurée, comme le trafic d'un port de switch ou la charge CPU d'un serveur. La plupart des périphériques nécessitent environ 5 à 10 capteurs pour une couverture optimale. PRTG intègre d'emblée plus de 250 types de capteurs préconfigurés.
Ces outils sont conçus pour des niveaux de détail différents. Le capteur « Packet Sniffer » de PRTG analyse le trafic au niveau des en-têtes à des fins de supervision et d’alerte, et non pour une analyse approfondie des protocoles. Wireshark décode en détail le trafic sur des milliers de protocoles, ce qui en fait précisément l’outil le plus adapté au dépannage pratique plutôt qu’à la supervision quotidienne.
Oui. La découverte automatique et les sondes distantes de PRTG permettent d'étendre la supervision à n'importe quel site disposant d'une connexion réseau, et les sondes distantes sont incluses dans votre licence sans frais supplémentaires. Tous les sites apparaissent dans la même arborescence des équipements et sur les mêmes tableaux de bord ; vous n'avez donc pas besoin de basculer entre différentes configurations pour chaque site.
Oui. Dans notre enquête de 2026 menée auprès de 1 088 équipes IT, 92,8 % des répondants ont jugé que la supervision quotidienne assurée par PRTG était « bonne » ou « excellente ». C'est exactement le type d'outil qu'il faut faire fonctionner en continu, parallèlement au travail d'analyse approfondie pour lequel Wireshark et d'autres outils similaires ont été conçus.
Nous avons également comparé PRTG à d'autres outils de supervision :
Auvik est un outil de supervision et de cartographie basé sur le cloud qui est relativement facile à installer et à configurer. Cependant, de nombreuses fonctionnalités de supervision doivent être achetées sous forme de modules supplémentaires, ce qui peut rapidement faire grimper les coûts.
New Relic offre une gestion des performances des actifs et une observabilité solides, mais la supervision complète de l'infrastructure informatique peut être coûteuse et nécessite une configuration manuelle considérable.
Comparaison avec New Relic
Site24x7 est un outil de supervision tout-en-un robuste, mais son modèle exclusivement basé sur le cloud et son prix peuvent être coûteux et peu pratiques pour les configurations IT complexes et de grande envergure ou les besoins de supervision sur site.
Zabbix est un logiciel libre bénéficiant d'un soutien important de la part de la communauté. Mais son installation et sa configuration requièrent beaucoup de travail manuel. Vous devez également installer des agents sur les systèmes supervisés.
Démarrez un essai de 30 jours avec capteurs illimités, sans engagement.
Indiquez-nous votre nombre d’appareils, nous vous envoyons un devis.
Découvrez PRTG lors d’une démo en direct avec l’un de nos experts en supervision.
