
Letzte Überprüfung: 10/2026


PRTG führt mithilfe von Protokollen wie SNMP und WMI kontinuierliche Überprüfungen Ihres Netzwerks, Ihrer Server und Ihrer Anwendungen durch. Dank der Automatischen Suche werden neue Geräte erkannt und die entsprechenden Sensoren hinzugefügt, ohne dass Sie für jedes einzelne Gerät eine Regel erstellen müssen. Das bedeutet, dass ein ausgefallener Switch, eine voll ausgelastete Festplatte oder ein Dienst, der gerade nicht mehr reagiert, sofort gemeldet wird, sobald dies geschieht – unabhängig davon, ob diesbezüglich jemals etwas in den Protokollen protokolliert wurde oder nicht. Laut unserer Umfrage aus dem Jahr 2026 unter 1.088 IT-Teams war die Möglichkeit, alles mit einem einzigen Tool abzudecken, mit 60,2 % der wichtigste Grund, warum sich mittelständische Befragte für PRTG entschieden haben. Das Durchsuchen, Auswerten und Untersuchen der von Ihren Systemen generierten Meldungen ist nach wie vor eine Aufgabe für eine dedizierte Log-Plattform – und genau dafür ist diese auch konzipiert. Die beiden Lösungen beantworten unterschiedliche Fragen: PRTG zeigt Ihnen an, dass gerade etwas nicht stimmt, während eine Log-Plattform Ihnen hilft, zu verstehen, was passiert ist, sobald Sie nachforschen.
PRTG-Lizenzen werden pro Sensor vergeben – eine feste Anzahl, die sich nach den von Ihnen überwachten Objekten richtet. Daher entspricht der von Ihnen erworbene Tarif stets dem, der auf Ihrer Rechnung ausgewiesen wird. Wenn Sie ein Gerät hinzufügen, wissen Sie bereits im Voraus genau, wie viele Sensoren dafür benötigt werden. Es gibt keinen separaten Zähler, der erfasst, wie viele Daten im letzten Monat durch Ihr Netzwerk geflossen sind. Diese Vorhersehbarkeit ist gerade dann am wichtigsten, wenn etwas schiefgeht: Eine schwierige Woche für Ihre Infrastruktur bedeutet nicht automatisch eine schwierige Woche für Ihr Budget. Sollte Ihr Team darüber hinaus Protokolldaten in großem Umfang durchsuchen und aufbewahren müssen, handelt es sich dabei um eine separate Aufgabe mit einem eigenen Preismodell, die nach ihren eigenen Maßstäben bewertet werden sollte.
Installieren Sie PRTG, und die automatische Suche scannt Ihr Netzwerk, identifiziert die gefundenen Geräte mithilfe von SNMP, WMI und anderen Protokollen und wendet anschließend automatisch vorkonfigurierte Sensoren an: Sie müssen keine Regeln erstellen, bevor Sie Ihr erstes Ergebnis sehen. Die meisten Teams erhalten bereits innerhalb derselben Sitzung einen echten Einblick in ihre Kerngeräte – nicht erst, nachdem eine Plattform eingerichtet und optimiert wurde. Es muss keine separate Datenbank eingerichtet und kein Cluster gewartet werden, da PRTG von Anfang an als Einzelinstallation läuft. Das Erstellen erweiterter Dashboards oder die Feinabstimmung von Warnmeldungen für eine große, komplexe Umgebung nimmt nach wie vor Zeit in Anspruch, und auch dieser Teil erfolgt nicht automatisch.
SPEZIAL | PRTG PRTG | Graylog Graylog |
|---|---|---|
Überwachen Sie Netzwerk, Server und Anwendungen mit einer einzigen Lizenz für das Monitoring | PRTG Alle Sensortypen sind in einer Lizenz enthalten; Flow-Sensoren, SNMP-, WMI- und Anwendungssensoren greifen auf denselben Pool zurück | Graylog Eingeschränkt: Korrelationswarnungen, SSO und Audit-Protokolle erfordern Graylog Enterprise (ab 15.000 $/Jahr) oder Security (ab 18.000 $/Jahr) |
Erhalten Sie Benachrichtigungen aus verschiedenen Quellen, ohne für ein höheres Abonnement bezahlen zu müssen | PRTG Schwellenwert- und Multisensor-Warnmeldungen sind in jeder Lizenzstufe enthalten, beginnend mit der kostenlosen Stufe | Graylog Eingeschränkt: Die Open-Stufe unterstützt nur Warnmeldungen für einzelne Bedingungen; Korrelationswarnungen über mehrere Quellen hinweg erfordern die Enterprise- oder Security-Stufe. |
Gewähren Sie jedem Team denselben Zugriff auf das Monitoring, ohne dass ein kostenpflichtiges Abonnement erforderlich ist | PRTG Rollenbasierte Benutzerkonten und Zugriffsrechte sind ein Standardmerkmal jeder Lizenz | Graylog Eingeschränkt: Die Stufe „Open“ ist nur für den Zugriff durch einen einzelnen Eigentümer vorgesehen; für den gemeinsamen Zugriff über Teams hinweg ist die Stufe „Enterprise“ oder „Security“ erforderlich. |
Benachrichtigung über Fehler bei älterer Netzwerkhardware über SNMP-Traps | PRTG Integrierter SNMP-Trap-Empfänger -Sensor, in jeder Lizenz enthalten | Graylog Einschränkung: SNMP-Traps sind nicht unter den in der Graylog-Dokumentation aufgeführten Eingabetypen aufgeführt. |
Bandbreite und Datenverkehrsmuster pro Standort visualisieren | PRTG Native Flow-Sensoren ermitteln automatisch die „Top Talker“, „Top Connections“ und „Top Protocols“ – eine Konfiguration ist nicht erforderlich. | Graylog Eingeschränkt: NetFlow und IPFIX werden als Protokolldaten bereitgestellt; Dashboards zu diesen Daten werden mithilfe der Graylog-eigenen Pipeline und Suchwerkzeuge erstellt. |
Lassen Sie sich benachrichtigen, bevor der Helpdesk von den Nutzern davon erfährt | PRTG Mehrkanal-Benachrichtigungen (E-Mail, SMS, Push-Benachrichtigung, Teams, Slack) werden sofort ausgelöst, sobald ein Schwellenwert überschritten wird – unmittelbar nachdem das Gerät durch die Automatische Suche gefunden wurde. | Graylog Warnmeldungen werden ausgelöst, sobald eine Erkennungsregel oder ein Schwellenwert für die eingehenden Protokoll- oder Ereignisdaten konfiguriert wurde. |
Durchsuchen und analysieren Sie Rohprotokolle in Ihrer gesamten Umgebung | PRTG Eingeschränkt: Syslog- und SNMP-Trap-Empfänger-Sensoren zählen, filtern und speichern Meldungen zur grundlegenden Überprüfung; nicht für die Volltextsuche bei großen Datenmengen ausgelegt | Graylog Die speziell entwickelte Protokollsuche liefert Ergebnisse innerhalb von Sekunden, selbst bei großen Datenmengen |
Monatelange Protokolle für ein Compliance-Audit aufbewahren und durchsuchen | PRTG Eingeschränkt: Nicht für die langfristige, strukturierte Speicherung von Protokollen oder für auditfähige Berichte über Protokolle in dieser Detailtiefe ausgelegt | Graylog Integrierter Data Lake mit mehrstufiger Aufbewahrung in den Kategorien „Hot“, „Warm“ und „Archive“ sowie auditfähige Berichte zu den Bereichen „Enterprise“ und „Security“ |
PRTG-Lizenzen basieren auf Sensoren: Die Anzahl richtet sich nach dem, was Sie überwachen möchten, ist vor dem Kauf ersichtlich und bleibt nach dem Kauf unverändert. Jede Funktion ist in jeder Lizenzstufe enthalten, sodass keine separaten Module für das Netzwerk-Monitoring, das Server-Monitoring oder das Monitoring von Anwendungen hinzugefügt werden müssen. Dies ist ein anderes Modell als die logbasierte Preisgestaltung, bei der sich die Rechnung je nach Datenvolumen in einem bestimmten Monat ändern kann.
| License Name | License description | Price | License Details | Get started | Pricing Details | |
|---|---|---|---|---|---|---|
| PRTG 500 | $200 | pro Monat, jährlich abgerechnet | Jetzt kaufenJetzt kaufen | Ausreichend für die umfassende Überwachung von 50 Geräten | ||
| PRTG 1000 | $358 | pro Monat, jährlich abgerechnet | Jetzt kaufenJetzt kaufen | Ausreichend für die umfassende Überwachung von 100 Geräten | ||
| PRTG 2500 | $742 | pro Monat, jährlich abgerechnet | Jetzt kaufenJetzt kaufen | Ausreichend für die umfassende Überwachung von 250 Geräten | ||
| PRTG 5000 | $1.300 | pro Monat, jährlich abgerechnet | Jetzt kaufenJetzt kaufen | Ausreichend für die umfassende Überwachung von 500 Geräten | ||
| PRTG 10000 | $1.642 | pro Monat, jährlich abgerechnet | Jetzt kaufenJetzt kaufen | Ausreichend für die umfassende Überwachung von 1000 Geräten |
„Als internationales Unternehmen ist PRTG ideal für uns. Wir können uns darauf verlassen, dass PRTG das Problem identifiziert und uns alarmiert, bevor es auftritt, sodass die richtige Person in der richtigen Zeitzone das Problem beheben kann. Wenn wir unseren Mitarbeitern ein internes Netzwerk bieten wollen, das ihren Erwartungen entspricht, brauchen wir ein Tool wie PRTG, um erfolgreich zu sein.“
Der Gerätebaum von PRTG bietet Ihnen einen zentralen Überblick über alle von Ihnen überwachten Objekte, strukturiert entsprechend der tatsächlichen Topologie Ihres Netzwerks. Die Automatische Suche füllt ihn automatisch auf, und jeder Sensor erstellt einen Bericht mit Status, Verlauf und Warnmeldungen in derselben Oberfläche. Von hier aus sind eine Schwellenwertwarnung, ein Diagramm zur Bandbreite und eine manuell erstellte Standortkarte nur einen Klick entfernt.
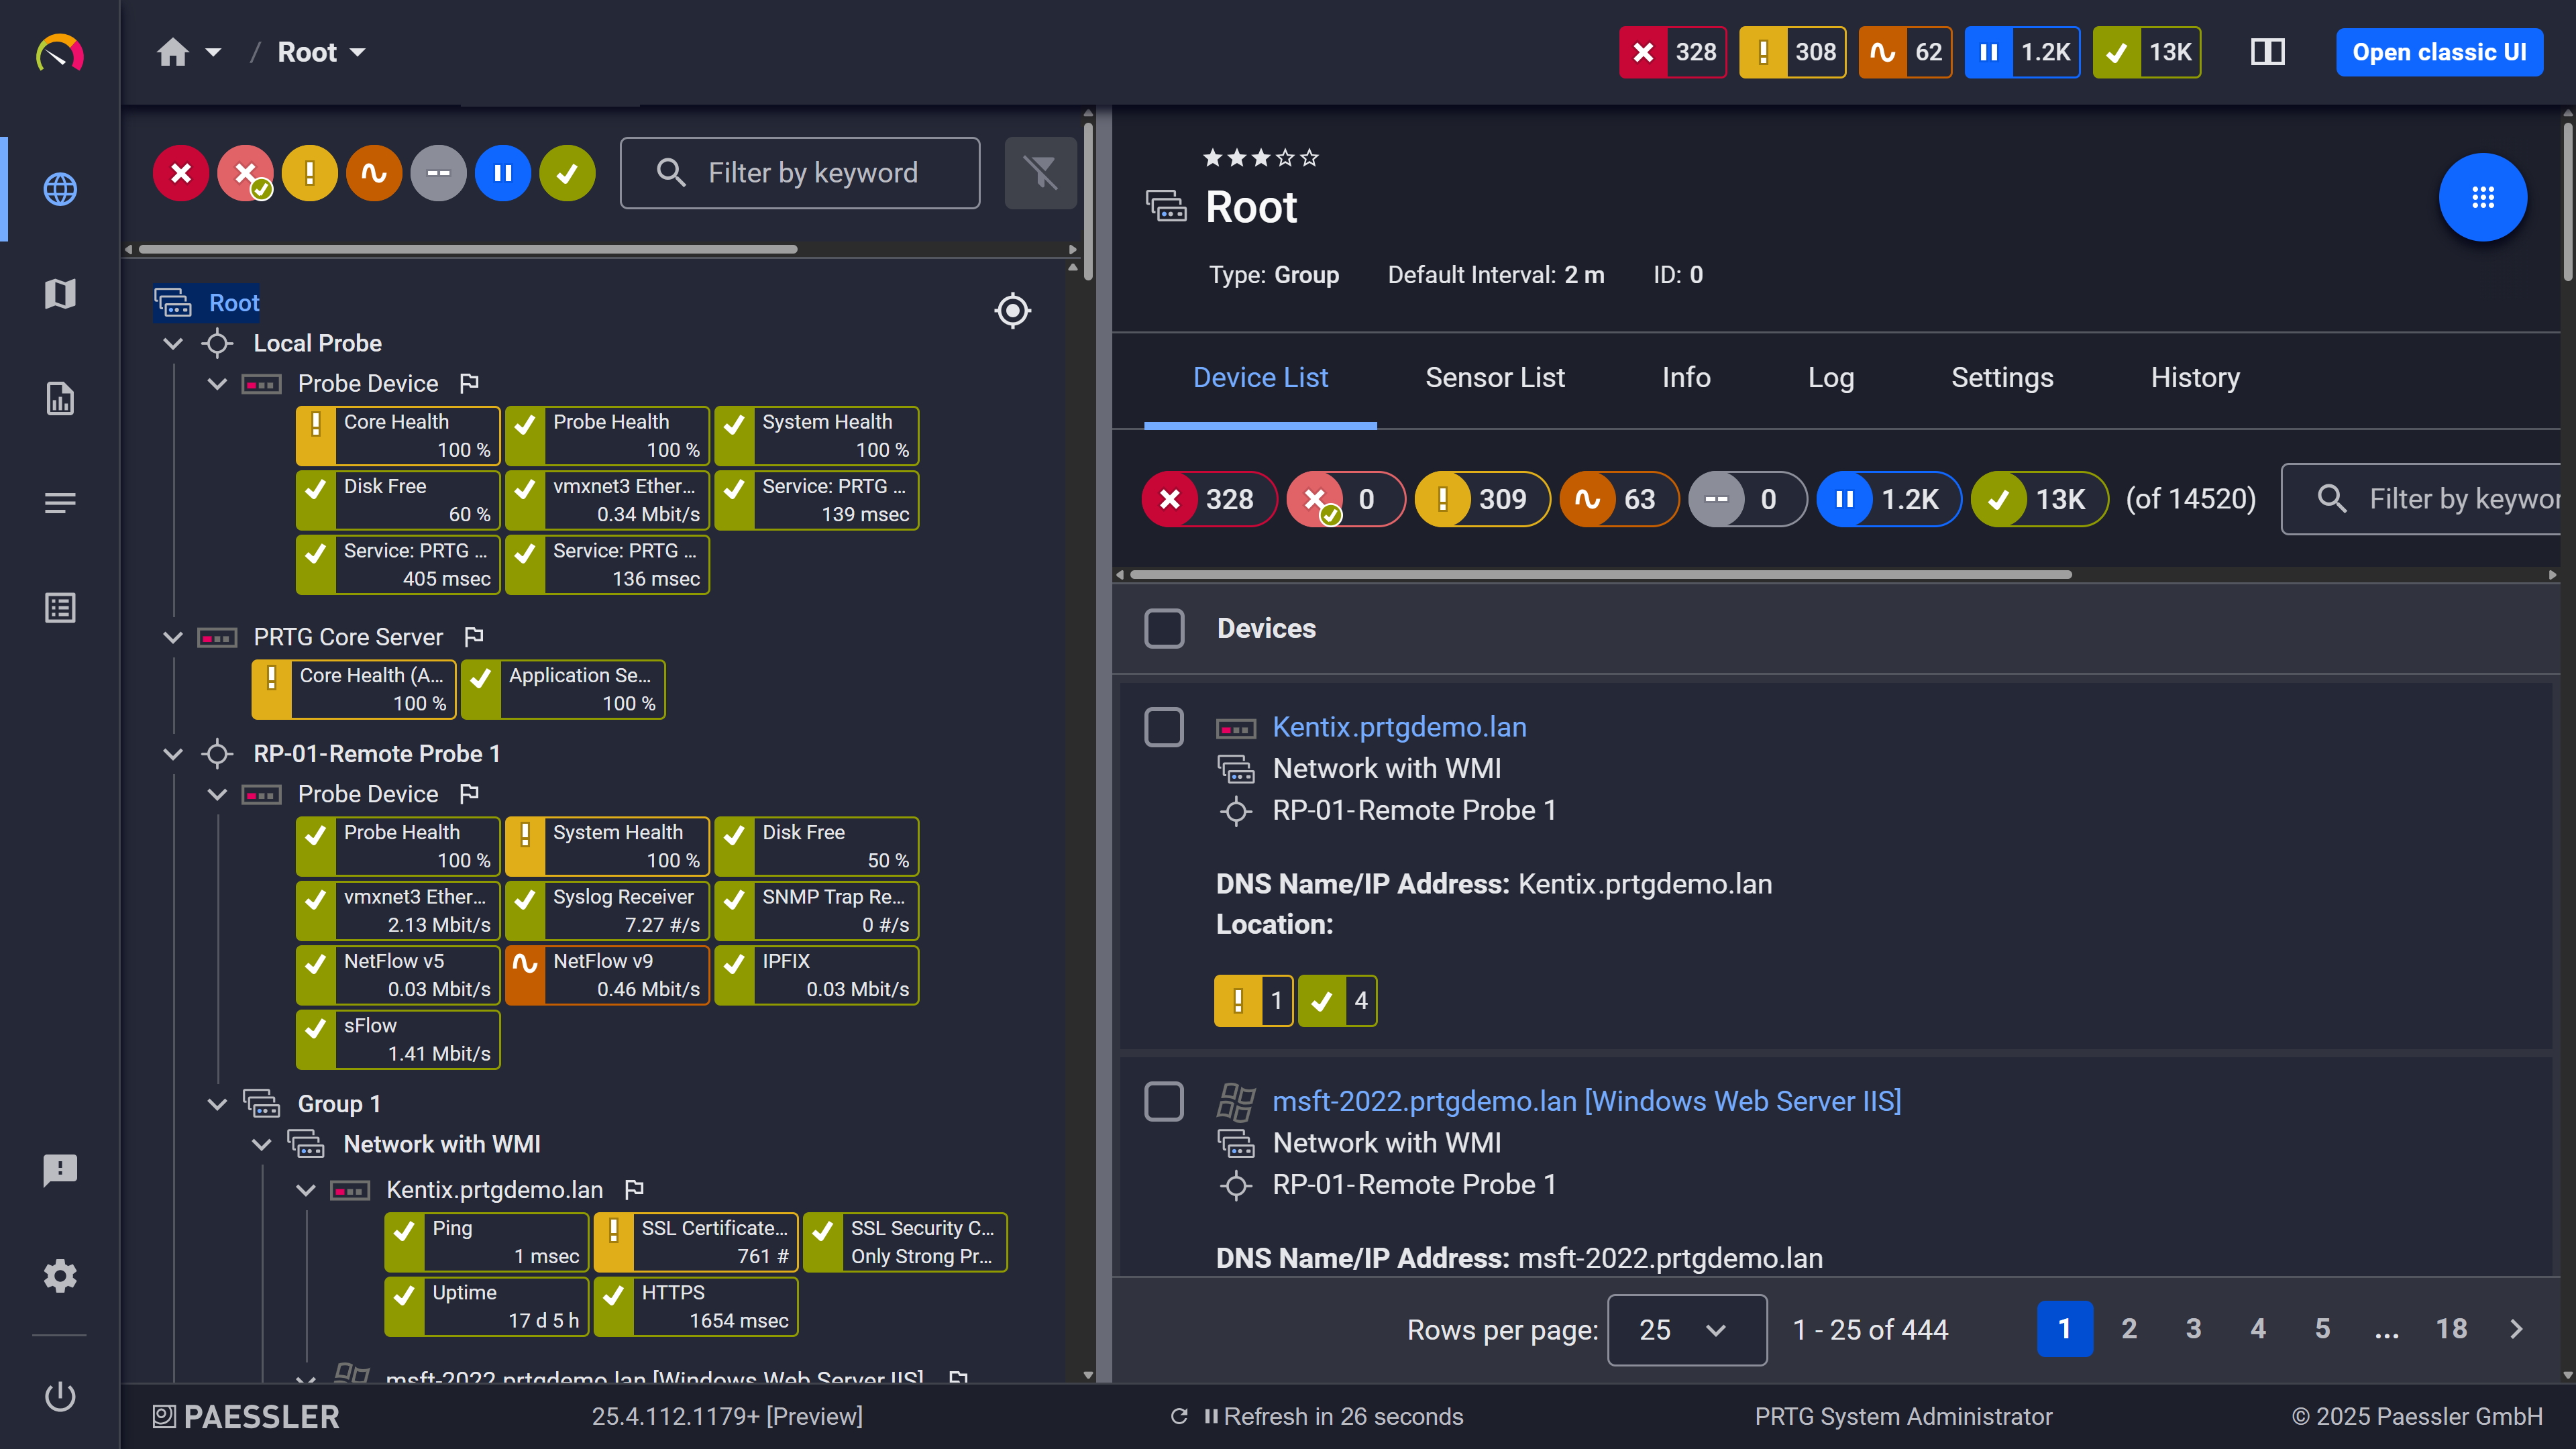
Gerätebaumansicht: Ihre gesamte Infrastruktur, automatisch nach der Automatischen Suche strukturiert
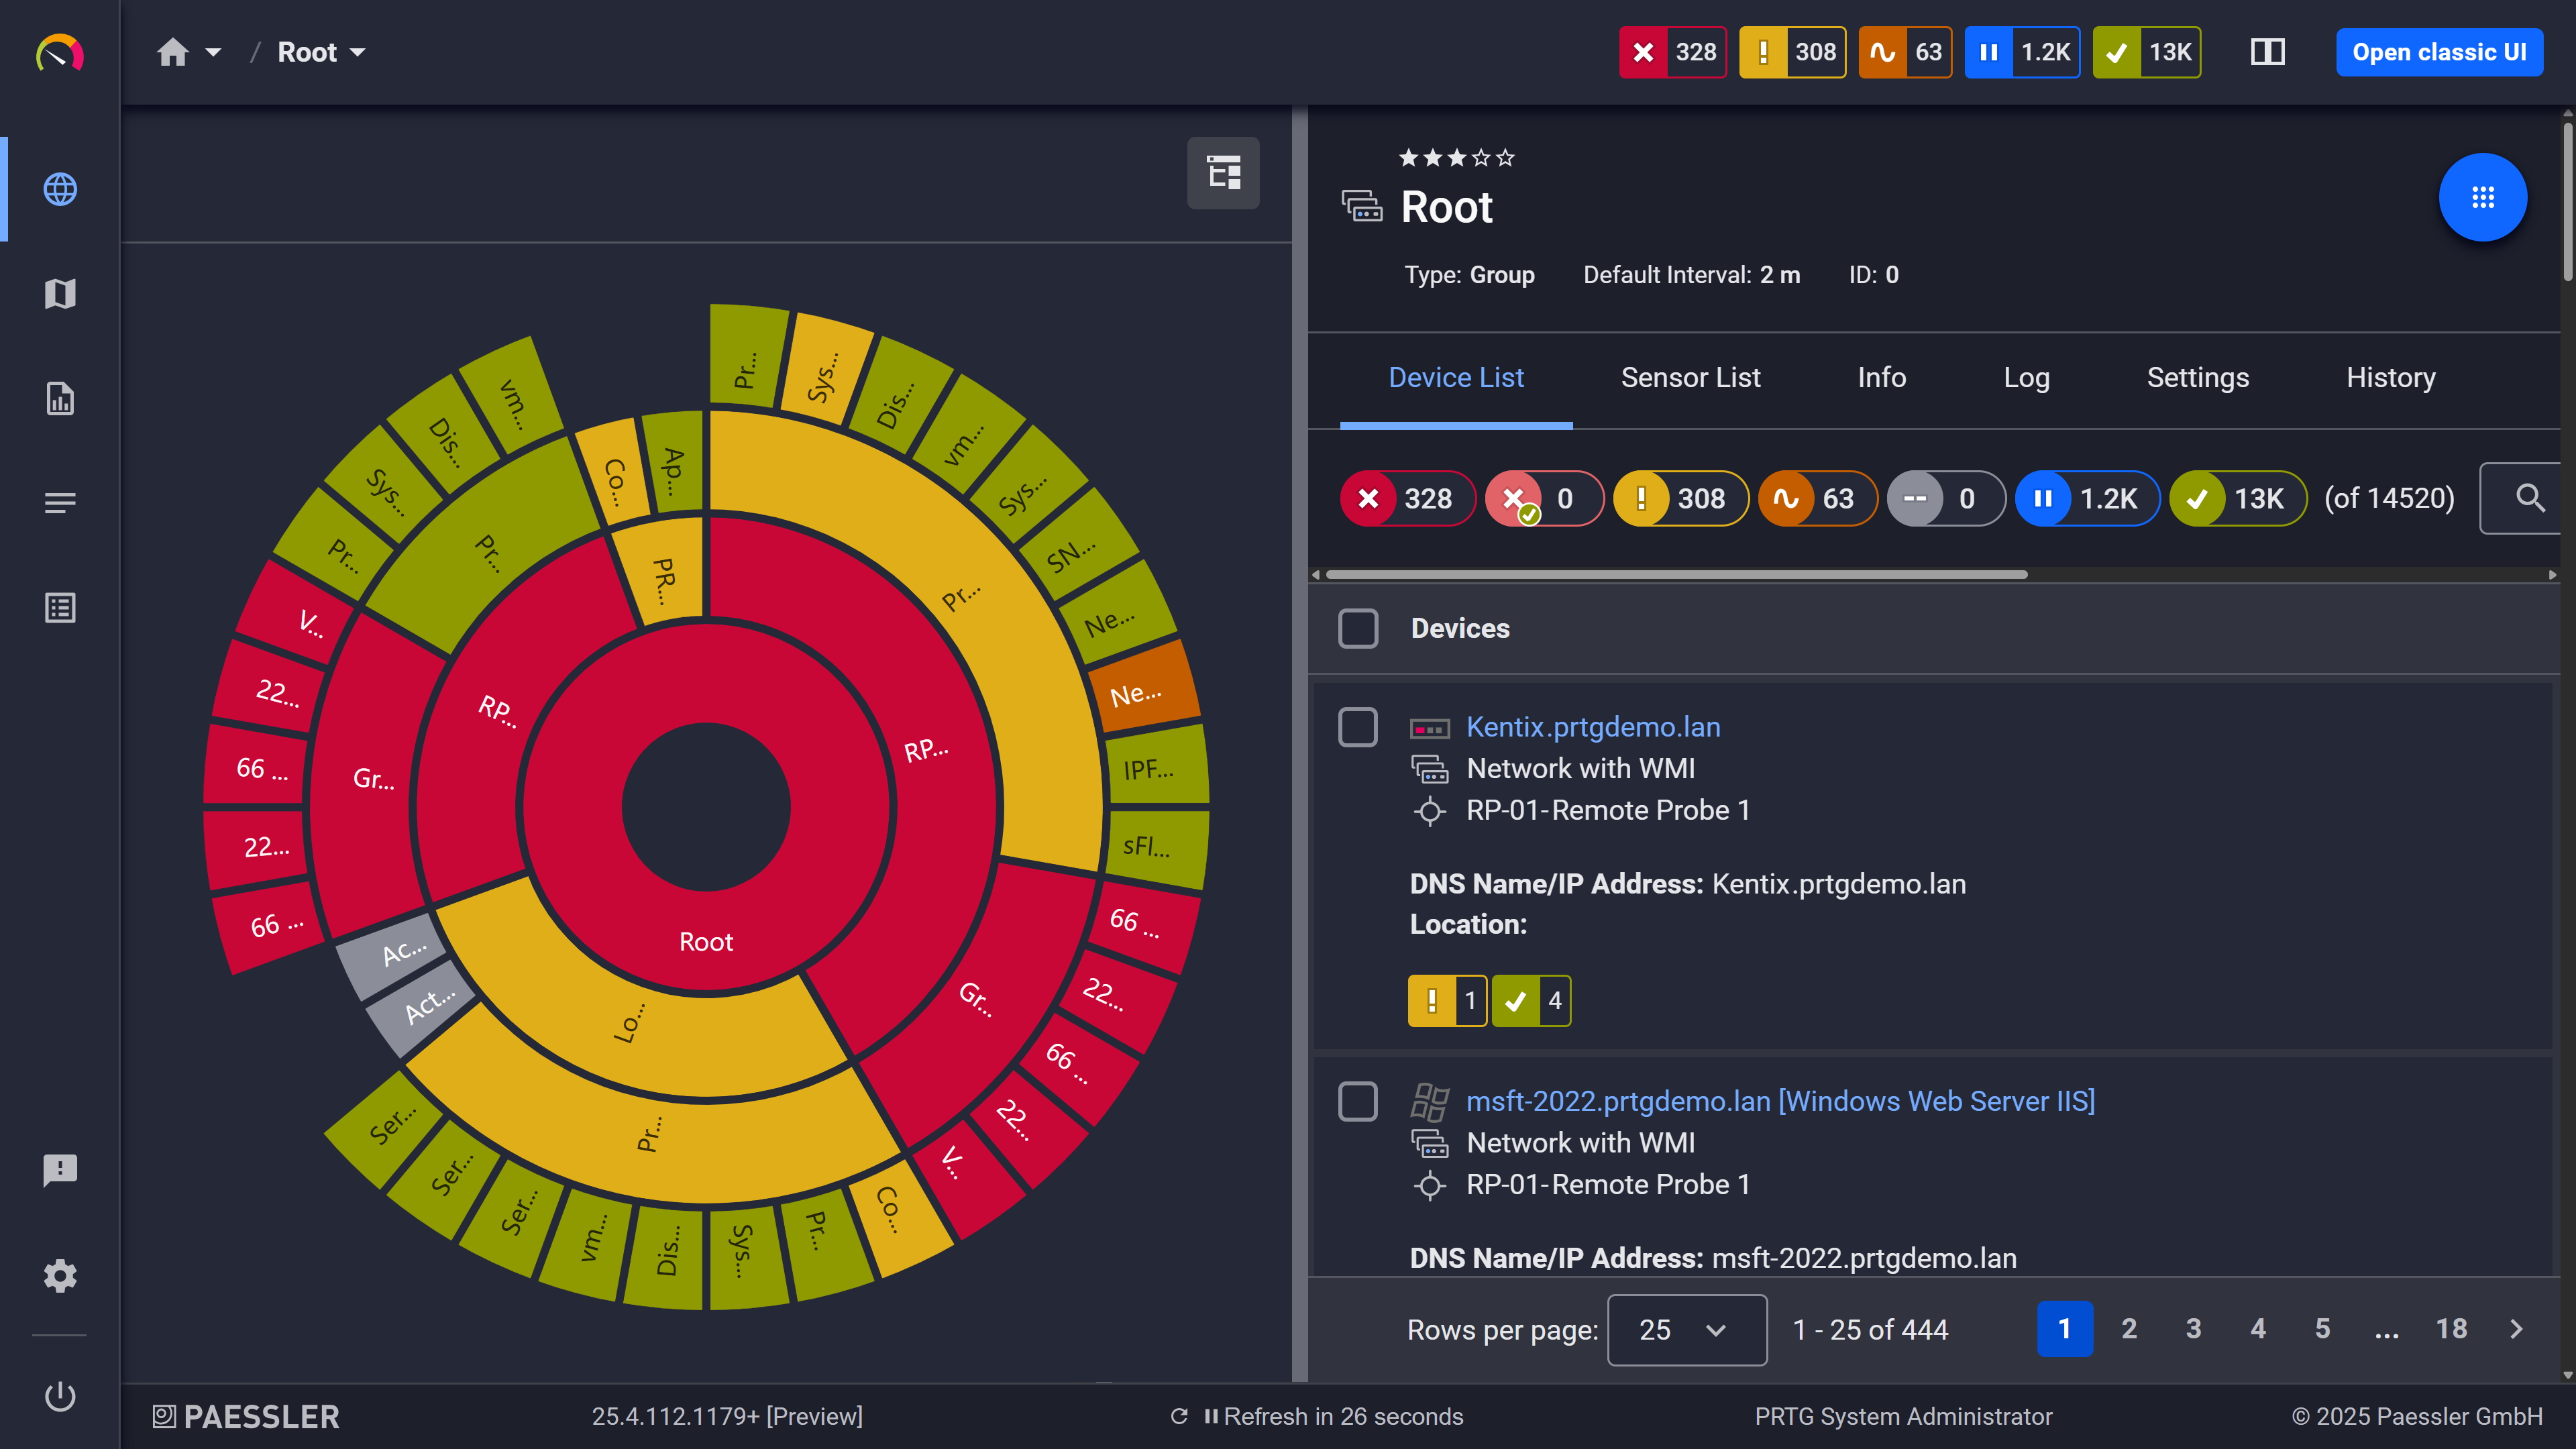
Individuelles Dashboard: Ihre übersichtliche Übersicht, zusammengestellt aus Ihren eigenen Sensoren
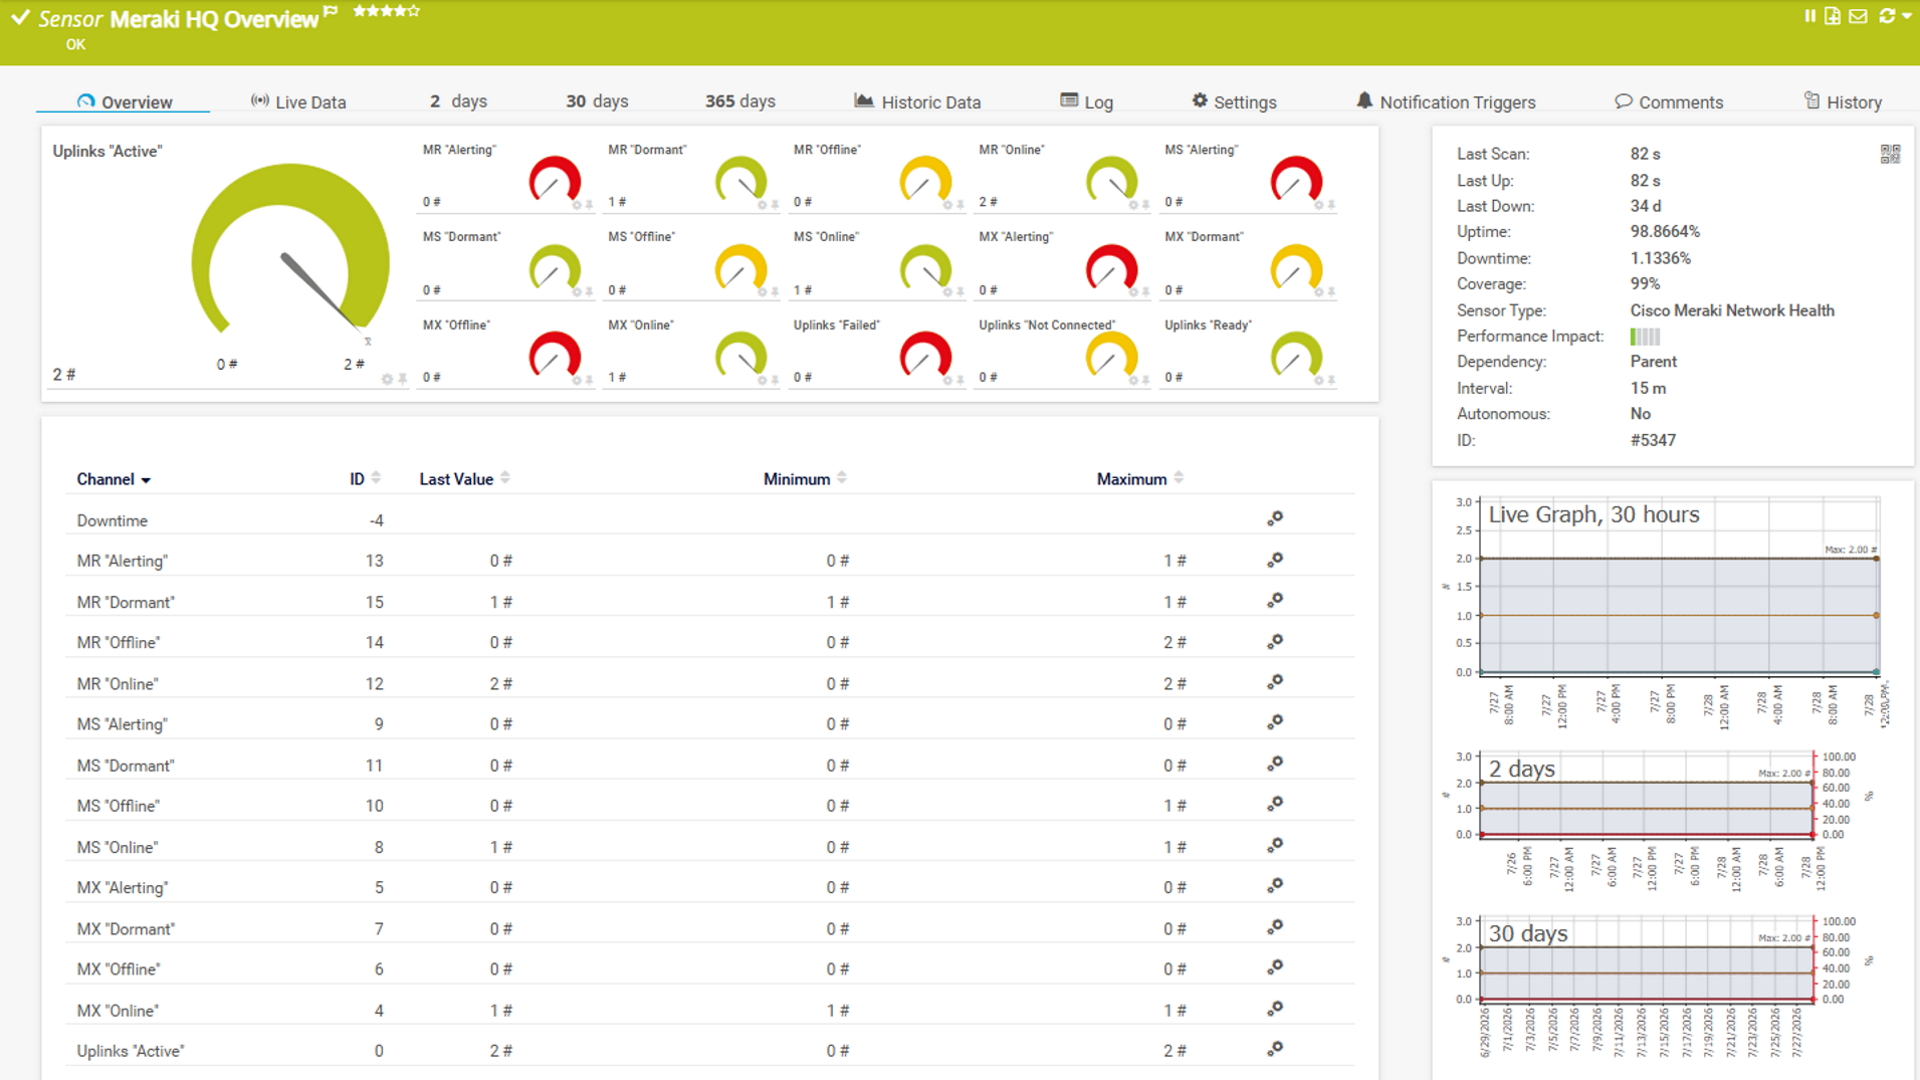
Sensorverkehr: Live-Sensordaten, die in dem von Ihnen konfigurierten Abfrageintervall aktualisiert werden
Die Ergänzung von Graylog durch PRTG folgt dem gleichen Prinzip, das PRTG überall anwendet: Ihr Live-Netzwerk ist die Quelle, und die Automatische Suche baut das Monitoring direkt darauf auf, ohne die bestehenden Funktionen von Graylog zu beeinträchtigen. Die Konsolidierung ist hier bereits ein dokumentiertes Muster: In unserer Umfrage aus dem Jahr 2026 unter 1.088 IT-Teams gaben 18,7 % der dezentralisierten Unternehmen, die PRTG bereits einsetzen, an, dass sie weitere Tools um PRTG herum konsolidieren möchten. In vier Schritten gelangen Sie von der Installation zur vollständigen Transparenz Ihrer Infrastruktur.
Graylog erfüllt weiterhin seine Aufgabe. Es gibt nichts, was aus Graylog exportiert oder migriert werden müsste. Es sammelt und analysiert Ihre Protokolldaten weiterhin genau so wie bisher, ohne dass sich daran etwas ändert. Installieren Sie PRTG als separate, eigenständige Installation neben Graylog, und beide laufen vom ersten Tag an parallel, ohne dass etwas gemeinsam genutzt wird und ohne dass es zu Störungen kommt.
Lassen Sie die automatische Suche Ihre Überwachung aufbauen. Geben Sie Ihre IP-Bereiche und Gerätezugangsdaten ein (z. B. für Protokolle wie SNMP oder WMI) und lassen Sie die automatische Suche von PRTG diese Netzwerksegmente scannen. Sie identifiziert Gerätetypen selbstständig und erstellt passende Sensoren aus integrierten Gerätevorlagen – alles basierend auf den tatsächlich laufenden Systemen und nicht auf einer Liste, die jemand manuell zusammenstellen muss. Überprüfen Sie das Ergebnis und fügen Sie alles hinzu, was die Automatische Suche nicht selbstständig erreichen konnte, wie z. B. ein Gerät hinter einer Firewall, die Ping-Anfragen blockiert.
Richten Sie die Benachrichtigungen ein, die Graylog von Haus aus nicht versendet. Konfigurieren Sie Schwellenwert-Trigger für Benachrichtigungen für die Sensoren, die am wichtigsten sind: ein Ausfall eines Geräts, eine sich füllende Festplatte, ein Dienst, der nicht mehr reagiert. Die in PRTG integrierten Benachrichtigungsmethoden umfassen E-Mail, SMS, Push-Benachrichtigungen, Microsoft Teams und Slack, sodass Warnmeldungen in den Tools eingehen, die Ihr Team ohnehin bereits nutzt. Diese Lücke schließt eine dedizierte Lösung zum Monitoring, was eine Log-Plattform, die für einen anderen Zweck entwickelt wurde, nicht leisten kann.
Richten Sie das System ein und lassen Sie beide Lösungen parallel laufen. Passen Sie in den ersten Wochen die Schwellenwerte und Zeitpläne an, sobald echte Warnmeldungen eingehen, und erstellen Sie die Maps und Berichte, auf die sich Ihr Team im Tagesgeschäft verlässt. Es gibt keinen Umstellungstermin, den Sie einplanen müssen, und kein altes Tool, das außer Betrieb genommen werden muss. PRTG und Graylog laufen einfach parallel weiter und erfüllen jeweils die Aufgaben, für die sie entwickelt wurden.
Nein. PRTG läuft parallel zu Graylog und überwacht den Zustand von Geräten und Diensten über seine eigenen Sensoren, während Graylog weiterhin genau das tut, was es bereits mit Ihren Protokoll-Daten tut. An Ihrer bestehenden Graylog-Konfiguration muss nichts geändert werden. Die beiden Programme erfüllen unterschiedliche Aufgaben, und die meisten Teams, die PRTG hinzufügen, nutzen weiterhin beide.
„Graylog Operations“ ist die frühere Bezeichnung für das Produkt, das Graylog heute als „Graylog Enterprise“ vermarktet, seine zentralisierte Log-Management-Lösung. Die Umbenennung ist auf den aktuellen Produktseiten von Graylog zu finden, obwohl der ältere Name in einigen Dokumentationen von Graylog selbst sowie in Angeboten von Drittanbietern weiterhin verwendet wird. Wenn Sie Zitate oder Bewertungen unter einem der beiden Namen vergleichen, beziehen sich diese auf dasselbe zugrunde liegende Produkt.
Nicht in derselben Tiefe. Die Syslog-Receiver- und SNMP-Trap-Receiver-Sensoren von PRTG können eingehende Nachrichten zählen, filtern und Alarme auslösen sowie diese zur grundlegenden Überprüfung speichern, sind jedoch nicht für die Volltextsuche, das Parsen oder die Korrelation großer Mengen von Protokolldaten ausgelegt. Dafür gibt es eine spezielle Protokollplattform wie Graylog.
PRTG überwacht verteilte Umgebungen mithilfe von Remote Probes, die einen zentralen PRTG Core Server mit Berichten versorgen, sodass eine einzige Installation mehrere Standorte abdecken kann. Größere Unternehmen betreiben stattdessen oft eine separate PRTG-Instanz pro Standort oder Geschäftsbereich, wodurch das Monitoring und der Zugriff für jeden Standort vollständig unabhängig bleiben. In beiden Fällen müssen die Standorte weder einen gemeinsamen Berechtigungsumfang noch einen gemeinsamen Administrator nutzen, um loslegen zu können.
Nein, denn die PRTG-Lizenz ist überhaupt nicht an das Protokoll- oder Datenvolumen gebunden. Die Lizenzierung erfolgt pro Sensor – eine Anzahl, die davon abhängt, was Sie überwachen möchten, und nicht davon, wie viele Daten in einem bestimmten Monat durch Ihr Netzwerk oder Ihre Protokollplattform fließen. Das Protokollvolumen und die Rechnung von PRTG sind zwei getrennte Dinge.
Es entsteht kein zusätzlicher Aufwand. Die automatische Suche von PRTG scannt Ihr Netzwerk nach einem eigenen Zeitplan, unabhängig von bereits laufenden Prozessen, und wendet vorkonfigurierte Sensoren an, ohne dass Details aus Ihrer bestehenden Graylog-Konfiguration benötigt werden. Die meisten Teams sehen bereits während der Installation erste Ergebnisse. Das gilt auch noch lange nach der Einrichtung: In unserer Umfrage aus dem Jahr 2026 unter 1.088 IT-Teams stuften 89,5 % der Befragten die Zuverlässigkeit von PRTG als eine ihrer beiden besten Bewertungen ein.
Wir haben PRTG außerdem mit anderen Monitoring-Tools verglichen:
LogicMonitor könnte Ihre Wahl sein, wenn Ihr Unternehmen „Cloud-first“ orientiert ist und sich stark auf Cloud-Dienste verlässt. Allerdings ist das Monitoring von LogicMonitor im Auslieferungszustand deutlich eingeschränkt.
eG Innovations bietet fortschrittliche Funktionen zur Überwachung der Anwendungsleistung und zur Virtualisierung, aber die komplexe Preisgestaltung und die Notwendigkeit einer manuellen Konfiguration können die Kosten unvorhersehbar und die Integration zu einer Herausforderung machen.
Prometheus ist ein Open-Source-Tool, das sich hervorragend für das Monitoring von containerisierten Anwendungen eignet. Es verfügt jedoch nicht über umfassende Netzwerk-Monitoring-Funktionen und erfordert eine umfangreiche manuelle Konfiguration für die Sichtbarkeit der Infrastruktur.
Icinga ist ein Open-Source-Monitoring-Tool, das Flexibilität bietet, aber fortgeschrittene technische Kenntnisse erfordert. Setup und Wartung können komplex sein, insbesondere für Teams, denen es an dediziertem Linux-Fachwissen fehlt.
Starten Sie die 30-Tage-Testversion mit unbegrenzten Sensoren, ganz unverbindlich.
Nennen Sie uns Ihre Geräteanzahl, wir senden Ihnen ein Angebot.
Erleben Sie PRTG in einer Live-Demo mit einem unserer Monitoring-Experten.
