
Última revisão: 10/2026


O PRTG realiza verificações contínuas em sua rede, servidores e aplicativos usando protocolos como SNMP e WMI, e seu recurso de descoberta automática identifica novos dispositivos e adiciona os sensores adequados sem que você precise criar uma regra para cada um deles. Isso significa que um switch com falha, um disco cheio ou um serviço que simplesmente parou de responder é sinalizado no momento em que ocorre, independentemente de ter havido ou não algum registro sobre o ocorrido. De acordo com nossa pesquisa de 2026 com 1.088 equipes de TI, a capacidade de cobrir tudo com uma única ferramenta foi o principal motivo pelo qual os entrevistados do mercado médio escolheram o PRTG, com 60,2%. Pesquisar, analisar e investigar as mensagens que seus sistemas geram ainda é uma tarefa para uma plataforma de logs dedicada, e é exatamente para isso que ela foi construída. As duas respondem a perguntas diferentes: o PRTG avisa que algo está errado agora, enquanto uma plataforma de logs ajuda você a entender o que aconteceu depois que você começa a investigar.
As licenças do PRTG são por sensor, um número fixo vinculado ao que você escolhe monitorar; portanto, o plano que você adquire é exatamente o que aparece na fatura todas as vezes. Ao adicionar um dispositivo, você sabe exatamente quantos sensores ele precisa antes mesmo de adicioná-lo. Não há nenhum medidor separado que acompanhe a quantidade de dados que trafegou pela sua rede no mês passado. Essa previsibilidade é fundamental justamente quando as coisas dão errado: uma semana difícil para sua infraestrutura não se transforma em uma semana difícil para seu orçamento. Se sua equipe também precisar pesquisar e reter dados de logs em grande volume, essa é uma tarefa diferente, com seu próprio modelo de preços, e deve ser avaliada em seus próprios termos.
Instale o PRTG e sua função de descoberta automática fará a varredura da sua rede, identificará o que encontrar usando SNMP, WMI e outros protocolos e, em seguida, aplicará sensores pré-configurados automaticamente: não é preciso criar regras antes de ver o primeiro resultado. A maioria das equipes obtém visibilidade real de seus dispositivos principais ainda na mesma sessão, sem precisar esperar que a plataforma seja implantada e ajustada. Não há banco de dados separado para provisionar nem cluster para manter em bom estado, já que o PRTG é executado como uma única instalação desde o início. A criação de painéis avançados ou o ajuste fino de alertas para um ambiente grande e complexo ainda leva tempo, e essa parte também não ocorre automaticamente.
MATÉRIA EM DESTAQUE | PRTG PRTG | Graylog Graylog |
|---|---|---|
Realize o monitoramento da rede, do servidor e dos aplicativos com uma única licença | PRTG Todos os tipos de sensores estão incluídos em uma única licença; os sensores de fluxo, SNMP, WMI e de aplicativos utilizam o mesmo conjunto | Graylog Limitado: os alertas de correlação, o logon único (SSO) e os logs de auditoria exigem o Graylog Enterprise (a partir de US$ 15.000/ano) ou o Security (a partir de US$ 18.000/ano) |
Receba alertas de várias fontes sem precisar pagar por um plano superior | PRTG Alertas de limite e sensores incluídos em todos os planos de licença, a partir do plano gratuito | Graylog Limitado: o plano Open oferece suporte apenas a alertas de condição única; alertas de correlação entre várias fontes exigem o plano Enterprise ou Security |
Conceda a todas as equipes o mesmo acesso ao monitoramento, sem a necessidade de um plano pago | PRTG Contas de usuário e direitos de acesso baseados em funções são um recurso padrão em todas as licenças | Graylog Limitado: o nível “Aberto” permite acesso apenas a um único proprietário; o acesso compartilhado entre equipes requer o plano Enterprise ou Security |
Alerta sobre falhas em equipamentos de rede legados por meio de traps SNMP | PRTG Sensor receptor nativo de traps SNMP, incluído em todas as licenças | Graylog Limitado: as traps SNMP não constam entre os tipos de entrada documentados do Graylog |
Visualizar a largura de banda e os padrões de tráfego por local | PRTG Os sensores de fluxo nativos geram automaticamente os “Top Talkers”, as “Top Connections” e os “Top Protocols”, sem necessidade de configuração | Graylog Limitado: o NetFlow e o IPFIX são recebidos como dados de log; os painéis baseados nesses dados são build utilizando o próprio pipeline e as ferramentas de pesquisa do Graylog |
Seja chamado antes que o suporte técnico fique sabendo disso pelos usuários | PRTG Alertas multicanais (e-mail, SMS, notificações push, Teams, Slack) são acionados no momento em que um limite é ultrapassado, logo após a descoberta automática identificar o dispositivo | Graylog Os alertas são acionados assim que uma regra de detecção ou um limite é configurado nos dados de log ou de eventos recebidos |
Pesquise e analise dados brutos de logs em todo o seu ambiente | PRTG Limitado: os sensores do syslog e do SNMP Trap Receiver contam, filtram e armazenam mensagens para uma análise básica; não foram projetados para pesquisa de texto completo em grandes volumes | Graylog A pesquisa em logs desenvolvida especificamente para esse fim apresenta resultados em segundos, mesmo em grandes volumes |
Armazenar e pesquisar meses de logs para uma auditoria de conformidade | PRTG Limitado: Não foi projetado para retenção estruturada de logs a longo prazo nem para geração de relatórios de logs prontos para auditoria com esse nível de detalhamento | Graylog Data lake integrado com retenção em camadas (hot, warm e arquivo), além de relatórios prontos para auditoria nas áreas de Negócios e Segurança |
O PRTG oferece licenças por sensor: um número vinculado ao que você escolhe monitorar, visível antes da compra e fixo depois dela. Todos os recursos estão incluídos em todos os níveis de licença, portanto, não há necessidade de adicionar módulos separados para monitoramento de rede, servidor ou aplicativos. Esse é um modelo diferente do preço baseado na ingestão de logs, em que o valor da fatura pode variar de acordo com a quantidade de dados processados em um determinado mês.
| License Name | License description | Price | License Details | Get started | Pricing Details | |
|---|---|---|---|---|---|---|
| PRTG 500 | $200 | por mês pago anualmente | Compre agoraCompre agora | Suficiente para monitorar múltiplos aspectos de 50 dispositivos | ||
| PRTG 1000 | $358 | por mês pago anualmente | Compre agoraCompre agora | Suficiente para monitorar múltiplos aspectos de 100 dispositivos | ||
| PRTG 2500 | $742 | por mês pago anualmente | Compre agoraCompre agora | Suficiente para monitorar múltiplos aspectos de 250 dispositivos | ||
| PRTG 5000 | $1.300 | por mês pago anualmente | Compre agoraCompre agora | Suficiente para monitorar múltiplos aspectos de 500 dispositivos | ||
| PRTG 10000 | $1.642 | por mês pago anualmente | Compre agoraCompre agora | Suficiente para monitorar múltiplos aspectos de 1.000 dispositivos |
“Como uma empresa internacional, o PRTG é ideal para nós. Se algo caísse no meio do mundo, não seríamos acordados - podemos confiar no PRTG para identificar o problema e nos alertar antes que ele ocorra - permitindo que a pessoa certa, no fuso horário certo, resolva o problema. No final do dia, se quisermos fornecer uma experiência de rede interna para nossos funcionários que atenda às expectativas, precisamos de uma ferramenta como o PRTG para ter sucesso.”
A árvore de dispositivos do PRTG oferece um único local para visualizar tudo o que você está monitorando, organizado de acordo com a estrutura real da sua rede. A descoberta automática preenche essa árvore automaticamente, e cada sensor fornece relatórios de status, histórico e alertas na mesma interface. A partir daqui, um alerta de limite, um gráfico de largura de banda e um mapa do site criado manualmente estão a apenas um clique de distância.
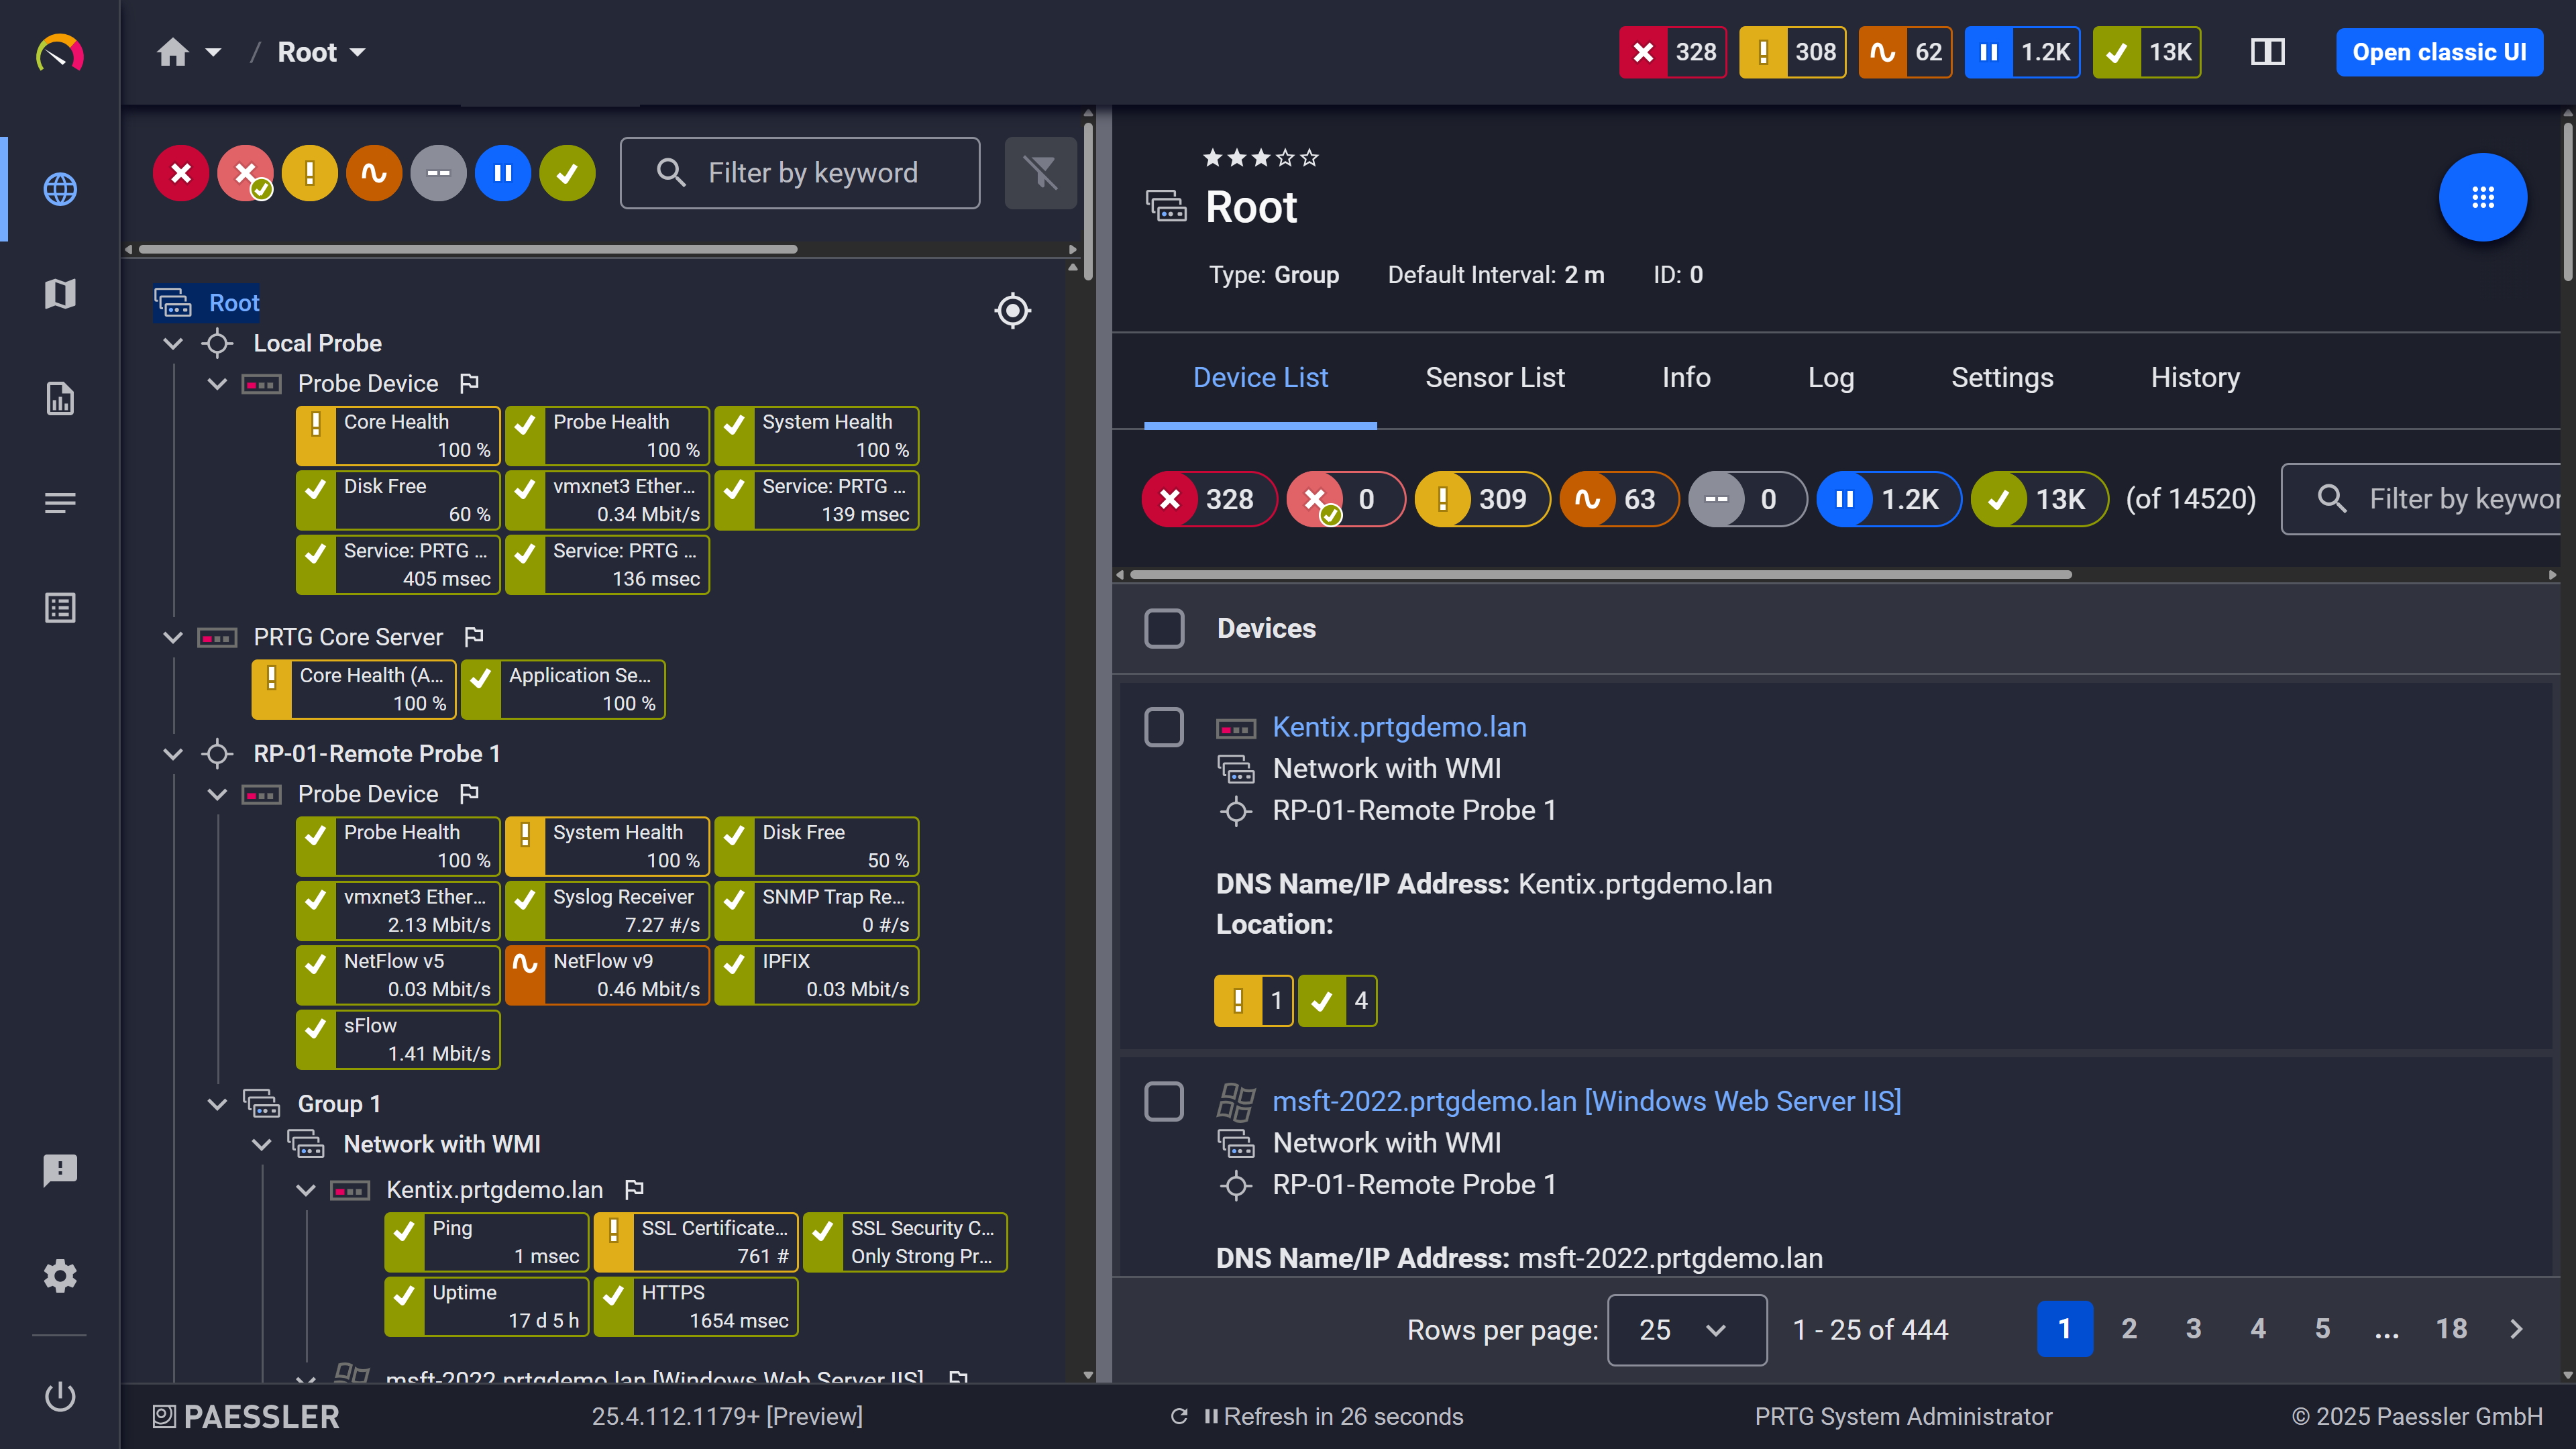
Visualização da árvore de dispositivos: toda a sua infraestrutura, organizada automaticamente após a descoberta automática
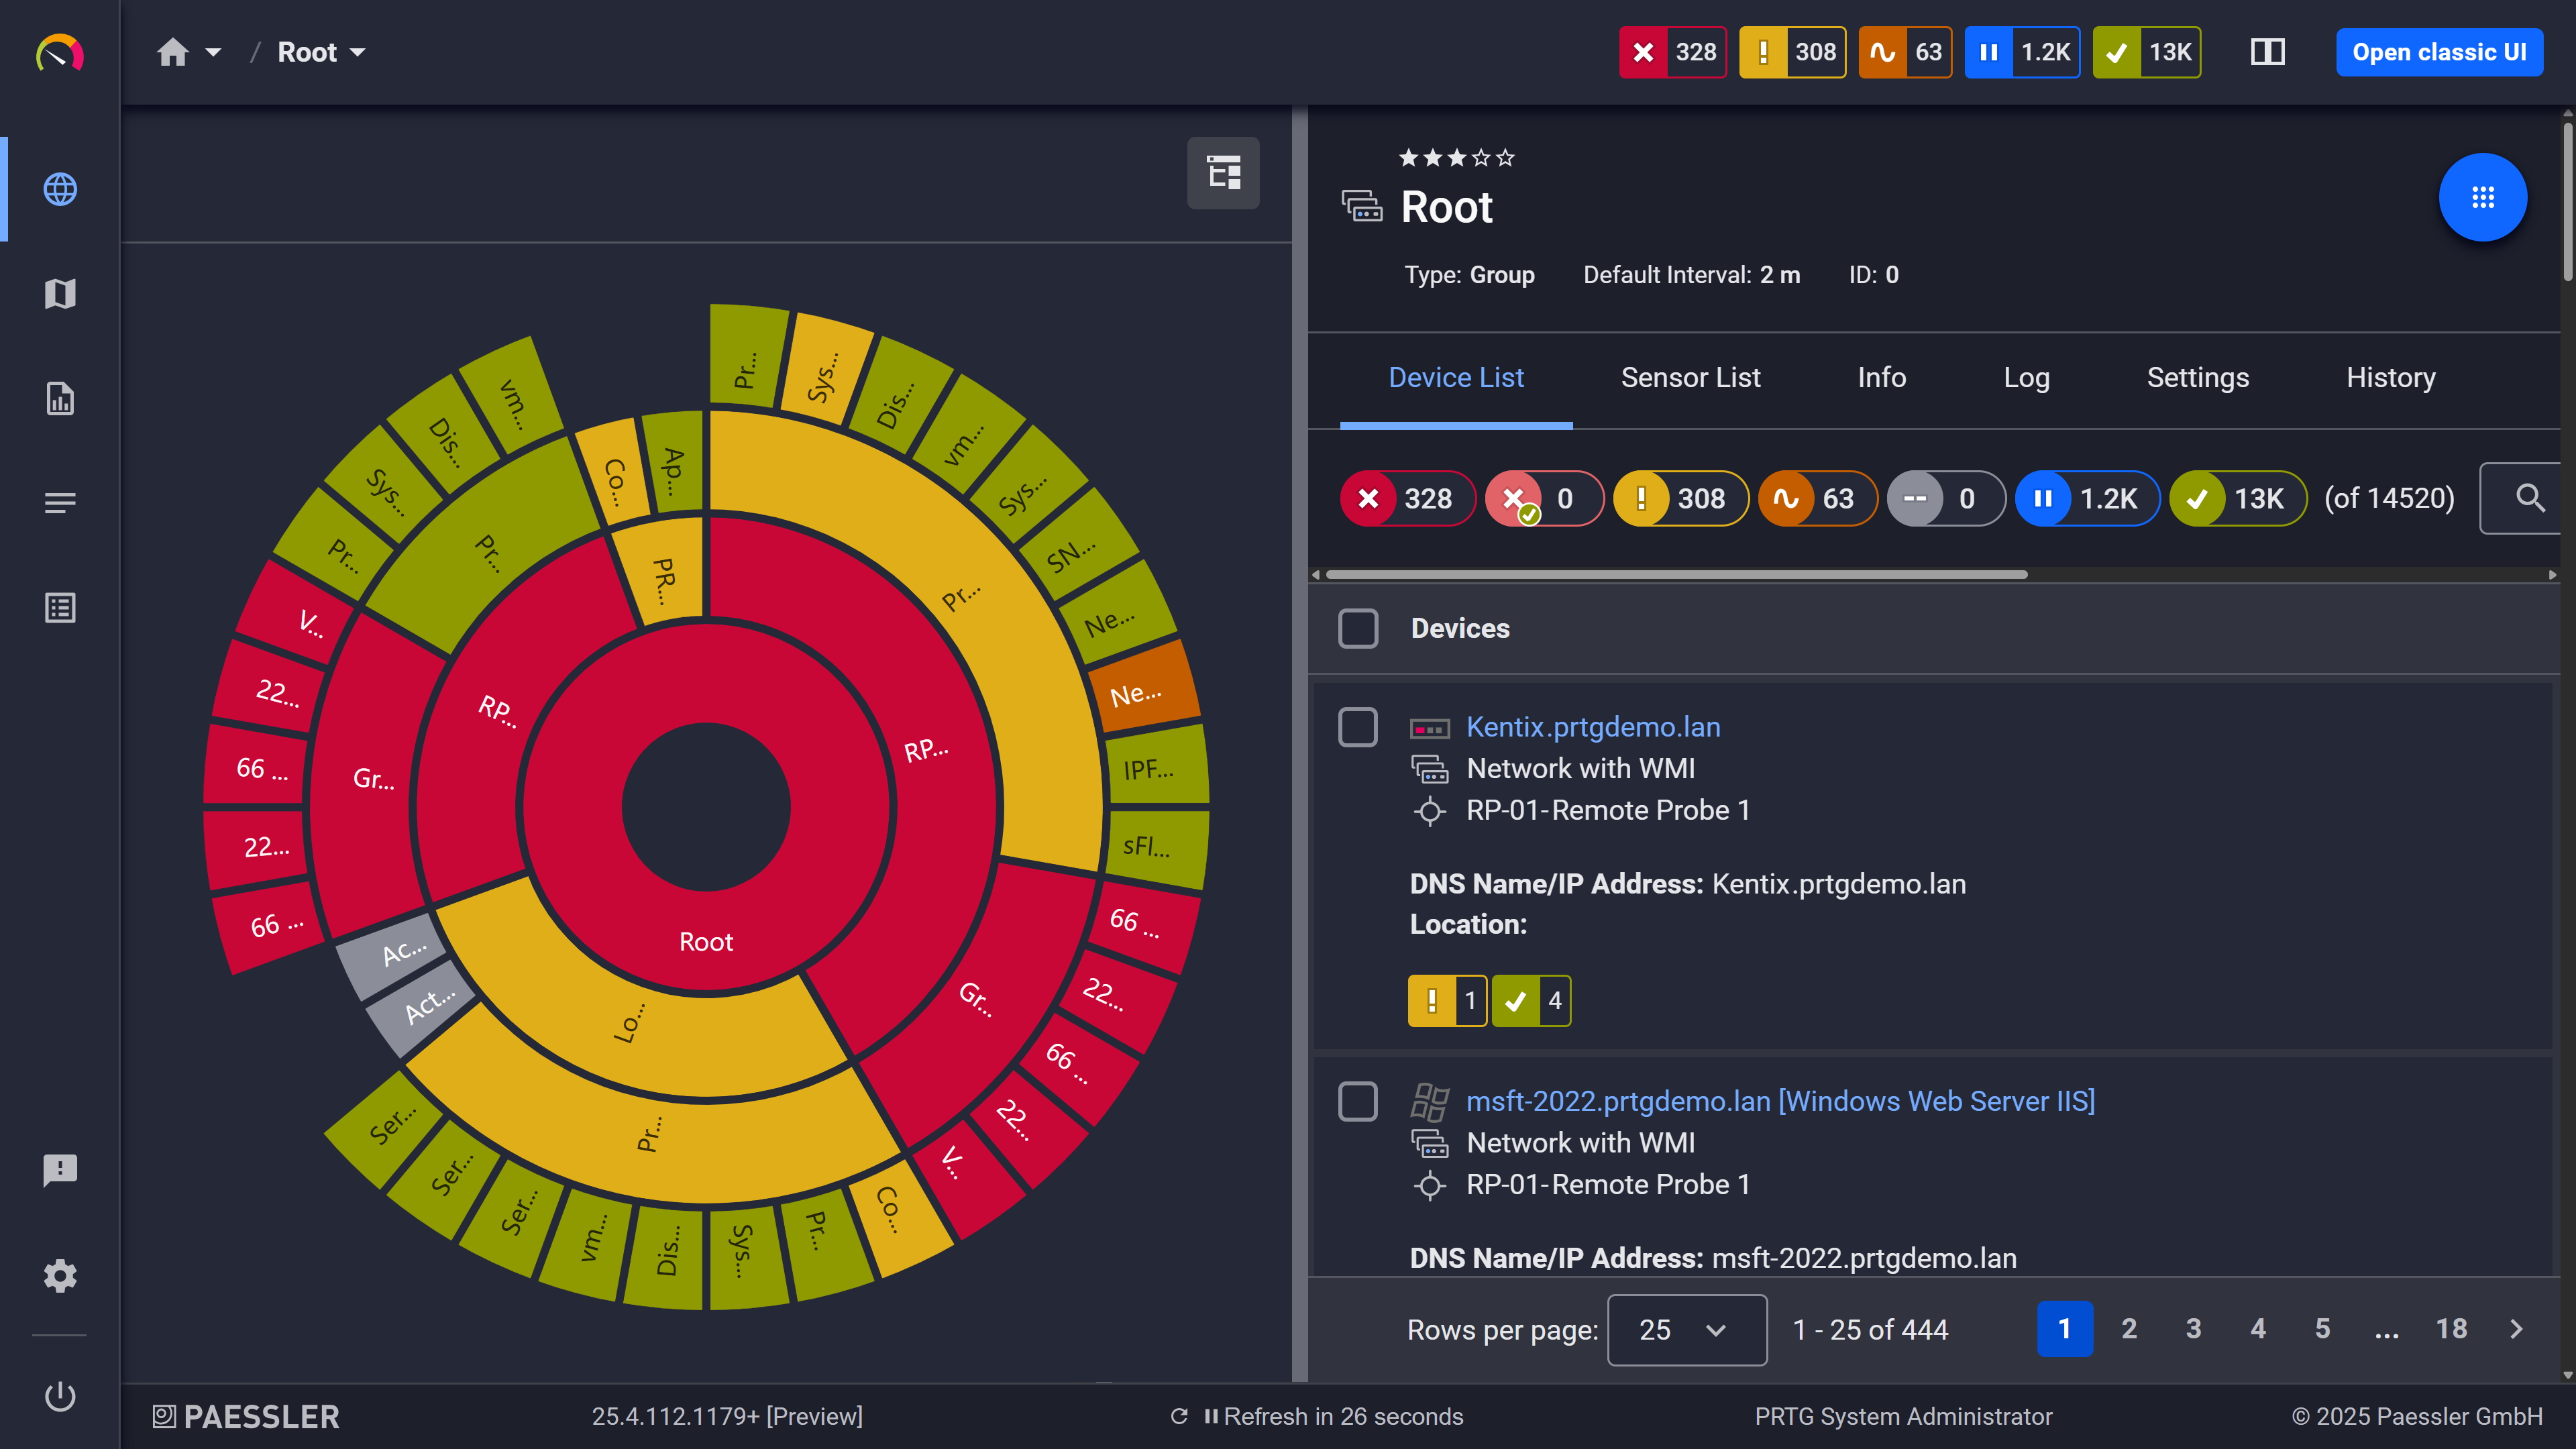
Painel personalizado: sua visão geral de fácil compreensão, build a partir de seus próprios sensores
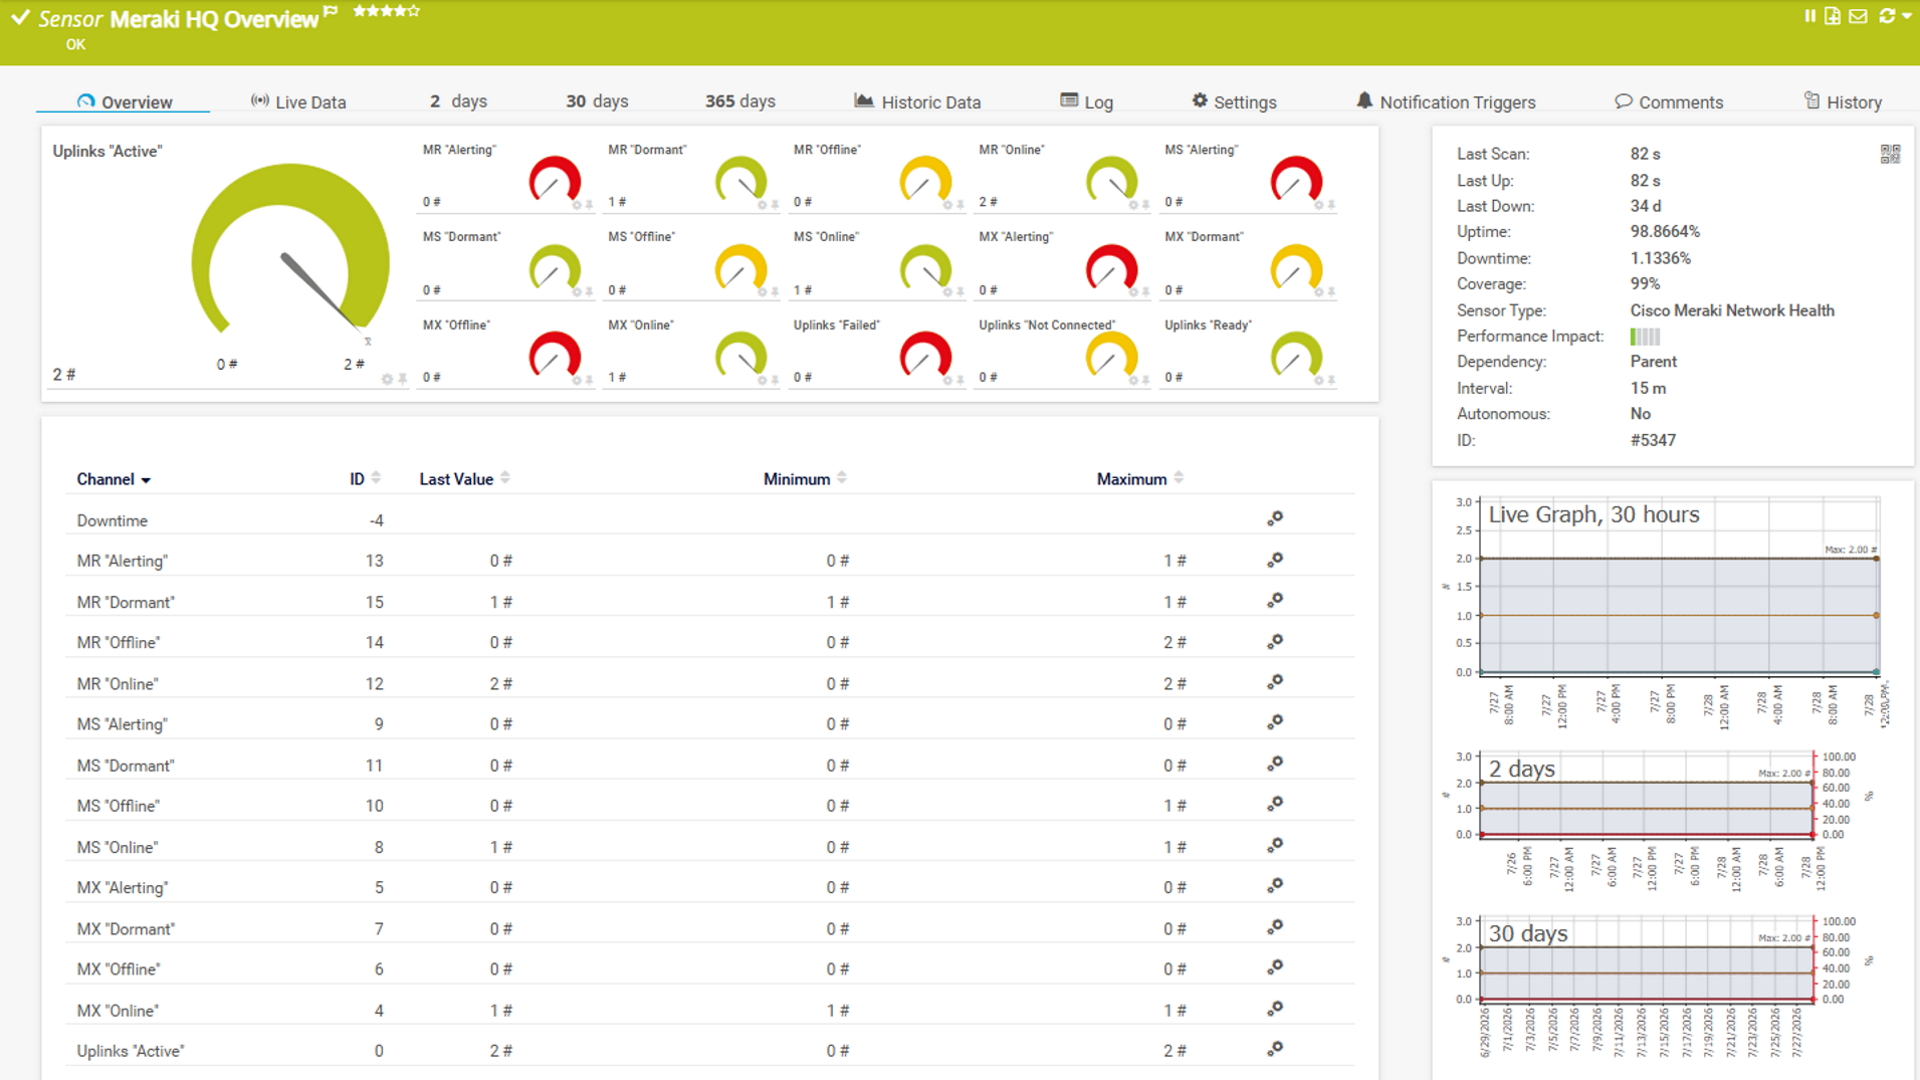
Tráfego de sensores: dados de sensores em tempo real, atualizados no intervalo de verificação configurado por você
A integração do PRTG com o Graylog segue o mesmo princípio que o PRTG utiliza em todos os lugares: sua rede em tempo real é a fonte, e a descoberta automática build o monitoramento diretamente a partir dela, sem interferir em nada do que o Graylog já faz. A consolidação já é um padrão documentado aqui: em nossa pesquisa de 2026 com 1.088 equipes de TI, 18,7% das empresas descentralizadas que já utilizavam o PRTG afirmaram que pretendem consolidar ferramentas adicionais em torno dele. Quatro etapas levam você da instalação à visibilidade completa da infraestrutura.
O Graylog continua fazendo seu trabalho. Não há nada para exportar ou migrar do Graylog. Ele continua coletando e analisando seus dados de log exatamente como faz hoje, sem nenhuma alteração. Instale o PRTG como uma instalação separada e independente ao lado dele, e os dois funcionarão lado a lado desde o primeiro dia, sem compartilhar nada e sem causar nenhuma interrupção.
Deixe que a descoberta automática configure seu monitoramento. Insira seus intervalos de IP e as credenciais dos dispositivos (por exemplo, para protocolos como SNMP ou WMI) e deixe que a descoberta automática do PRTG faça a varredura desses segmentos de rede. Ela identifica os tipos de dispositivos por conta própria e cria sensores adequados a partir de modelos de dispositivos integrados, tudo com base no que está realmente em execução, em vez de uma lista que alguém precise montar manualmente. Analise o resultado e adicione qualquer item que a descoberta automática não tenha conseguido identificar sozinha, como um dispositivo localizado atrás de um firewall que bloqueia o ping.
Defina os alertas que o Graylog não foi projetado para enviar. Configure acionadores de notificação baseados em limites nos sensores mais importantes: um dispositivo que fica fora do ar, um disco que está ficando cheio, um serviço que para de responder. Os métodos de notificação integrados do PRTG abrangem e-mail, SMS, notificações push, Microsoft Teams e Slack, de modo que os alertas cheguem às ferramentas que sua equipe já utiliza. Essa é a lacuna que o monitoramento dedicado preenche, ao contrário de uma plataforma de logs, projetada para uma função diferente.
Configure o sistema e deixe ambas as ferramentas em execução. Ajuste os limites e os cronogramas nas primeiras semanas, à medida que os alertas reais forem surgindo, e construa os mapas e relatórios dos quais sua equipe depende no dia a dia. Não há uma data de transição a ser planejada nem uma ferramenta antiga a ser desativada. O PRTG e o Graylog simplesmente continuam funcionando lado a lado, cada um realizando a função para a qual foi desenvolvido.
Não. O PRTG funciona em paralelo com o Graylog, monitorando o estado dos dispositivos e serviços por meio de seus próprios sensores, enquanto o Graylog continua fazendo exatamente o que já faz com seus dados de log. Não é necessário alterar nada na sua configuração atual do Graylog. Os dois desempenham funções diferentes, e a maioria das equipes que adota o PRTG continua utilizando os dois.
Graylog Operations é o nome anterior do que a Graylog agora comercializa como Graylog Enterprise, sua camada de gerenciamento centralizado de logs. A mudança de nome já está refletida nas páginas de produtos atuais da Graylog, embora o nome antigo ainda apareça em parte da documentação da própria Graylog e em listagens de terceiros. Se você estiver comparando cotações ou avaliações sob qualquer um dos nomes, elas se referem ao mesmo produto subjacente.
Não com o mesmo nível de detalhe. Os sensores Syslog Receiver e SNMP Trap Receiver do PRTG podem contar, filtrar e emitir alertas sobre mensagens recebidas, além de armazená-las para uma análise básica, mas não foram projetados para pesquisa de texto completo, análise sintática ou correlação em grandes volumes de dados de logs. É para isso que serve uma plataforma dedicada a logs, como o Graylog.
O PRTG monitora ambientes distribuídos por meio de sondas remotas que enviam relatórios a um servidor central do PRTG, de modo que uma única implantação pode abranger vários locais. Organizações maiores costumam executar uma instância separada do PRTG por local ou unidade de negócios, mantendo o monitoramento e o acesso de cada local totalmente independentes. De qualquer forma, os locais não precisam compartilhar um único conjunto de permissões nem um único administrador para começar a usar o sistema.
Não, porque a licença do PRTG Network Monitor não está vinculada de forma alguma ao volume de logs ou de dados. A licença é adquirida por sensor, um número relacionado ao que você escolhe monitorar, e não à quantidade de dados que trafega pela sua rede ou pela sua plataforma de logs em um determinado mês. O volume de logs e a fatura do PRTG Network Monitor são duas coisas distintas.
Não há nenhuma complexidade adicional. A descoberta automática do PRTG verifica sua rede de acordo com seu próprio cronograma, independentemente de qualquer processo já em execução, e aplica sensores pré-configurados sem precisar de detalhes da sua configuração atual do Graylog. A maioria das equipes vê resultados reais ainda na mesma sessão da instalação. E isso se mantém por muito tempo após a configuração: em nossa pesquisa de 2026 com 1.088 equipes de TI, 89,5% dos entrevistados classificaram a confiabilidade do PRTG entre suas duas melhores notas.
Também comparamos o PRTG com outras ferramentas de monitoramento:
O LogicMonitor pode ser a sua escolha se a sua organização prioriza a nuvem e depende muito dos serviços de nuvem. No entanto, a funcionalidade de monitoramento pronta para uso do LogicMonitor é muito mais limitada.
a eG Innovations oferece recursos avançados de virtualização e monitoramento de desempenho de aplicativos, mas seus preços complexos e a necessidade de configuração manual podem tornar os custos imprevisíveis e a integração um desafio.
O Prometheus é uma ferramenta de código aberto que se destaca no monitoramento de aplicativos em contêineres. No entanto, não possui recursos abrangentes de monitoramento de rede e requer uma configuração manual extensa para a visibilidade da infraestrutura.
O Icinga é uma ferramenta de monitoramento de código aberto que oferece flexibilidade, mas exige conhecimento técnico avançado. Sua configuração e manutenção podem ser complexas, especialmente para equipes que não têm conhecimento especializado em Linux.
Comece um teste de 30 dias com sensores ilimitados, sem compromisso.
Diga quantos dispositivos você tem e enviaremos um orçamento.
Veja o PRTG em uma demo ao vivo com um de nossos especialistas em monitoramento.
