
Ultima revisione: 10/2026


PRTG esegue controlli continui sulla rete, sui server e sulle applicazioni utilizzando protocolli come SNMP e WMI, e la sua funzione di auto-discovery individua i nuovi dispositivi e aggiunge i sensori appropriati senza che sia necessario definire una regola per ciascuno di essi. Ciò significa che uno switch guasto, un disco pieno o un servizio che ha smesso di rispondere vengono segnalati nel momento stesso in cui si verifica il problema, indipendentemente dal fatto che sia mai stato registrato qualcosa al riguardo. Secondo il nostro sondaggio del 2026 condotto su 1.088 team IT, la possibilità di gestire tutto con un unico strumento è stata la ragione principale per cui gli intervistati del mercato medio hanno scelto PRTG, con il 60,2%. La ricerca, l’analisi e l’indagine sui messaggi generati dai vostri sistemi rimangono un compito per una piattaforma di log dedicata, ed è esattamente per questo che è stata builda. Le due soluzioni rispondono a domande diverse: PRTG vi segnala che qualcosa non va in questo preciso momento, mentre una piattaforma di log vi aiuta a capire cosa è successo una volta che andate a indagare.
Le licenze PRTG sono basate sui sensori, un numero fisso legato a ciò che scegli di monitorare, quindi il piano che acquisti è esattamente quello che vedrai ogni volta sulla fattura. Se aggiungi un dispositivo, sai esattamente di quanti sensori avrà bisogno prima ancora di aggiungerlo. Non c’è un contatore separato che tiene traccia della quantità di dati transitati sulla tua rete il mese scorso. Questa prevedibilità è fondamentale proprio quando le cose vanno male: una settimana difficile per la tua infrastruttura non si trasforma in una settimana difficile per il tuo budget. Se il tuo team ha anche bisogno di cercare e conservare dati di logs in volumi consistenti, si tratta di un’attività diversa con un proprio modello di prezzi, che dovrebbe essere valutata in base alle sue specifiche caratteristiche.
Una volta effettuata l'installazione, PRTG esegue una scansione di auto-discovery della rete, identifica i dispositivi rilevati tramite SNMP, WMI e altri protocolli, quindi applica automaticamente i sensori preconfigurati: non è necessario scrivere alcuna regola prima di vedere i primi risultati. La maggior parte dei team ottiene una visibilità reale sui propri dispositivi principali già durante la stessa sessione, senza dover attendere che la piattaforma sia stata implementata e ottimizzata. Non è necessario configurare un database separato né mantenere un cluster in buono stato, poiché PRTG funziona fin dall’inizio come un’unica installazione. La creazione di dashboard avanzate o la messa a punto degli avvisi per un ambiente ampio e complesso richiede comunque tempo, e anche questa parte non avviene automaticamente.
ARTICOLO IN PRIMO PIANO | PRTG PRTG | Graylog Graylog |
|---|---|---|
Monitoraggio della rete, dei server e delle applicazioni con un'unica licenza | PRTG Tutti i tipi di sensori sono inclusi in un’unica licenza; i sensori di flusso, SNMP, WMI e applicativi attingono dallo stesso pool | Graylog Limitato: gli avvisi di correlazione, l'autenticazione SSO e i logs di audit richiedono Graylog Enterprise (15.000 $/anno+) o Security (18.000 $/anno+) |
Ricevi notifiche da più fonti senza dover pagare per un piano superiore | PRTG Avvisi basati su soglie e sensori inclusi in tutte le tipologie di licenza, a partire dal piano gratuito | Graylog Limitato: il piano Open supporta solo gli avvisi relativi a una singola condizione; gli avvisi basati sulla correlazione tra più fonti richiedono il piano Enterprise o Security |
Garantire a ogni team lo stesso accesso al monitoraggio, senza un piano a pagamento | PRTG Gli account utente basati sui ruoli e i diritti di accesso sono una funzionalità standard inclusa in ogni licenza | Graylog Limitato: il livello "Open" è riservato esclusivamente all'accesso da parte di un unico proprietario; l'accesso condiviso tra i team richiede il piano Enterprise o Security |
Avvisi relativi a guasti dell'hardware di rete legacy tramite trap SNMP | PRTG Sensore nativo per la ricezione di trap SNMP, incluso in ogni licenza | Graylog Limitazione: le trap SNMP non figurano tra i tipi di input documentati da Graylog |
Visualizza la larghezza di banda e i modelli di traffico per sito | PRTG I flow sensors nativi generano automaticamente i "Top Talkers", le "Top Connections" e i "Top Protocols", senza necessità di configurazione | Graylog Limitato: NetFlow e IPFIX vengono forniti come dati di log; i dashboard relativi a tali dati vengono build utilizzando la pipeline e gli strumenti di ricerca propri di Graylog |
Ricevi una segnalazione prima che l'help desk ne venga a conoscenza dagli utenti | PRTG Gli avvisi multicanale (e-mail, SMS, notifiche push, Teams, Slack) vengono attivati nel momento stesso in cui viene superata una soglia, subito dopo che l'auto-discovery ha individuato il dispositivo | Graylog Gli avvisi vengono generati non appena viene configurata una regola di rilevamento o una soglia sui dati di log o sugli eventi in entrata |
Cerca e analizza i dati grezzi dei logs in tutto il tuo ambiente | PRTG Limitato: i sensori syslog e SNMP Trap Receiver contano, filtrano e archiviano i messaggi per una revisione di base; non sono build per la ricerca full-text su grandi volumi | Graylog La ricerca nei logs appositamente progettata fornisce risultati in pochi secondi, anche su grandi volumi di dati |
Conservare e cercare dati di logs relativi a diversi mesi ai fini di un audit di conformità | PRTG Limitato: non progettato per la conservazione strutturata dei logs a lungo termine né per la generazione di rapporti sui logs pronti per la revisione contabile a quel livello di dettaglio | Graylog Data lake integrato con livelli di conservazione “hot”, “warm” e “archive”, oltre a rapporti pronti per gli audit su Enterprise e Security |
PRTG prevede licenze per sensore: un numero legato a ciò che si sceglie di monitorare, visibile prima dell’acquisto e stabile una volta effettuato. Tutte le funzionalità sono incluse in ogni livello di licenza, quindi non è necessario aggiungere moduli separati per il monitoraggio della rete, dei server o delle applicazioni. Si tratta di un modello diverso da quello basato sull’acquisizione dei logs, in cui i prezzi possono variare a seconda della quantità di dati che transita in un determinato mese.
| License Name | License description | Price | License Details | Get started | Pricing Details | |
|---|---|---|---|---|---|---|
| PRTG 500 | $200 | al mese, pagato annualmente | Acquista oraAcquista ora | Sufficienti per monitorare molteplici aspetti di 50 dispositivi | ||
| PRTG 1000 | $358 | al mese, pagato annualmente | Acquista oraAcquista ora | Sufficienti per monitorare molteplici aspetti di 100 dispositivi | ||
| PRTG 2500 | $742 | al mese, pagato annualmente | Acquista oraAcquista ora | Sufficienti per monitorare molteplici aspetti di 250 dispositivi | ||
| PRTG 5000 | $1.300 | al mese, pagato annualmente | Acquista oraAcquista ora | Sufficienti per monitorare molteplici aspetti di 500 dispositivi | ||
| PRTG 10000 | $1.642 | al mese, pagato annualmente | Acquista oraAcquista ora | Sufficienti per monitorare molteplici aspetti di 1.000 dispositivi |
“In quanto azienda internazionale, PRTG è l'ideale per noi. Se qualcosa si guastasse dall'altra parte del mondo, non verremmo svegliati: possiamo contare su PRTG per identificare il problema e avvisarci prima che si verifichi, consentendo alla persona giusta, nel giusto fuso orario, di risolvere il problema. In fin dei conti, se vogliamo offrire ai nostri dipendenti un'esperienza di rete interna all'altezza delle aspettative, abbiamo bisogno di uno strumento come PRTG per avere successo.”
L'albero dei dispositivi di PRTG ti offre un unico punto di vista da cui monitorare tutto ciò che ti interessa, organizzato secondo la struttura effettiva della tua rete. L'auto-discovery lo popola in modo autonomo e ogni sensore riporta stato, cronologia e avvisi nella stessa interfaccia. Da qui, un avviso di soglia, un grafico della larghezza di banda e una mappa del sito creata manualmente sono tutti a portata di clic.
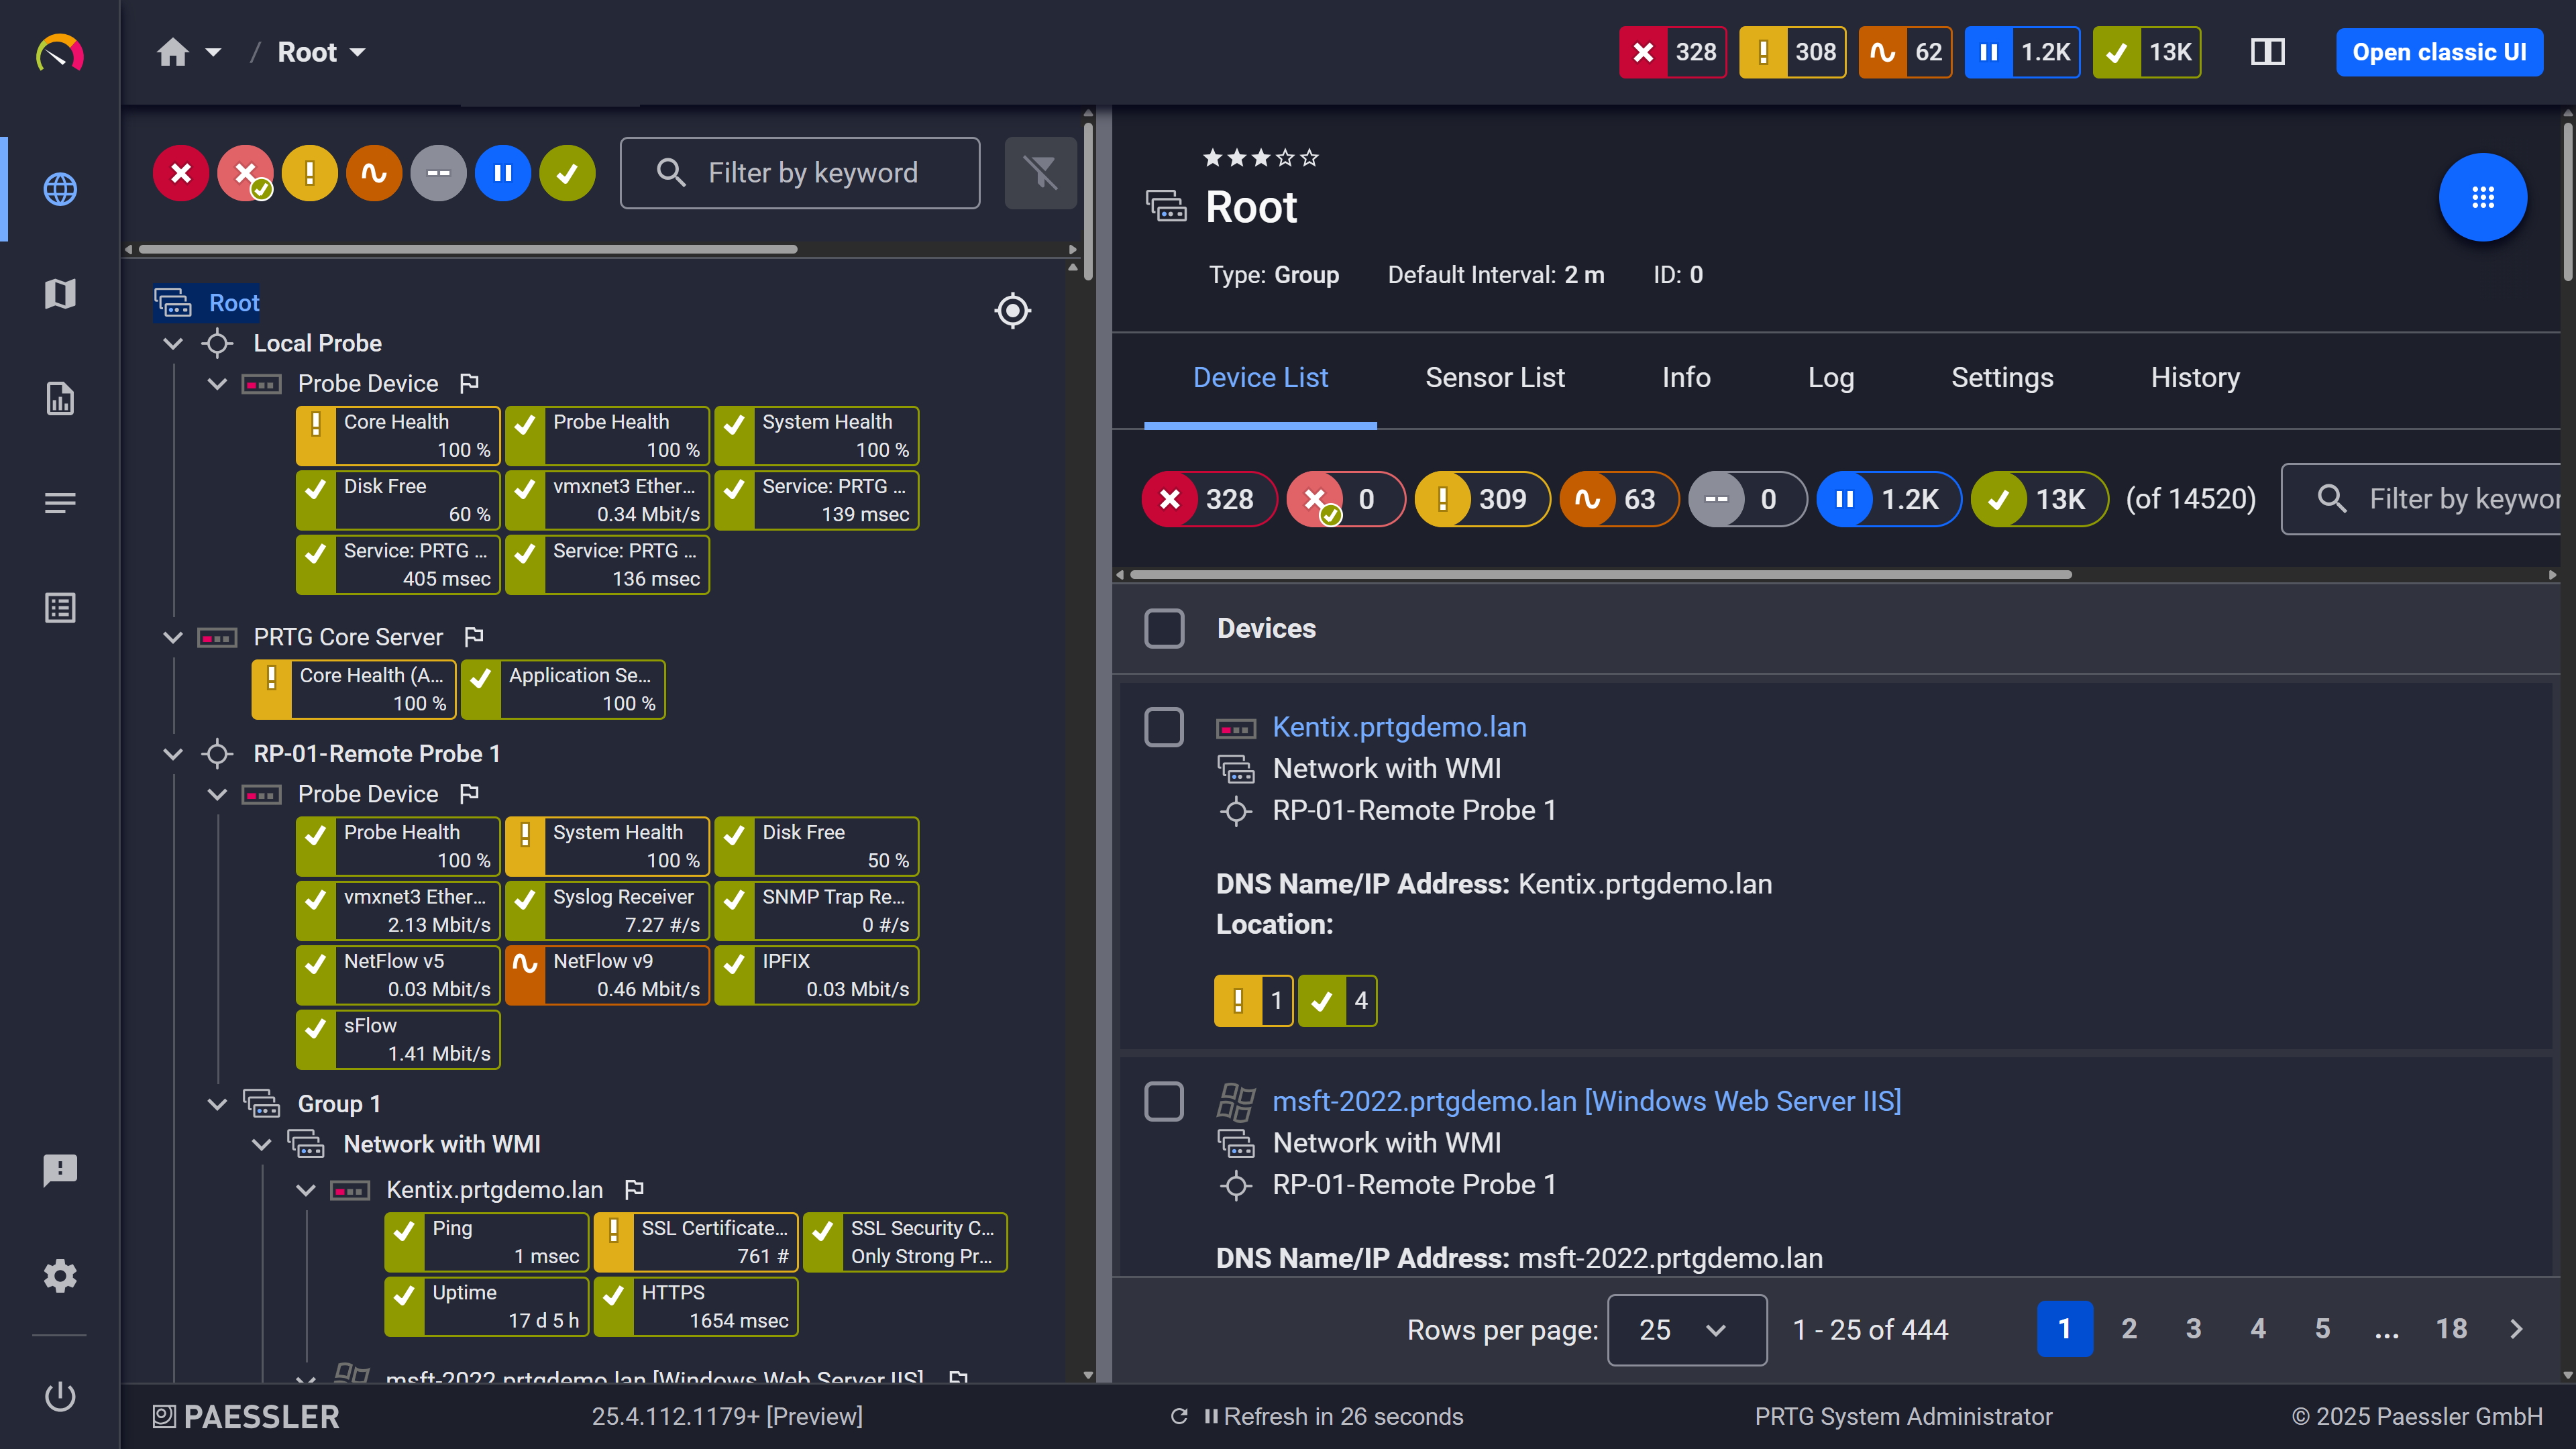
Vista albero dei dispositivi: la tua infrastruttura completa, organizzata automaticamente dopo l'auto-discovery
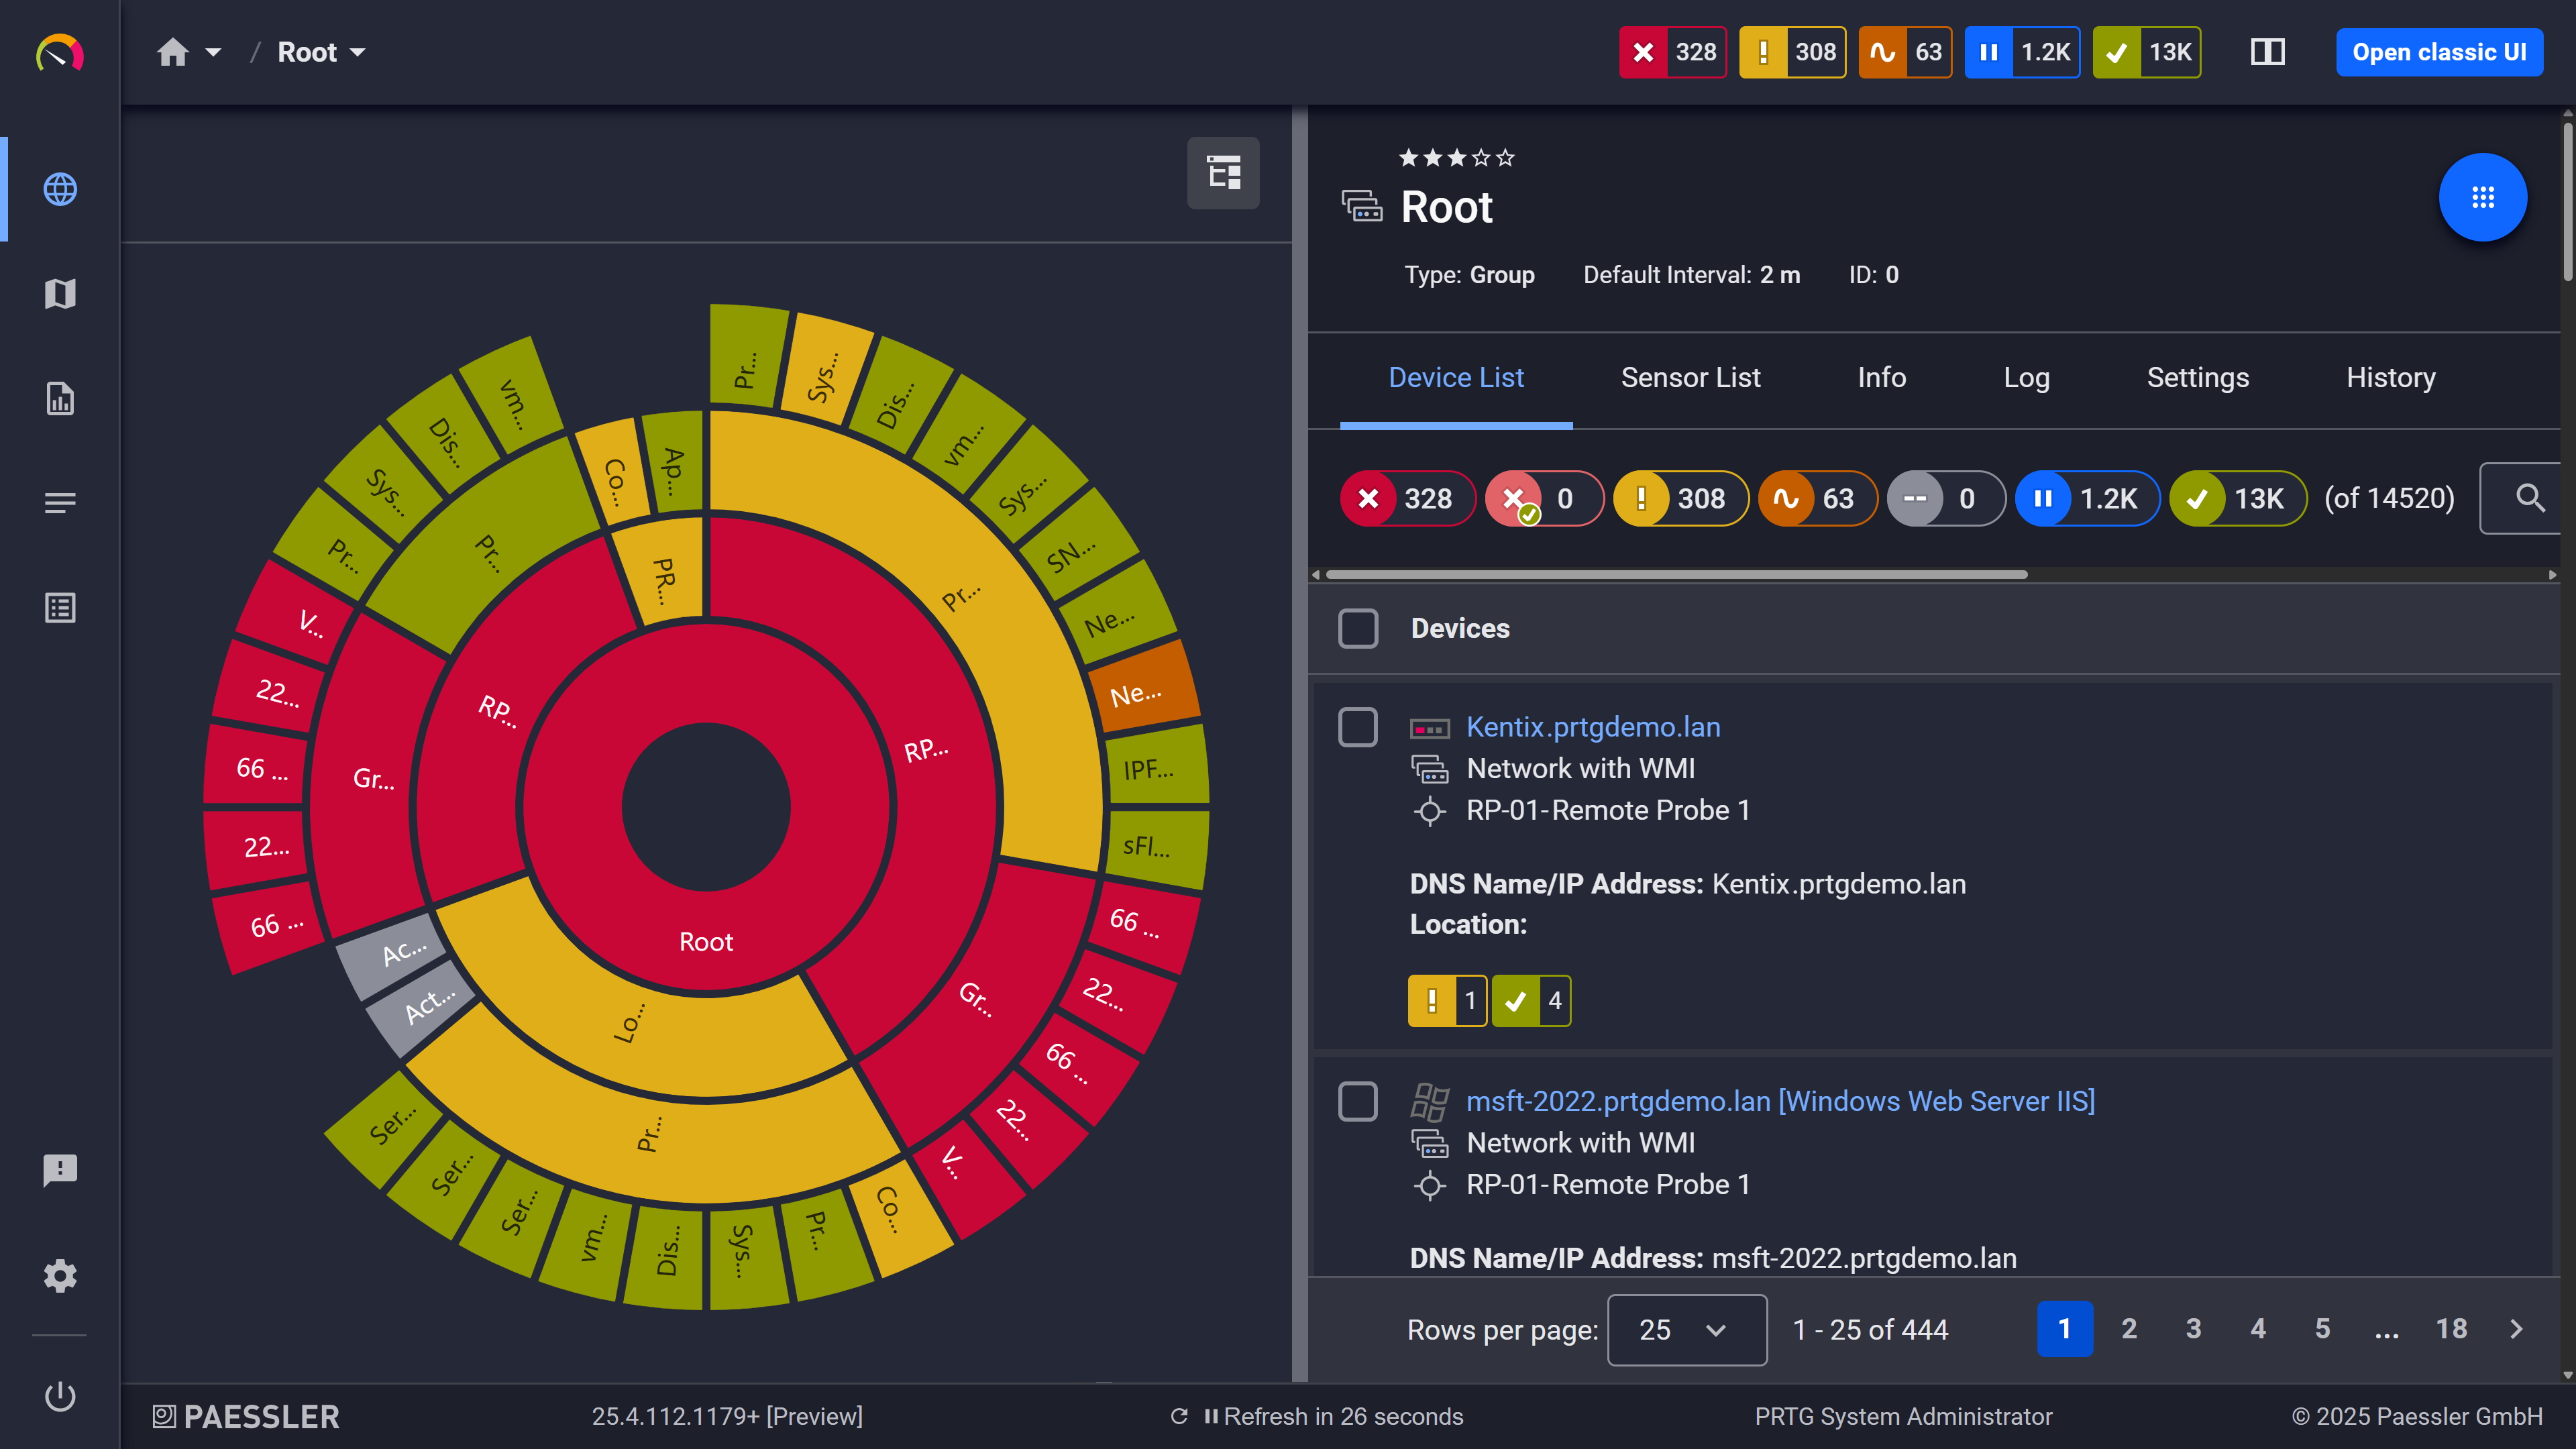
Dashboard personalizzata: una panoramica chiara e intuitiva, build sulla base dei tuoi sensori
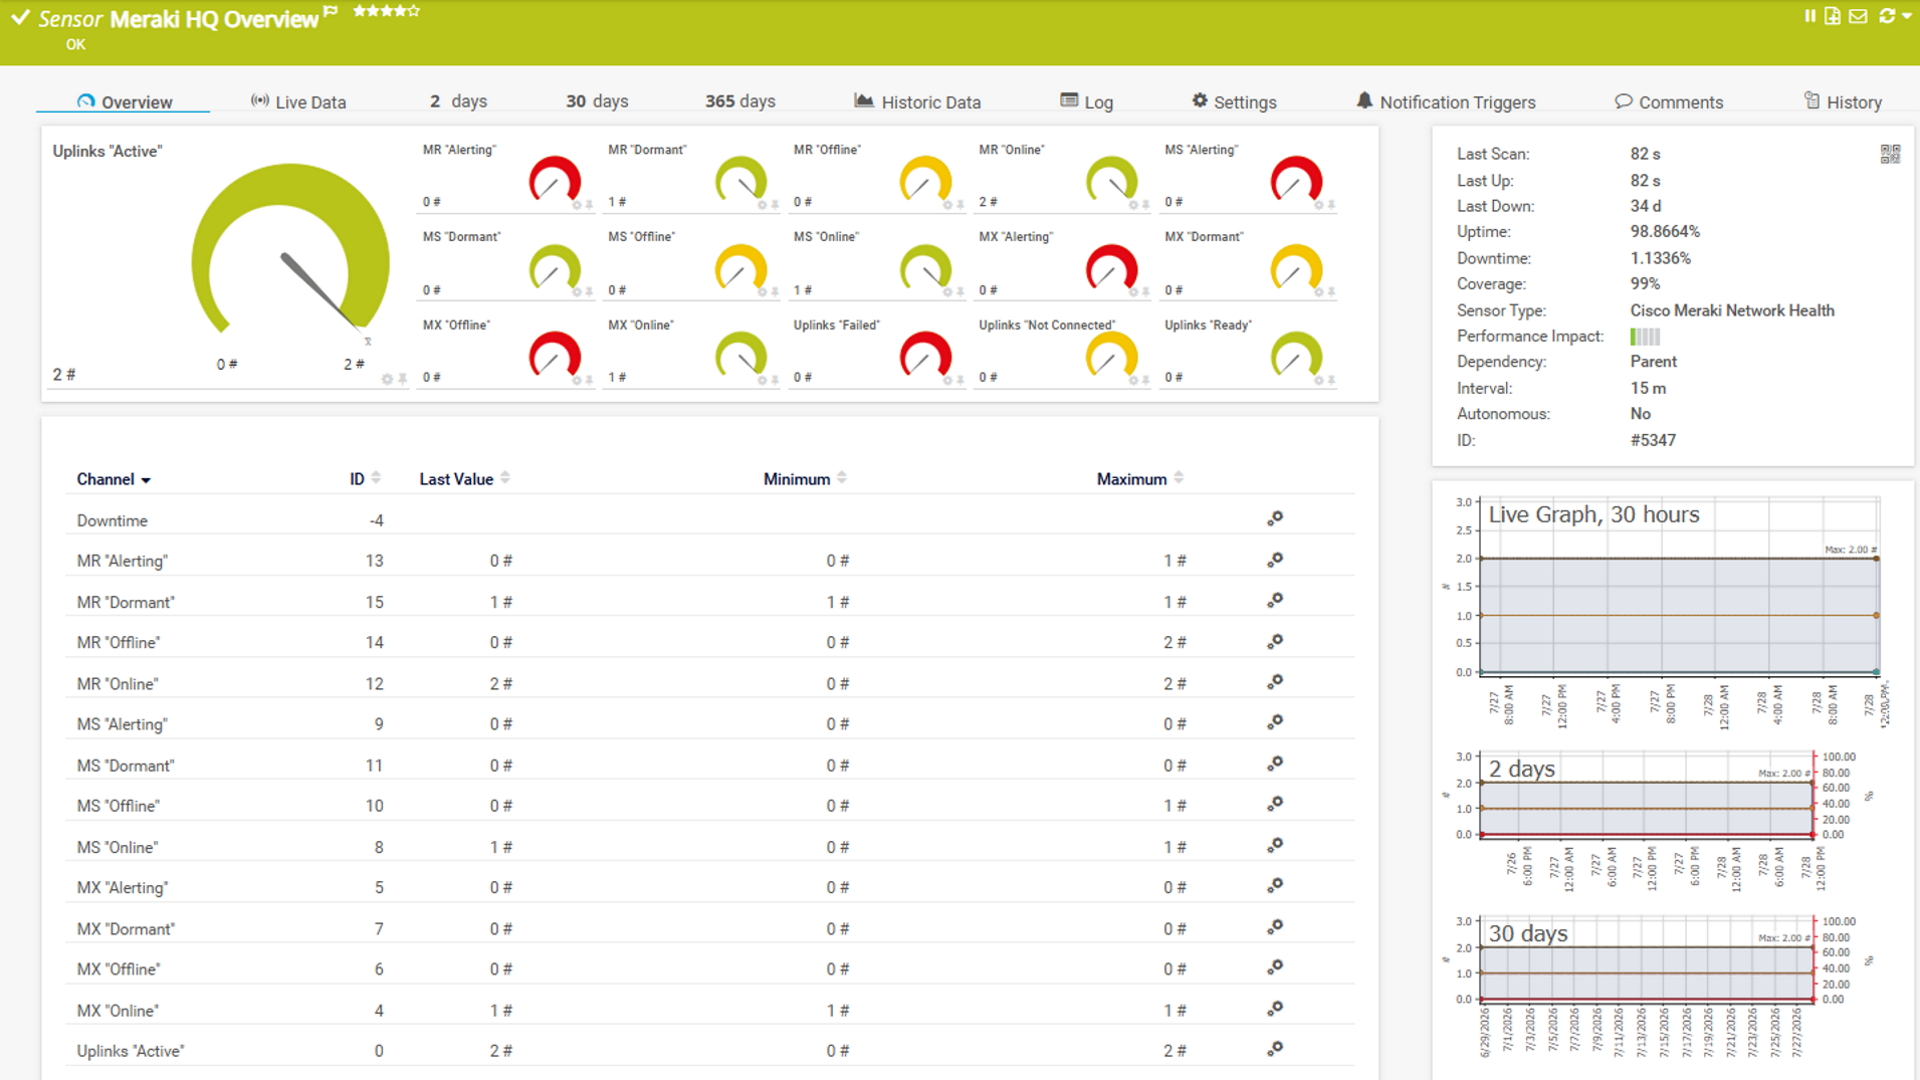
Traffico dei sensori: dati dei sensori in tempo reale, aggiornati in base all'intervallo di scansione configurato
L'integrazione di PRTG con Graylog segue lo stesso principio che PRTG applica ovunque: la rete in tempo reale è la fonte e l'auto-discovery build il monitoraggio direttamente da essa senza interferire con ciò che Graylog già fa. Il consolidamento è già un modello consolidato: nel nostro sondaggio del 2026 condotto su 1.088 team IT, il 18,7% delle aziende decentralizzate che già utilizzano PRTG ha dichiarato di voler consolidare ulteriori strumenti attorno ad esso. Bastano quattro passaggi per passare dall’installazione alla piena visibilità dell’infrastruttura.
Graylog continua a svolgere il proprio lavoro. Non c'è nulla da esportare o migrare da Graylog. Continua a raccogliere e analizzare i dati di log esattamente come fa oggi, senza alcuna modifica. Installa PRTG come installazione separata e indipendente accanto a Graylog, e i due sistemi funzioneranno in parallelo fin dal primo giorno, senza condividere nulla e senza causare alcuna interruzione.
Lascia che sia l'auto-discovery a configurare il tuo monitoraggio. Inserisci i tuoi intervalli IP e le credenziali dei dispositivi (ad esempio per protocolli come SNMP o WMI) e lascia che l'auto-discovery di PRTG esegua la scansione di quei segmenti di rete. Identifica autonomamente i tipi di dispositivo e crea sensori adeguati a partire dai modelli di dispositivo integrati, il tutto basandosi su ciò che è effettivamente in esecuzione anziché su un elenco che qualcuno deve compilare manualmente. Esamina il risultato e aggiungi eventuali elementi che l'auto-discovery non è riuscito a individuare autonomamente, come ad esempio un dispositivo situato dietro un firewall che blocca il ping.
Imposta gli avvisi che Graylog non è progettato per inviare. Configura le attivazioni delle notifiche basate su soglie sui sensori più importanti: un dispositivo che smette di funzionare, un disco che si sta riempiendo, un servizio che smette di rispondere. I metodi di notifica integrati in PRTG includono e-mail, SMS, notifiche push, Microsoft Teams e Slack, in modo che gli avvisi arrivino direttamente negli strumenti che il tuo team già utilizza. È proprio questa lacuna che il monitoraggio dedicato colma, a differenza di una piattaforma di log progettata per uno scopo diverso.
Attivalo, poi lascia entrambi in esecuzione. Regola le soglie e le schede nelle prime settimane man mano che arrivano avvisi reali e build le mappe e i rapporti su cui il tuo team fa affidamento quotidianamente. Non c’è una data di transizione da pianificare né un vecchio strumento da dismettere. PRTG e Graylog continuano semplicemente a funzionare in parallelo, ciascuno svolgendo il compito per cui è stato costruito.
No. PRTG funziona in parallelo con Graylog: monitora lo stato di salute dei dispositivi e dei servizi tramite i propri sensori, mentre Graylog continua a svolgere esattamente le stesse funzioni che già svolge con i dati di log. Non è necessario modificare nulla nella configurazione esistente di Graylog. I due strumenti svolgono compiti diversi e la maggior parte dei team che aggiungono PRTG continuano a utilizzare entrambi.
Graylog Operations è il nome precedente di quello che Graylog commercializza ora come Graylog Enterprise, la sua piattaforma di gestione centralizzata dei log. Il cambio di nome è visibile in tutte le attuali pagine dei prodotti di Graylog, anche se il nome precedente compare ancora in parte della documentazione dello stesso Graylog e nelle schede di terze parti. Se state confrontando citazioni o recensioni relative a uno dei due nomi, sappiate che si riferiscono allo stesso prodotto di base.
Non alla stessa profondità. I sensori syslog Receiver e SNMP Trap Receiver di PRTG sono in grado di contare, filtrare e generare avvisi sui messaggi in arrivo, oltre a memorizzarli per una revisione di base, ma non sono progettati per la ricerca full-text, l’analisi sintattica o la correlazione su grandi volumi di dati di log. È proprio a questo che serve una piattaforma dedicata ai log come Graylog.
PRTG monitora gli ambienti distribuiti utilizzando sonde remote che inviano i dati a un server centrale PRTG, consentendo così a un'unica installazione di coprire più sedi. Le organizzazioni di maggiori dimensioni spesso eseguono invece un’istanza PRTG separata per ogni sede o unità aziendale, mantenendo il monitoraggio e l’accesso di ciascuna sede completamente indipendenti. In entrambi i casi, le sedi non devono condividere un unico insieme di autorizzazioni né un unico amministratore per iniziare a utilizzare il sistema.
No, perché la licenza di PRTG non è affatto legata al volume dei log o dei dati. La licenza viene acquistata per sensore, un numero legato a ciò che si sceglie di monitorare, non alla quantità di dati che transita attraverso la rete o la piattaforma di log in un dato mese. Il volume dei log e la fattura di PRTG sono due cose distinte.
Non comporta alcuna complessità aggiuntiva. La funzione di auto-discovery di PRTG esegue la scansione della rete secondo una propria schedule, indipendentemente da qualsiasi altro processo già in esecuzione, e applica sensori preconfigurati senza richiedere dettagli dalla configurazione Graylog esistente. La maggior parte dei team ottiene risultati concreti già durante la sessione di installazione. Questo risultato si mantiene anche a lungo dopo la configurazione: nel nostro sondaggio del 2026 condotto su 1.088 team IT, l’89,5% degli intervistati ha classificato l’affidabilità di PRTG tra i primi due punteggi.
Abbiamo inoltre confrontato PRTG con altri strumenti di monitoraggio:
LogicMonitor potrebbe essere la tua scelta se la tua organizzazione è cloud-first e si affida molto ai servizi cloud. Tuttavia, le funzionalità di monitoraggio di LogicMonitor sono molto più limitate.
eG Innovations offre funzionalità avanzate di monitoraggio delle prestazioni delle applicazioni e di virtualizzazione, ma i suoi prezzi complessi e la necessità di configurazione manuale possono rendere i costi imprevedibili e l'integrazione una sfida.
Prometheus è uno strumento open source che eccelle nel monitoraggio delle applicazioni containerizzate. Tuttavia, manca di funzionalità complete di monitoraggio della rete e richiede un'ampia configurazione manuale per la visibilità dell'infrastruttura.
Icinga è uno strumento di monitoraggio open-source che offre flessibilità ma richiede conoscenze tecniche avanzate. La sua configurazione e la sua manutenzione possono essere complesse, soprattutto per i team che non hanno competenze specifiche in ambito Linux.
Avvia una prova di 30 giorni con sensori illimitati, senza impegno.
Dicci quanti dispositivi hai e ti inviamo un preventivo.
Scopri PRTG in una demo live con uno dei nostri esperti di monitoraggio.
