
Dernière révision : octobre 2026


Un capteur correspond à un élément spécifique que vous supervisez: un port de switch, la charge de la CPU d’un serveur, le temps de réponse d’un site web. Vous achetez une licence pour un nombre défini de capteurs, et c’est ce montant que vous payez, quel que soit le volume de trafic transitant sur votre réseau ou le nombre de recherches effectuées par votre équipe. La plupart des appareils nécessitent environ 5 à 10 capteurs pour être entièrement couverts. Un mois plus chargé n’a aucune incidence sur votre facture, mais la supervision d’un plus grand nombre d’appareils ou de sites implique d’adapter à l’avance le nombre de vos capteurs. Ajoutez un nouveau site ou faites face à un mois plus chargé : votre facture reste exactement la même. La seule chose qui modifie le coût de votre licence, c’est le choix de superviser davantage ; ainsi, un déploiement à grande échelle implique simplement d’augmenter le nombre de capteurs à l’avance, ce qui est planifié et prévisible dès le départ.
La plupart des équipes chargées des infrastructures ont besoin exactement de ce que propose PRTG : des réponses claires aux questions suivantes : « Le système est-il opérationnel ? », « Est-il en bon état de fonctionnement ? » et « Serai-je prévenu avant mes utilisateurs ? ». La fonction de découverte automatique de PRTG analyse votre réseau, identifie vos périphériques et applique automatiquement les capteurs adaptés. Vous bénéficiez ainsi d’alertes basées sur des seuils et de données de tendance sans avoir à instrumenter la moindre application ni à écrire la moindre règle de corrélation. C’est la solution idéale pour la plupart des tâches quotidiennes de supervision de l’infrastructure et du réseau. Pour la recherche approfondie dans les logs, la corrélation de sécurité ou l’analyse métier à partir de vos données d’infrastructure, PRTG s’en remet à un outil dédié : il envoie ses alertes directement à une plate-forme SIEM ou d’observabilité via syslog ou SNMP trap, permettant ainsi aux deux outils de fonctionner en parallèle.
Non, et c'est voulu. La fonctionnalité de découverte automatique de PRTG identifie vos périphériques et applique automatiquement des capteurs préconfigurés ; ainsi, un administrateur IT généraliste peut mettre en place une supervision effective dès le jour même, sans avoir à apprendre au préalable un langage de requête. Chaque alerte, tableau de bord et seuil est configuré par simple pointer-cliquer via l’interface web, sans avoir à écrire de syntaxe de recherche. Cela couvre la grande majorité des besoins en matière de supervision de l’infrastructure et du réseau. Si vous souhaitez aller plus loin, des capteurs personnalisés, l’API et les scripts sont à la disposition des utilisateurs avancés, mais ils constituent une option et ne sont pas indispensables pour démarrer.
DOSSIER | PRTG PRTG | Splunk Enterprise Splunk Enterprise |
|---|---|---|
Une seule licence pour la supervision du réseau, des serveurs, des applications et du cloud | PRTG Chaque licence comprend : des capteurs réseau, serveur, application, virtualisation et cloud. | Splunk Enterprise Offre limitée. Pour bénéficier de toutes les fonctionnalités, il est nécessaire de disposer de la plate-forme Splunk ainsi que de Splunk Observability Cloud, dont la licence est vendue séparément. |
Analyser la bande passante et les flux de trafic sans module complémentaire | PRTG Les capteurs NetFlow, jFlow, IPFIX et de capture de paquets sont inclus dans chaque licence. | Splunk Enterprise Fonctionnalité limitée. Nécessite l'installation de l'application « NetFlow and SNMP Analytics for Splunk » disponible sur Splunkbase. |
Ajouter des points de supervision sans souscrire à un forfait de données plus important | PRTG Le coût de la licence est déterminé uniquement en fonction du nombre de capteurs, indépendamment du volume de données ou de l'activité de recherche. | Splunk Enterprise Limité. Le coût est calculé en fonction du volume de données transférées par jour (en Go), des unités de charge de travail SVC/vCPU ou du prix par entité hôte, ces éléments évoluant tous à mesure que des sites sont ajoutés. |
Recevez une alerte avant que les utilisateurs ne se rendent compte d'une panne | PRTG Grâce à la découverte automatique et aux capteurs préconfigurés, les alertes sont opérationnelles en quelques minutes, sans qu'il soit nécessaire de créer des règles. | Splunk Enterprise Disponible une fois que les sources de données ont été intégrées et que les alertes ont été créées en SPL. |
Supervisez vos équipements OT et industriels en parallèle de votre réseau IT | PRTG Les capteurs Modbus TCP, OPC UA et MQTT sont inclus dans chaque licence et configurés pour chaque appareil. | Splunk Enterprise Limitée. La visibilité sur le réseau OT est assurée par des applications tierces qui s'y superposent, telles que Forescout eyeInspect ou Cisco Cyber Vision. |
Attribuer à chaque site sa propre instance gérée de manière indépendante | PRTG Conçu dès le départ autour d'instances indépendantes par site, ce qui confère à chaque site un contrôle local total. | Splunk Enterprise Limitée. La visibilité multi-sites est généralement centralisée au sein d'un déploiement cloud ou d'entreprise partagé. |
Build des tableaux de bord et des rapports personnalisés adaptés aux besoins des dirigeants | PRTG Fonctionnalités limitées. Les fonctionnalités avancées de création de rapports et l'intégration d'outils de BI nécessitent l'extension « Data Exporter », disponible sous licence distincte. | Splunk Enterprise Fonctionnalités natives de création de tableaux de bord et de rapports basées sur SPL. |
Rechercher et mettre en corrélation des mois de données brutes issues des logs | PRTG Fonctionnalités limitées. Conçu pour la supervision des infrastructures et des réseaux ; exportation des données historiques vers des outils externes pour une analyse plus approfondie des logs. | Splunk Enterprise Fonctionnalité principale : indexation, recherche et mise en corrélation de données machine à grande échelle via SPL. |
Chaque licence PRTG inclut toutes les fonctionnalités : les alertes, la supervision réseau et les capteurs OT sont tous intégrés dès le premier jour. Vous payez en fonction du nombre de capteurs que vous utilisez, et ce nombre détermine le montant de votre facture, quel que soit le volume de données généré ou la fréquence à laquelle votre équipe effectue des recherches. Selon notre enquête de 2026 menée auprès de 1 088 équipes IT, les clients du marché intermédiaire estiment que le rapport qualité-prix de PRTG est supérieur à la moyenne de l'enquête (61,7 % contre 58,9 %).
| License Name | License description | Price | License Details | Get started | Pricing Details | |
|---|---|---|---|---|---|---|
| PRTG 500 | $200 | par mois, payé annuellement | Acheter iciAcheter ici | Suffisant pour surveiller de multiples aspects de 50 appareils | ||
| PRTG 1000 | $358 | par mois, payé annuellement | Acheter iciAcheter ici | Suffisant pour surveiller de multiples aspects de 100 appareils | ||
| PRTG 2500 | $742 | par mois, payé annuellement | Acheter iciAcheter ici | Suffisant pour surveiller de multiples aspects de 250 appareils | ||
| PRTG 5000 | $1.300 | par mois, payé annuellement | Acheter iciAcheter ici | Suffisant pour surveiller de multiples aspects de 500 appareils | ||
| PRTG 10000 | $1.642 | par mois, payé annuellement | Acheter iciAcheter ici | Suffisant pour surveiller de multiples aspects de 1.000 appareils |
« GESAC mise de plus en plus sur l'innovation pour améliorer la qualité des services offerts et l'expérience des passagers traités chaque jour par l'aéroport de Naples. Grâce à PRTG, nous disposons enfin d'une supervision unifiée, automatique et continue du réseau de l'aéroport et pouvons garantir des interventions rapides et opportunes. »
Une fois que la découverte automatique a terminé l'analyse de votre réseau, PRTG affiche tous les périphériques, capteurs et alertes dans une seule interface. Vous pouvez visualiser votre configuration sous forme d'arborescence des équipements, de visualisation solaire ou de carte personnalisée, et explorer en détail n'importe quel capteur pour consulter ses données en temps réel et historiques. Tout cela est inclus dans votre licence PRTG existante, prêt à être exploré dès le premier jour.
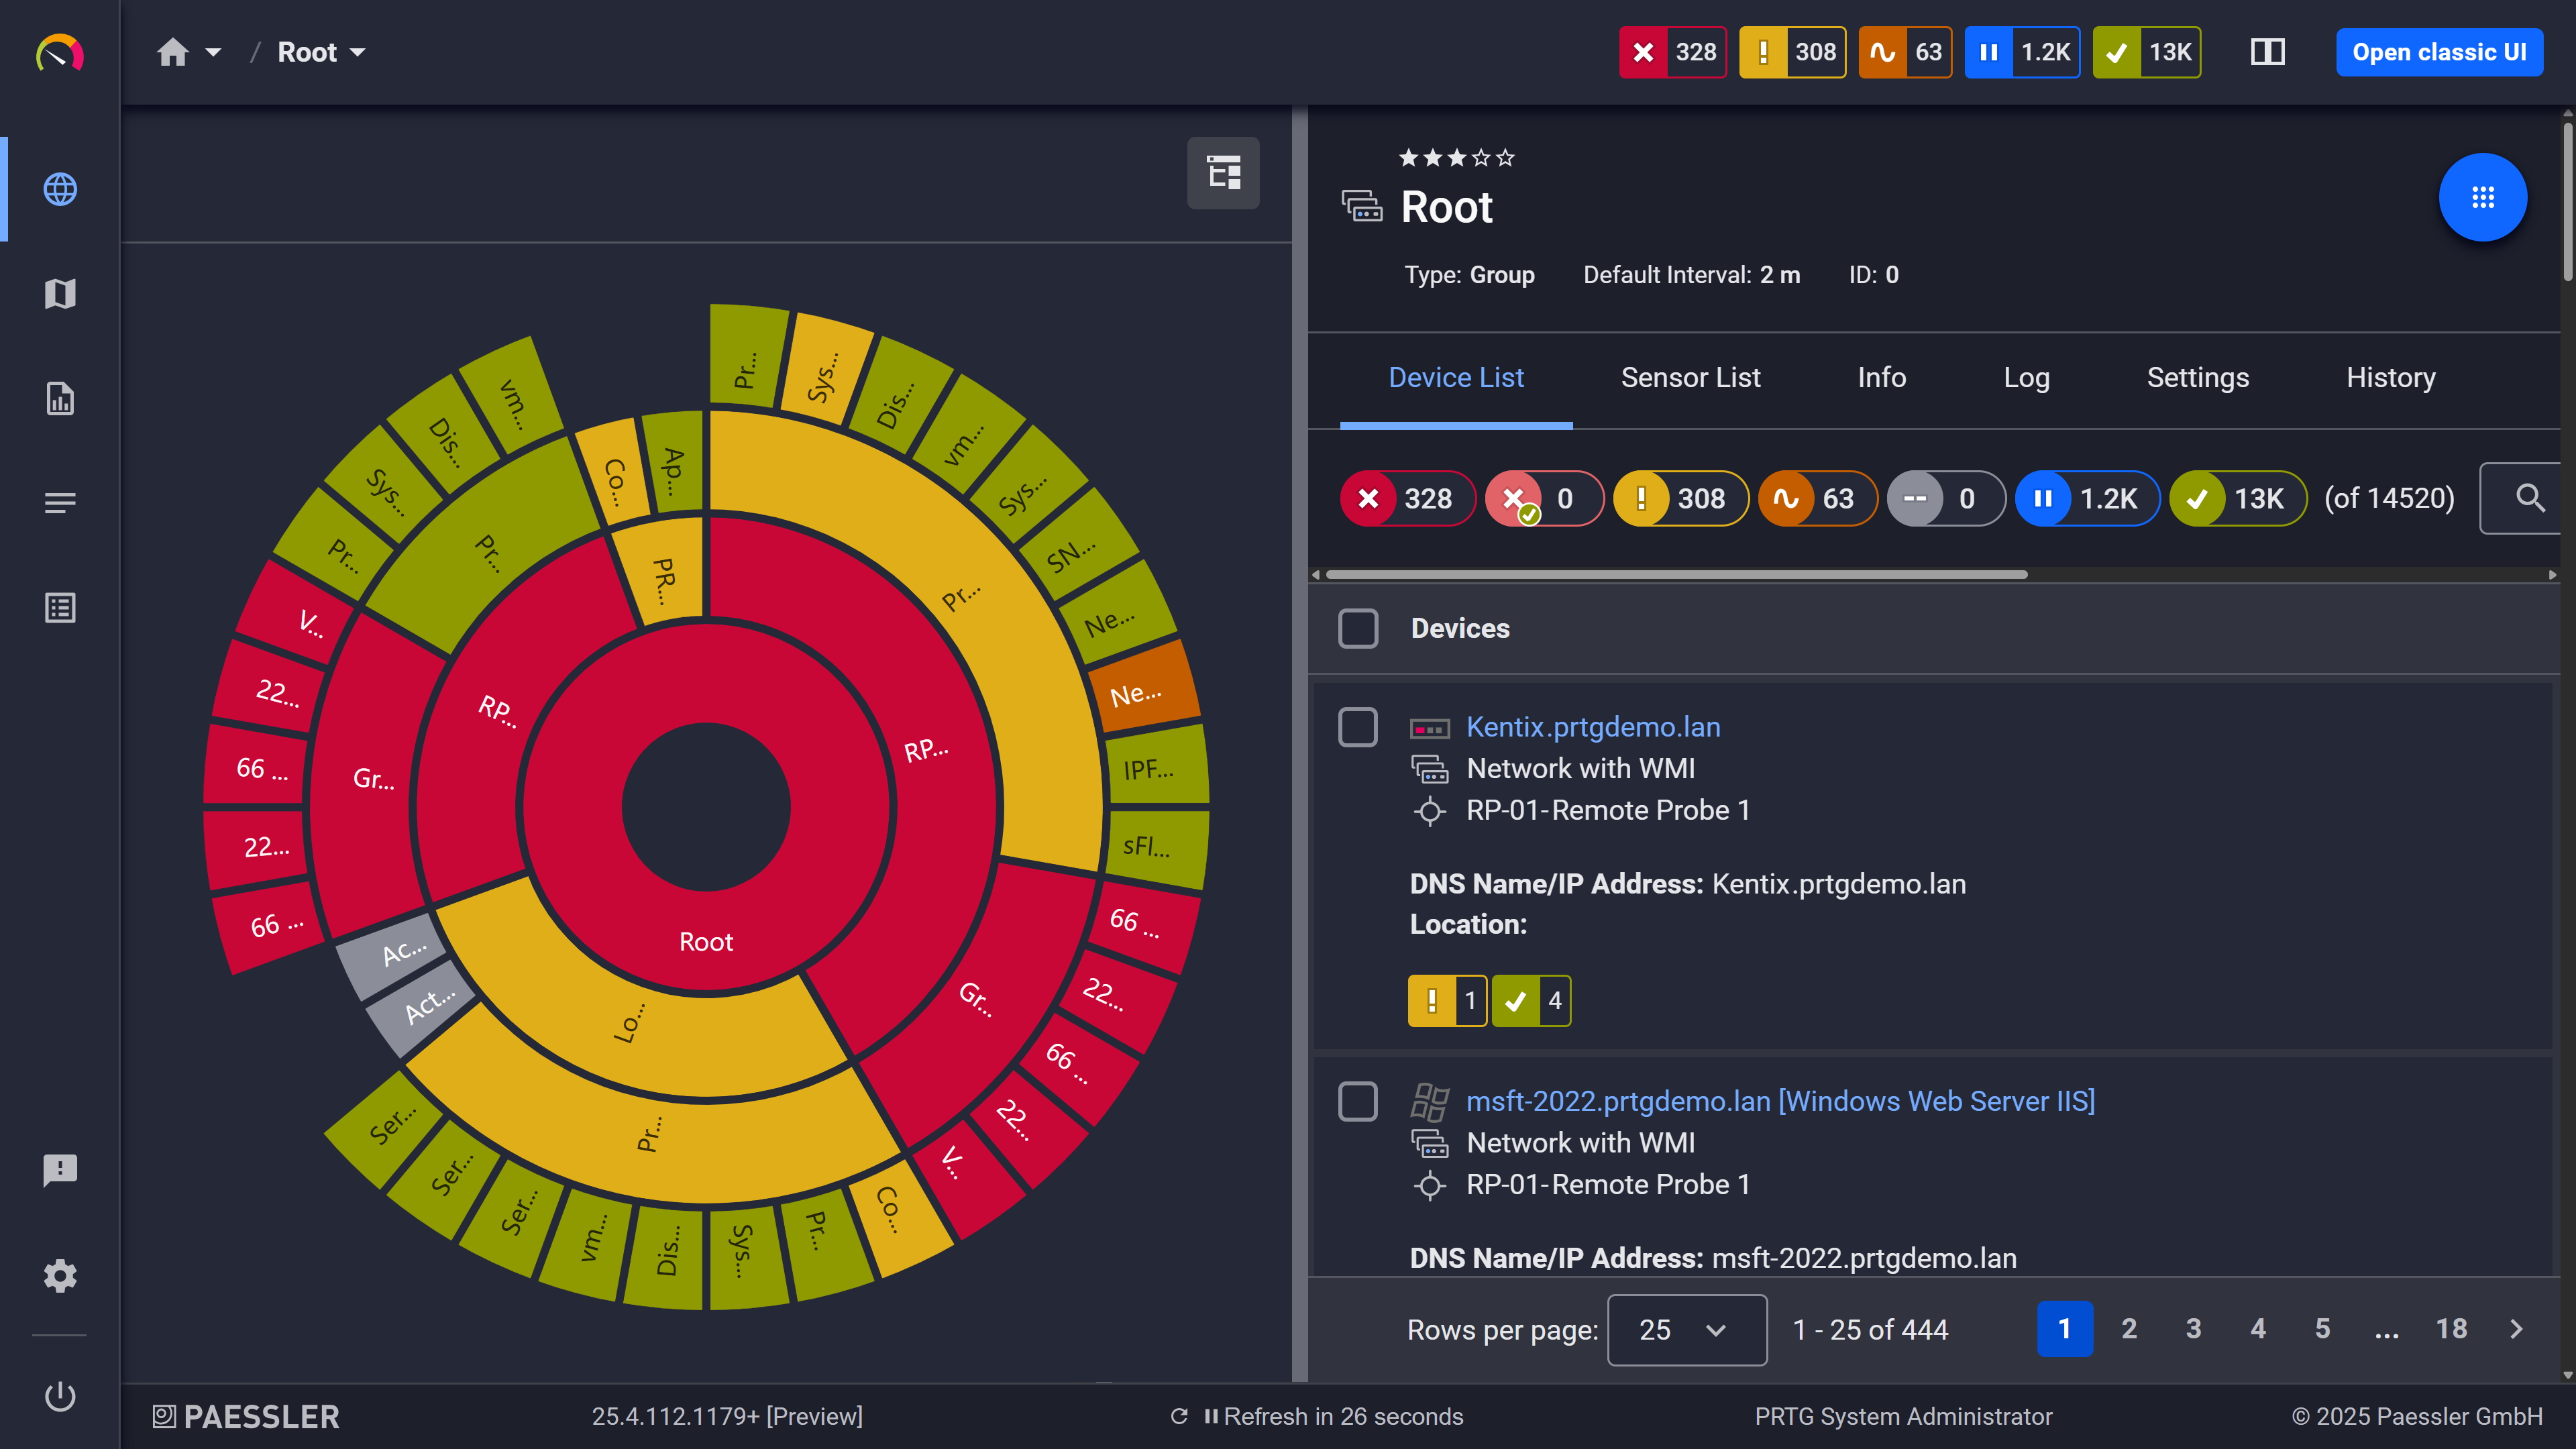
Tableau de bord personnalisé : une vue d'ensemble claire et intuitive, créée à partir de vos propres capteurs
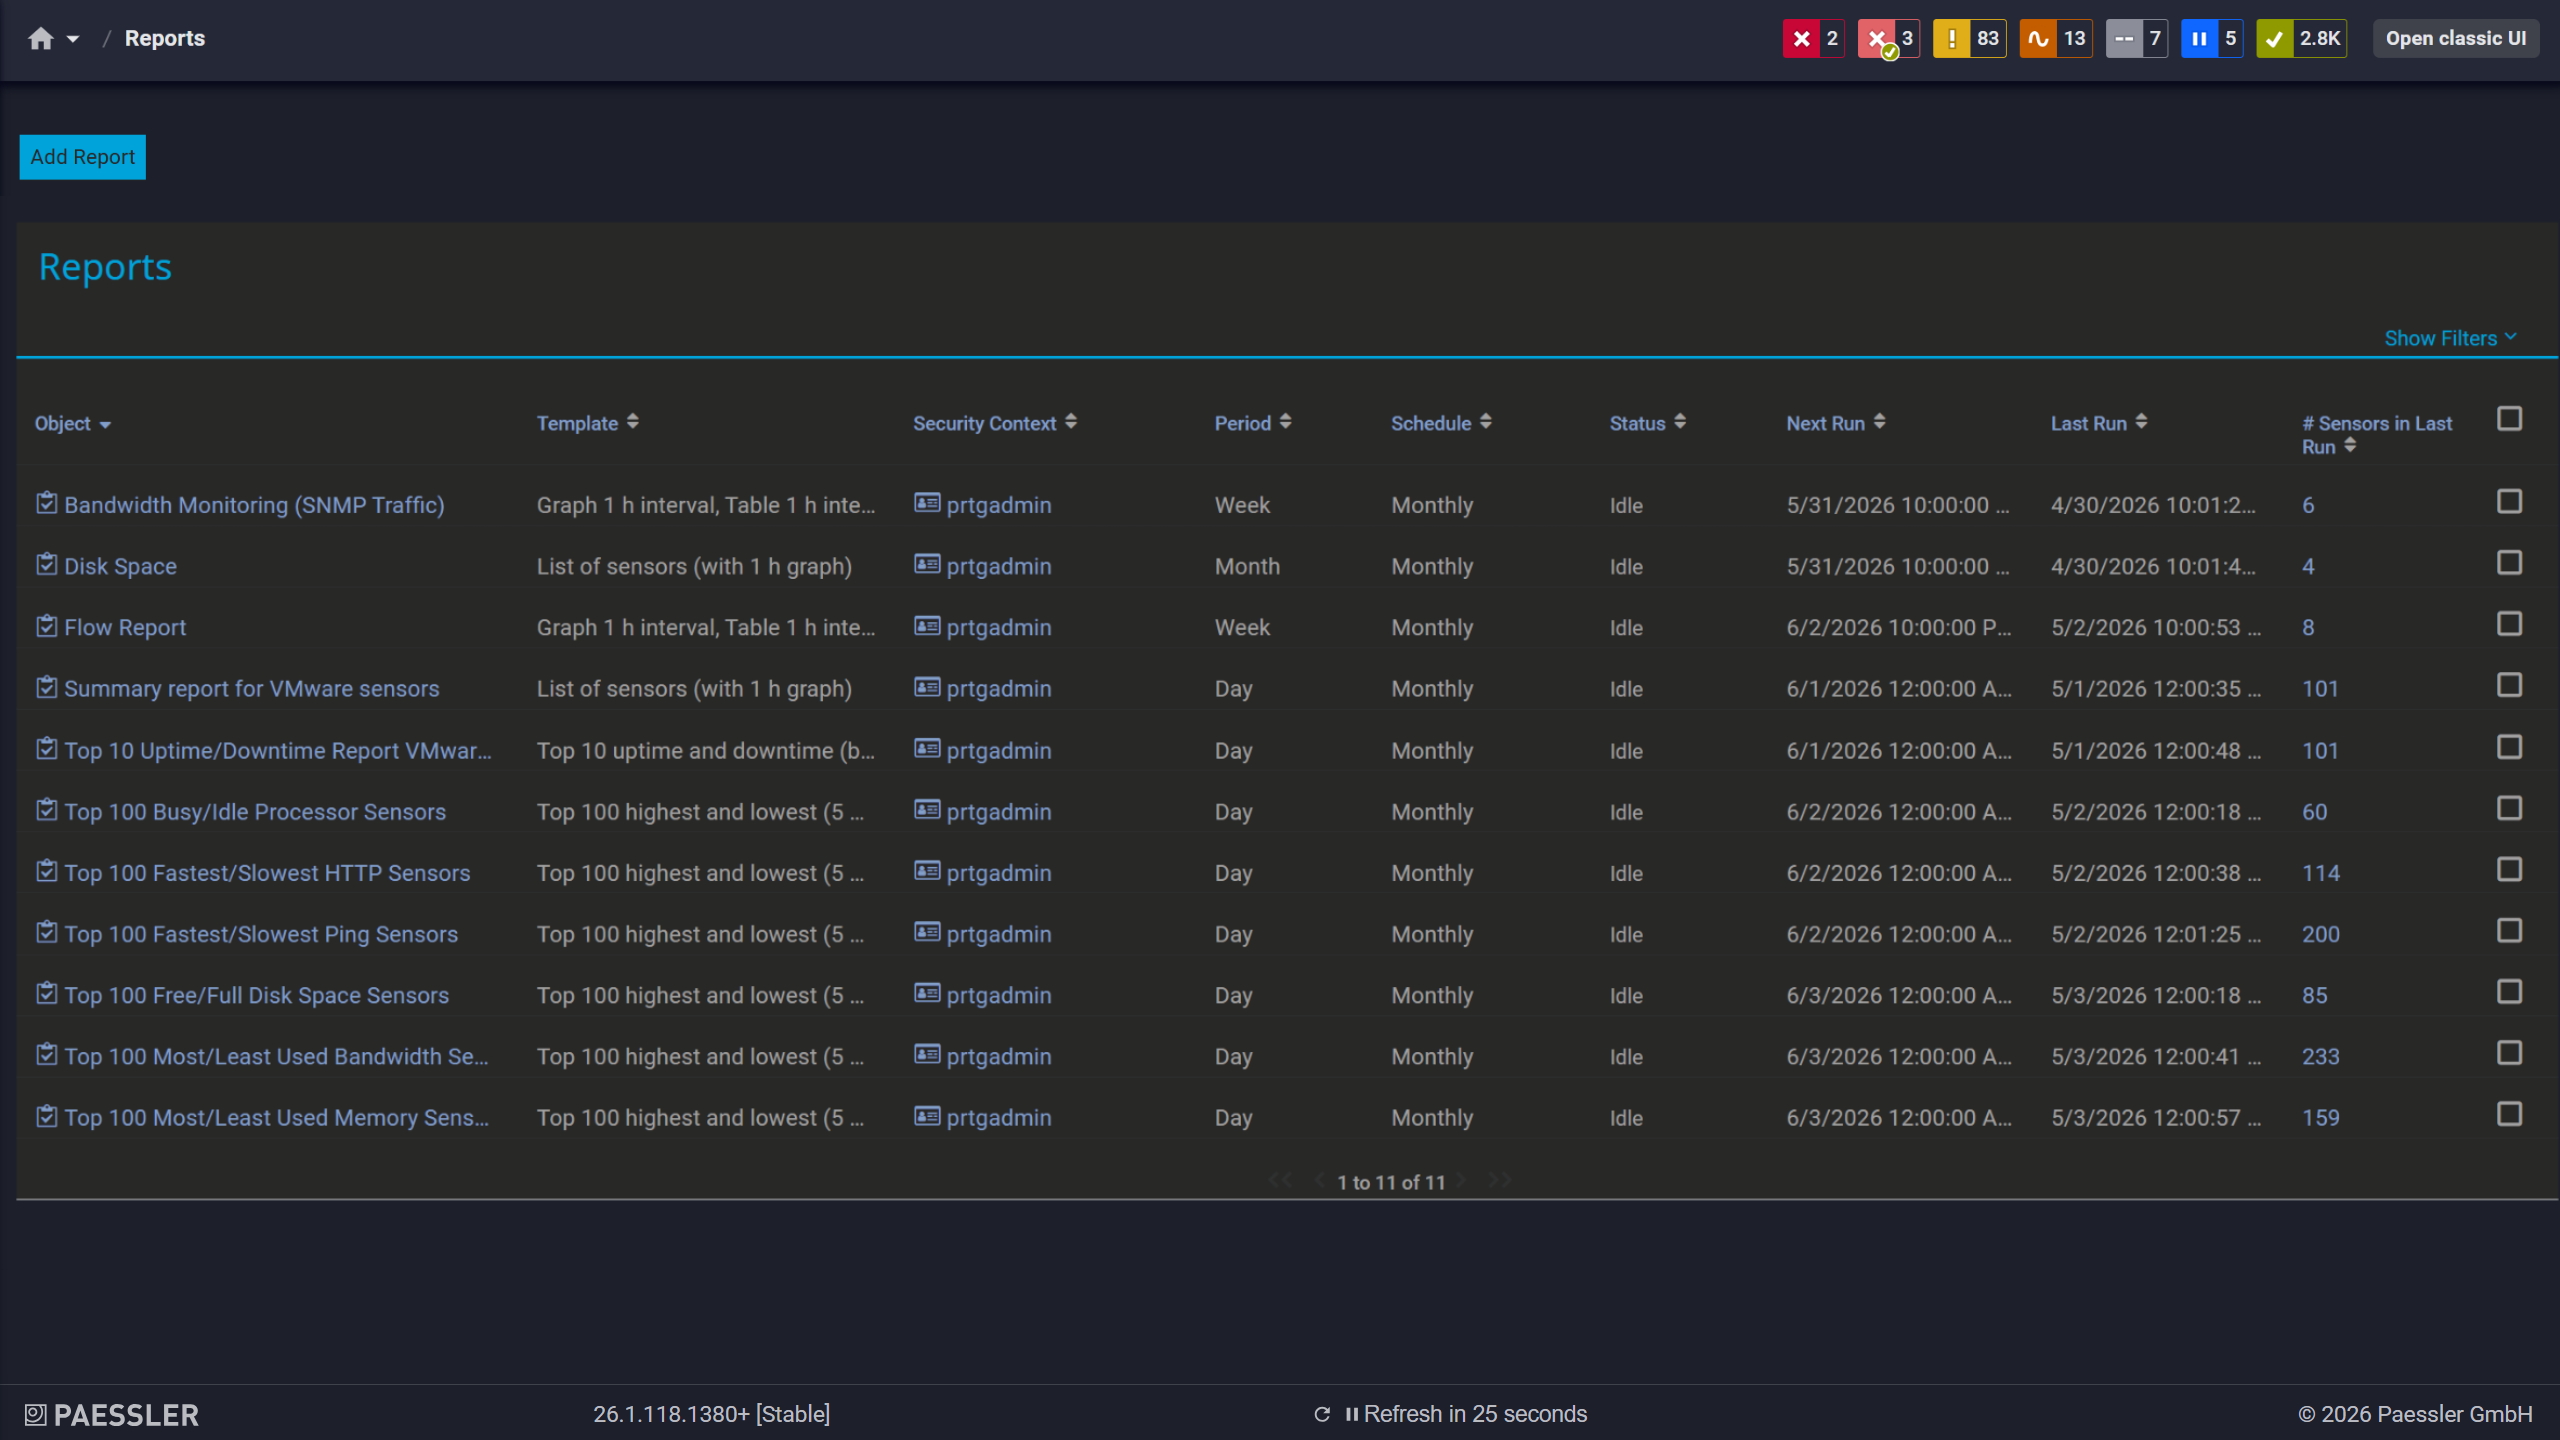
Écran des rapports PRTG : consultez tous les rapports générés et mis à votre disposition dans une vue d'ensemble claire et intuitive
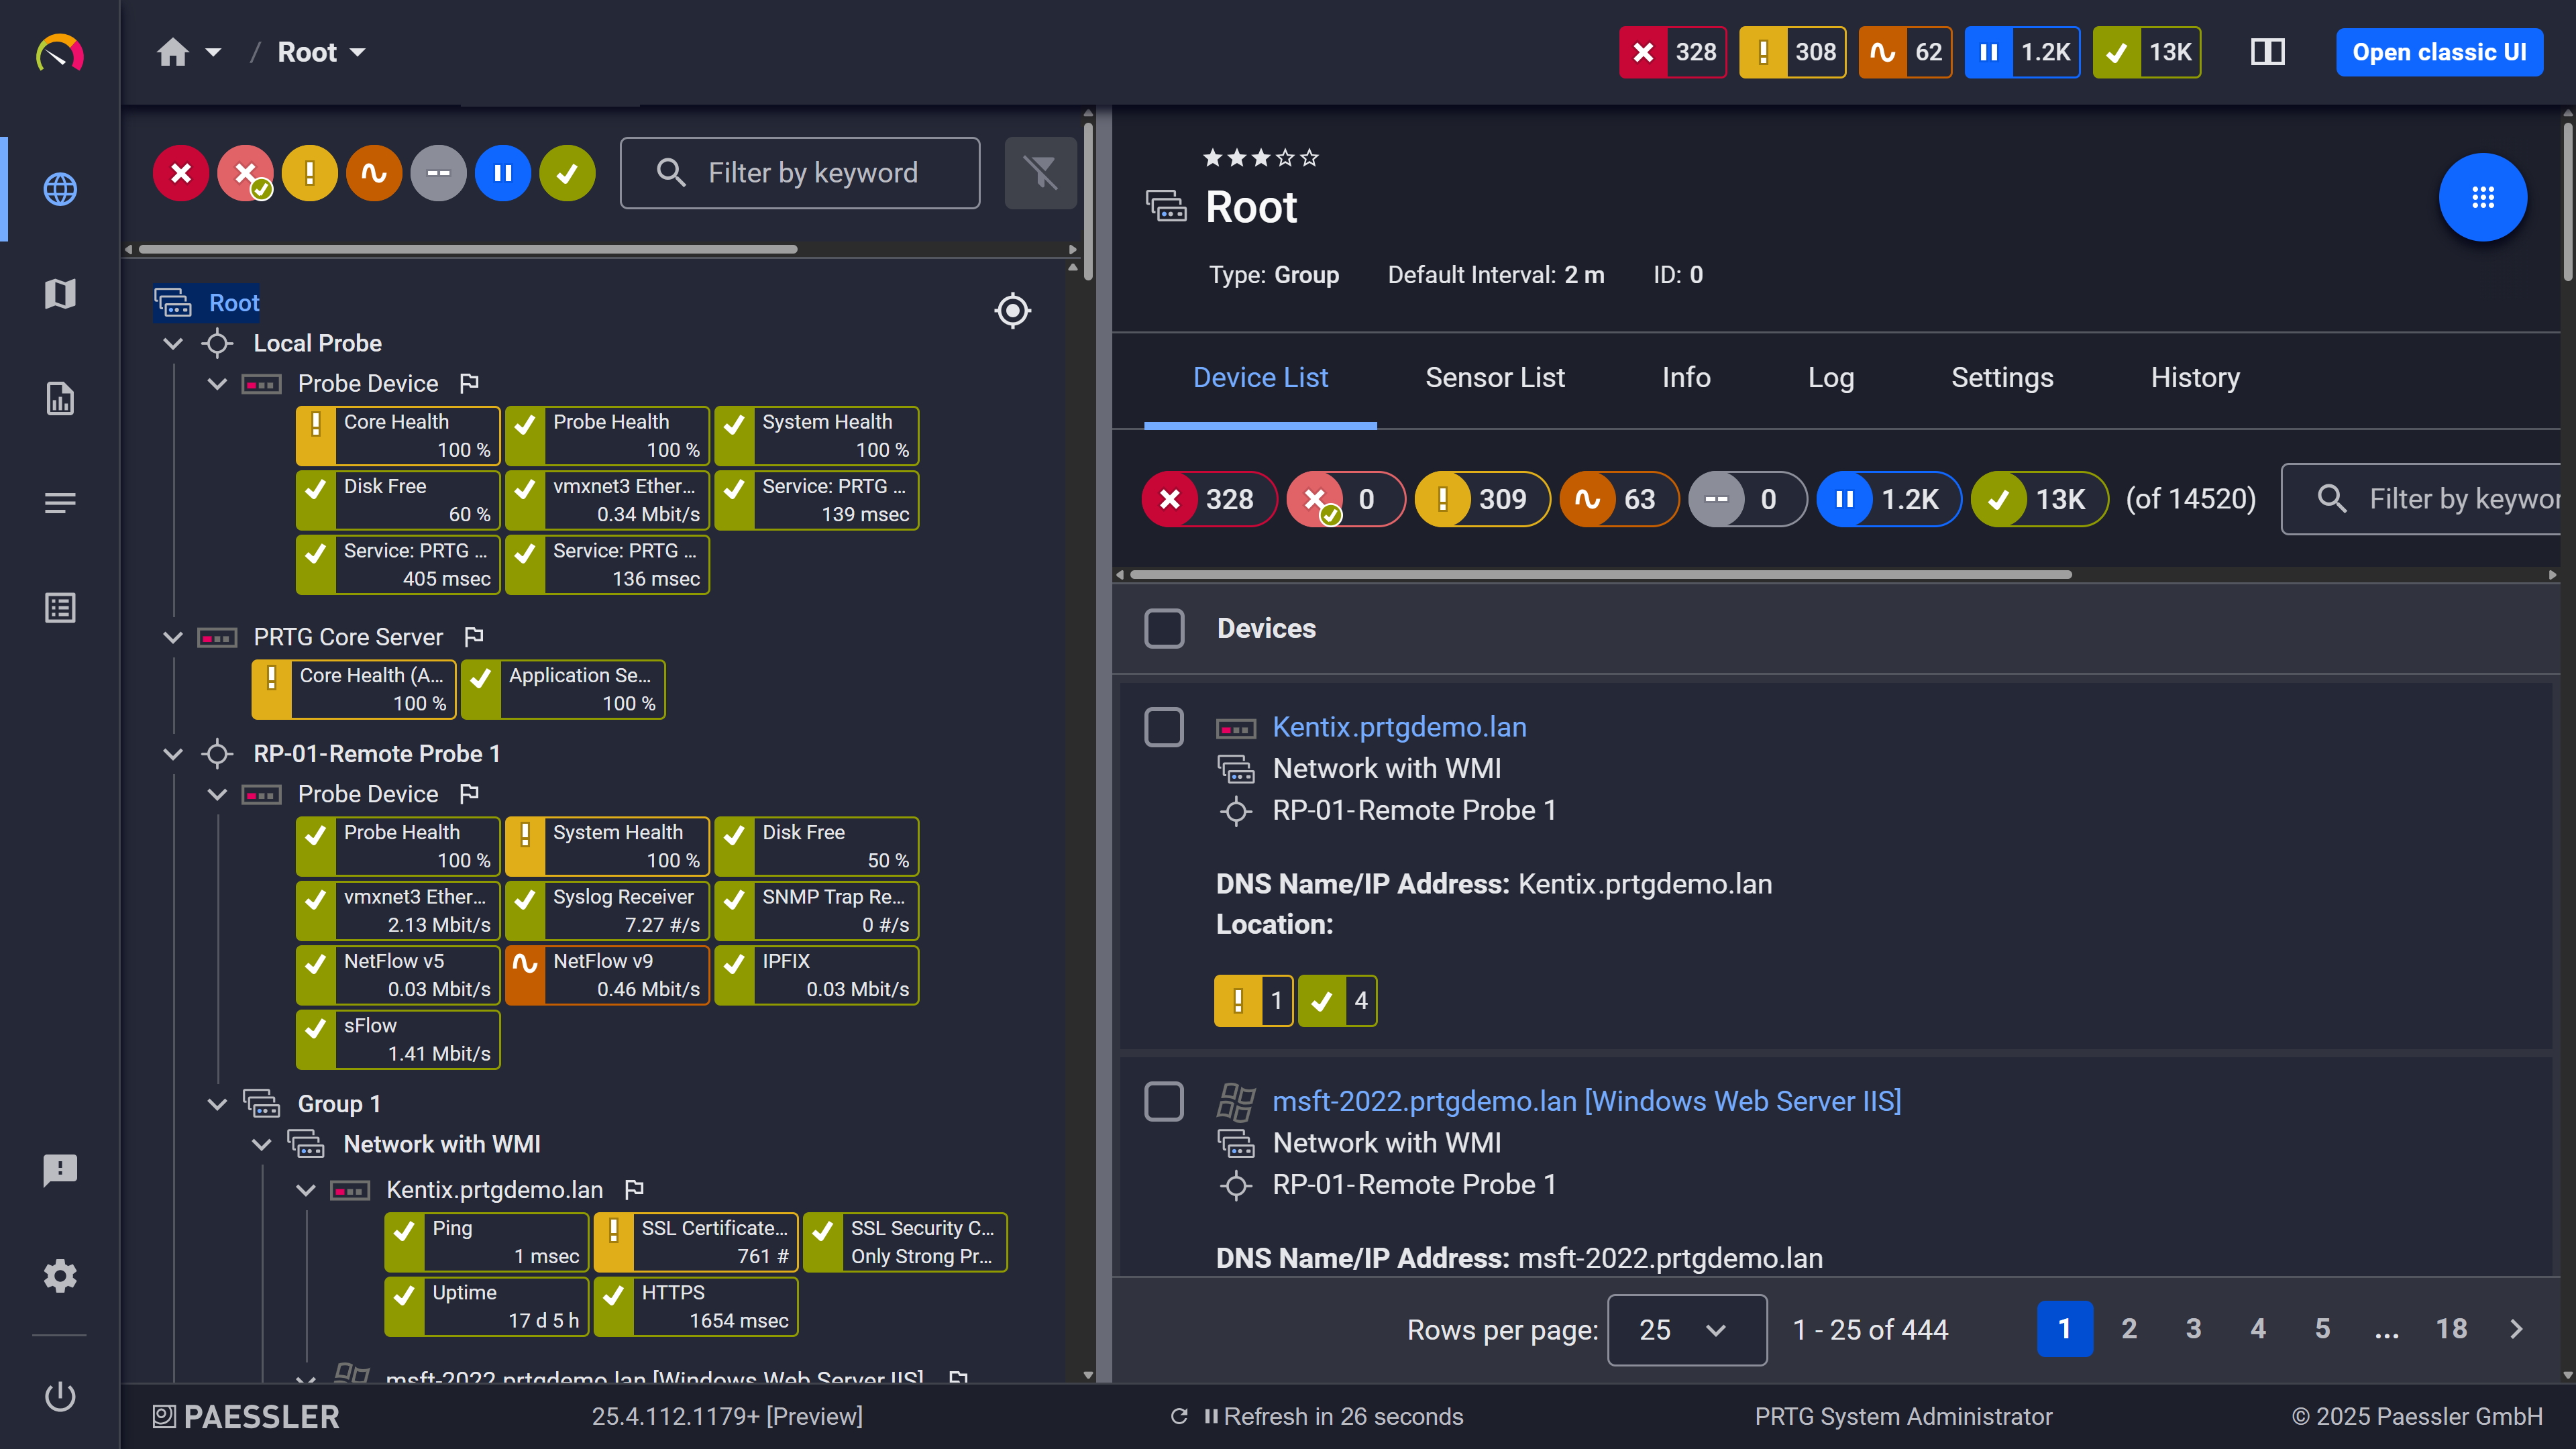
Vue arborescente des équipements : l'intégralité de votre infrastructure, organisée automatiquement après la découverte automatique
Le passage à PRTG repose sur un principe simple : votre réseau en temps réel est la source. La découverte automatique de PRTG identifie ce qui existe réellement et reconfigure votre supervision directement à partir de ces informations. Quatre étapes suffisent pour passer de votre configuration actuelle à une installation PRTG opérationnelle.
Préparez une liste des noms d'hôtes ou des adresses IP de votre équipement actuel. Vous pouvez la tirer de votre propre documentation ou l'obtenir à partir de votre outil de supervision actuel. Dans Splunk, exécutez la recherche | metadata type=hosts dans « Search & Reporting », ou consultez l'onglet « Hosts » de la vue « Data Summary » pour répertorier tous les hôtes ayant envoyé des données. Cette liste vous servira de liste de contrôle pour vérifier que l'ensemble du switch est bien couvert. Installez ensuite PRTG en parallèle de votre outil actuel : les deux peuvent fonctionner simultanément pendant la période de transition.
Saisissez vos plages d'adresses IP et les informations d'identification de vos périphériques (par exemple, pour des protocoles tels que SNMP ou WMI). La fonction de découverte automatique de PRTG analyse les segments du réseau, identifie les types de périphériques et crée des capteurs adaptés à partir de modèles d'équipements intégrés. La reconstruction s'effectue à partir de votre réseau en temps réel, elle reflète donc la situation réelle. Comparez le résultat avec votre liste de périphériques établie à l'étape 1 et ajoutez les capteurs que la découverte automatique n'a pas pu identifier.
Vos connaissances s'adaptent parfaitement à PRTG. Les routeurs deviennent des sondes distantes, les hôtes deviennent des périphériques, les recherches enregistrées et les alertes deviennent des capteurs et des déclencheurs de notifications, et les tableaux de bord deviennent des cartes. Vous pouvez ensuite recréer vos workflows d'alerte à l'aide des modèles de notification et des déclencheurs de PRTG.
Comparez les alertes côte à côte pendant quelques semaines. Ajustez les seuils et les plannings, puis créez les cartes et les rapports sur lesquels s'appuient votre équipe et vos responsables. Mettez l'ancien outil hors service une fois que PRTG aura fait ses preuves dans le cadre de l'exploitation quotidienne.
Le changement d’outil est le moment idéal pour découvrir ce que votre ancienne configuration ne surveillait pas. Paessler PRTG UVexplorer, un produit distinct dont les données s’affichent dans PRTG, effectue des analyses au planning qui permettent de créer une carte topologique multi-fournisseurs et un inventaire des actifs réellement présents sur votre réseau. Comparez cet inventaire à ce que Splunk Enterprise supervisait, et comblez les éventuels angles morts avant qu’ils ne soient transférés. Après la migration, ce même instantané à un moment donné confirme que la reconstruction effectuée par PRTG a bien tout pris en compte.
Non, il s'agit de produits différents proposés par des entreprises différentes. « Splunk Infrastructure Monitoring » est le nom actuel de la fonctionnalité de supervision de l'infrastructure et des métriques intégrée à Splunk Observability Cloud, qui repose sur la plate-forme SignalFx acquise par Splunk en 2019. PRTG est un outil de supervision autonome du réseau et de l'infrastructure développé par Paessler, dont la licence s'obtient séparément de tout produit Splunk. Si vous envisagez d'utiliser PRTG comme alternative à Splunk, sachez qu'il remplace à lui seul cette tâche de supervision spécifique, indépendamment du reste de la pile Splunk ou Observability Cloud.
Splunk l'a retiré de la circulation. L'application Splunk App for Infrastructure a atteint sa fin de vie le 22 août 2022, et Splunk a cessé de la maintenir et de la développer après cette date. Bon nombre de ces workflows sont désormais intégrés à Splunk Infrastructure Monitoring au sein d’Observability Cloud. L’approche de PRTG en matière de supervision de l’infrastructure, basée sur des capteurs, n’a nécessité ni changement de produit ni changement de nom.
PRTG se concentre sur l'état et les performances de l'infrastructure : un périphérique est-il opérationnel, un service répond-il, un seuil a-t-il été dépassé ? L'ingestion et la corrélation des journaux relèvent du domaine du SIEM. PRTG permet d'envoyer des alertes à votre SIEM via syslog ou une trap SNMP, afin que votre équipe de sécurité puisse intégrer les événements liés à l'infrastructure dans le même workflow de corrélation qu'elle utilise déjà.
Dans tous les cas, ces solutions restent indépendantes. Forescout eyeInspect et Cisco Cyber Vision sont des plate-formes dédiées à la sécurité OT qui fonctionnent en parallèle de Splunk, et non au sein de celui-ci ; ainsi, le switch de votre solution de supervision de l’infrastructure ne les affecte en rien. PRTG assure directement la supervision quotidienne des périphériques OT grâce à des capteurs pour Modbus, OPC UA et MQTT, une fois que vous les avez configurés pour votre équipement. Si vous avez encore besoin d’une détection dédiée des menaces OT en plus de cela, celle-ci continue de fonctionner indépendamment de l’outil de supervision qui gère la supervision générale de votre infrastructure.
La plupart des utilisations quotidiennes que font les utilisateurs de Splunkbase – notamment la visibilité sur l'infrastructure et le réseau – sont prises en charge de manière native par PRTG grâce à plus de 250 capteurs préconfigurés, inclus d'emblée. Les applications et modules complémentaires propres à Splunkbase sont spécifiques à la plate-forme Splunk ; ils ne sont donc pas compatibles avec PRTG. Pour tout ce qui ne relève pas de cette couverture intégrée, les capteurs personnalisés et l’API PRTG comblent cette lacune.
Les deux, en fait : PRTG fonctionne de la même manière, quel que soit le déploiement Splunk que vous utilisez ou que vous abandonnez. Il effectue sa propre découverte automatique indépendante sur votre réseau, que votre configuration actuelle soit Splunk Cloud Platform, Splunk Enterprise en gestion autonome ou une combinaison des deux.
La plupart des équipes voient leur réseau cartographié et leurs premiers capteurs transmettre des données quelques minutes seulement après l’installation de PRTG, car la découverte automatique identifie vos périphériques et applique automatiquement les capteurs préconfigurés. La reconfiguration des alertes, des seuils et des tableaux de bord dont vous avez une dépendance au quotidien prend plus de temps, et la durée exacte dépend du nombre d’éléments que vous devez recréer. Dans tous les cas, cette étape nécessite un travail manuel : la configuration propre à Splunk, basée sur le langage SPL, n’est compatible avec aucun autre outil, et PRTG la recrée entièrement via la découverte automatique. Notre guide de migration ci-dessous vous accompagne pas à pas dans cette démarche.
Oui, et c'est l'une des méthodes les plus courantes utilisées par les grandes entreprises. L'architecture de PRTG repose dès le départ sur des instances indépendantes, ce qui permet à chaque site ou unité opérationnelle de gérer sa propre supervision sans dépendance envers un déploiement centralisé. D'après notre enquête de 2026 menée auprès de 1 088 équipes IT, 55,3 % des entreprises décentralisées interrogées (plus de 1 000 employés) supervisent des sites dispersés ou des bureaux distants avec PRTG, contre 40,5 % pour l'ensemble des répondants. Vous pouvez regrouper les vues de tous les sites ultérieurement sans avoir à modifier l’architecture.
Nous avons également comparé PRTG à d'autres outils de supervision :
SolarWinds est une plate-forme basée sur des modules. Mais cela signifie également que la mise à l'échelle de votre supervision peut rapidement coûter des centaines de milliers de dollars si vous souhaitez obtenir une offre logicielle complète.
La version de base de l'outil open-source Nagios est gratuite. Mais la plupart des utilisateurs consacrent de nombreuses heures à l'installation et à la personnalisation de l'outil. En cas de problème, la consultation des forums est souvent la seule solution.
Zenoss, en tant que solution open source, nécessite une expertise technique complexe. PRTG offre une observabilité complète de l'ensemble de la pile avec des interfaces conviviales et une tarification transparente.
Comparaison avec Zenoss
Auvik est un outil de supervision et de cartographie basé sur le cloud qui est relativement facile à installer et à configurer. Cependant, de nombreuses fonctionnalités de supervision doivent être achetées sous forme de modules supplémentaires, ce qui peut rapidement faire grimper les coûts.
Démarrez un essai de 30 jours avec capteurs illimités, sans engagement.
Indiquez-nous votre nombre d’appareils, nous vous envoyons un devis.
Découvrez PRTG lors d’une démo en direct avec l’un de nos experts en supervision.
